你有没有发现,现在公司里几乎人人都在用 AI。
写文案、做报表、审合同、写代码、跑客服……看起来效率翻倍。但很少有人问一句:如果 AI 本身不安全,它产出的东西还敢直接用吗?
一、AI 不是"更聪明的搜索引擎",它会犯三类错
很多人把大模型当成"不会累的助手",但它的风险结构和传统软件完全不同:
幻觉错:没发生过的事,它能编得有鼻子有眼,还带引用格式;
被诱导错:一句精心设计的提示词,就能让它绕过原本的规则,这叫"提示注入";
被污染错:训练数据里混进脏数据、带毒样本,模型学到的就是"歪的"。
更麻烦的是,AI 还会被"武器化"——深度伪造视频、声音克隆、批量生成谣言,造假门槛被降到几乎为零。
二、企业踩坑,往往不是因为"没装防火墙"
传统安全思路是:边界防护、杀毒、入侵检测。但 AI 进来之后,攻击面变了:
数据投毒:训练阶段就埋雷;
模型窃取:把别人的模型"套"出来;
对抗样本:改几个像素,让模型认错人;
智能体越权:AI 助手被诱导去调不该调的接口、删不该删的数据。
有调研显示,超八成已经用上大模型的企业,还没有专职的 AI 安全团队,安全工作散落在研发、运维、合规几个人手里,谁都管一点,谁都没兜住。
三、新岗位在冒头:懂技术、懂治理、懂合规
行业里开始出现一类复合角色,暂且叫它"AI 安全治理岗",核心做四件事:
看清资产:公司里跑着几个模型、接了哪些插件、连了哪些数据库,先摸清楚;
管住权限:AI 不能拿到"超级管理员"权限,最小授权、关键动作人工确认;
测得出风险:上线前做红蓝对抗、提示注入测试、越狱测试,把边界先打出来;
留得下痕迹:每次调用、每次输出都有日志,出事能复盘、能定责。
这类人不需要是算法大牛,但得既懂模型怎么跑,又懂业务怎么用,还知道合规红线在哪。
四、普通人能从中读到什么
如果你在金融、通信、互联网、医疗、政企数字化岗位,哪怕不转行,也建议补三层认知:
用 AI 时:别把输出当结论,关键数据交叉核验;
管项目时:把安全评审前置到需求阶段,别等上线再补;
做职业规划时:AI 安全、模型合规、数据治理,是未来 3-5 年稀缺方向。
💡 一句话总结:AI 的能力边界在往前冲,安全的边界必须跑得比它更快。
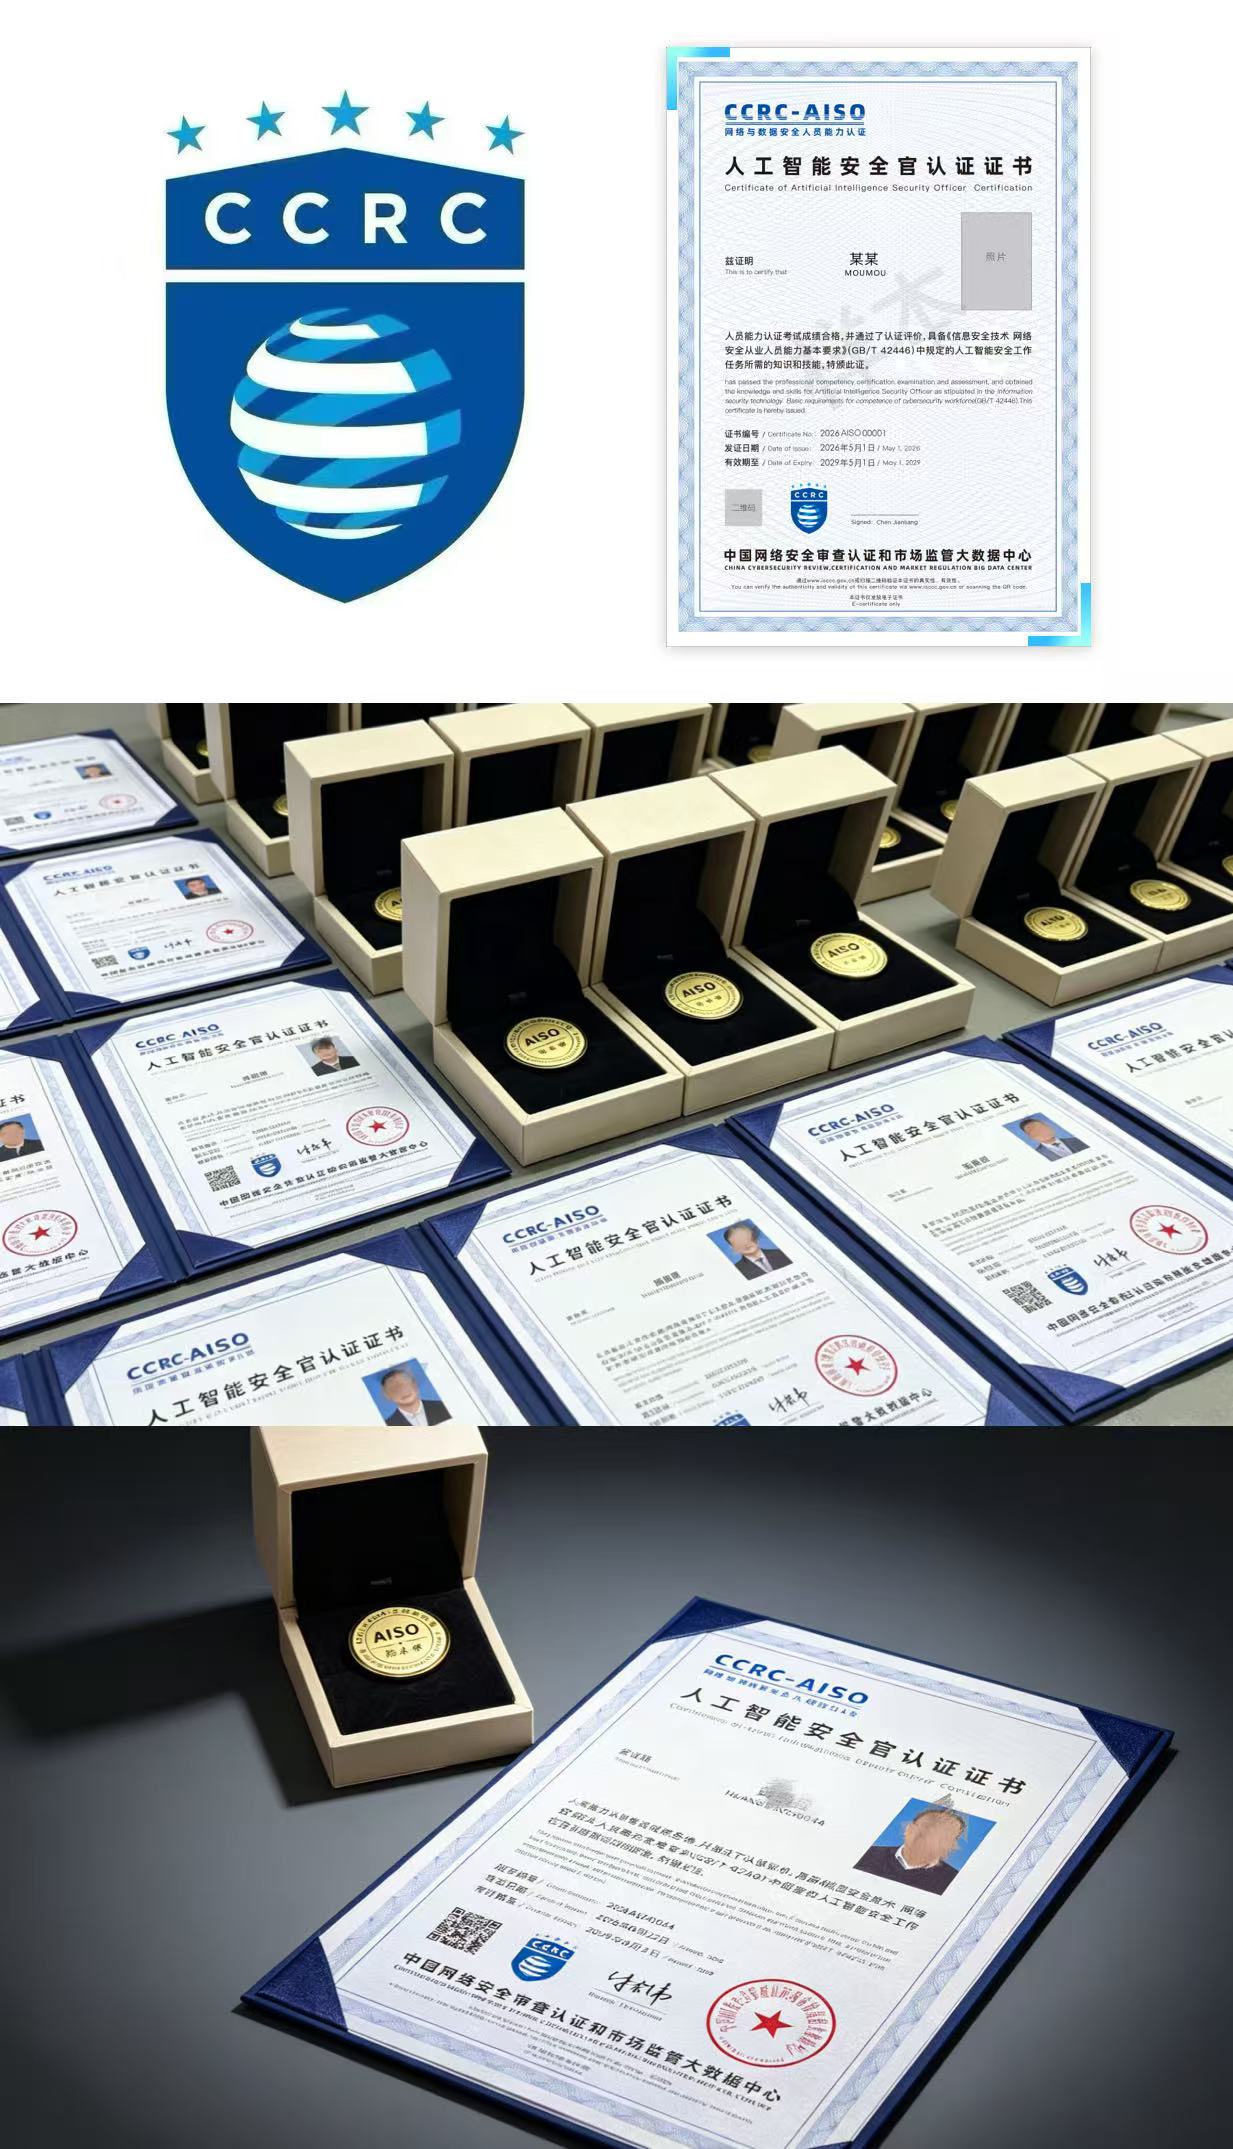
CCRC-AISO人工智能安全官,授权单位,北京青蓝智慧科技
马老师13521730416
丁老师13522094648