这两年AI落地很快,但很多企业并不是缺模型,而是缺“能管AI安全的人”。这篇不从报考流程讲,而是从职业前景和企业需求角度,聊聊CCRC-AISO认证的实际价值。
1. AI安全岗位为什么突然变重要
过去企业安全体系主要防三件事:网络入侵、数据泄露、系统漏洞。传统安全工程师、等保人员、合规专员基本能覆盖。
但大模型、智能体、知识库问答上线后,风险类型变了:
训练数据被投毒,模型带着偏见或后门上线
提示词被注入,AI客服泄露用户隐私
智能体越权调用工具,自动发邮件、改数据、执行敏感操作
模型被窃取,核心算法资产流失
深度伪造内容进入业务流程,造成信任与合规风险
生成内容未标识,违反监管要求
这些问题不是单靠防火墙、IDS、DLP能解决的。企业需要既懂AI技术边界,又懂治理框架,还能做合规落地的人——这就是人工智能安全官。
2. CCRC-AISO对应的能力模型
CCRC-AISO不是“AI算法开发证书”,而是“AI安全治理与风险防控证书”。它培养的是复合能力:
治理侧
能搭建AI安全治理体系,做风险分级、责任分工、制度流程、内控机制。
技术侧
能识别数据投毒、对抗样本、模型后门、提示注入、模型窃取等风险,并对应到防护措施。
合规侧
能做训练数据合规审查、算法备案材料、安全评估报告、生成内容标识方案。
运营侧
能建立AI-SOC、自动化响应、告警降噪、攻击面预测等持续运营能力。
这种能力模型,正好对应企业里“安全负责人+AI项目负责人+合规负责人”三者交集的位置。
3. 适合转型的几类人
传统网安工程师
已经有渗透测试、等保、安全运维基础,再补AI场景下的治理与合规,转型路径最顺。以后可以从“护网络”升级到“护模型、护智能体”。
合规、法务、风控人员
不一定要写代码,但需要看懂技术链路。学完AISO,算法备案、数据合规、内容治理不再依赖外部顾问,企业内部就能牵头。
AI产品经理、算法工程师
技术能力不缺,但容易忽略安全边界。拿到AISO认证后,可以在需求阶段就把权限控制、人工审批、审计日志、内容标识设计进去,减少上线返工。
企业管理者
CTO、CISO、数据负责人可以用AISO体系搭建内部AI安全制度,明确“谁能调工具、谁能看数据、出事怎么停、合规怎么留痕”。
4. 企业端真实需求:不是证书,是能落地的人
现在很多行业都在上AI:
金融:智能投顾、智能客服、反欺诈模型
通信:智能运维、用户画像、自动化工单
互联网:内容生成、搜索增强、智能体办公
医疗:辅助诊断、病历结构化
政务:智能问答、文件自动生成
监管要求在变严,算法备案、安全评估、生成内容标识都不再是“可选项”。但企业里常出现的情况是:安全部不懂模型,算法部不懂合规,法务看不懂调用链。
所以AISO持证人员的价值,不是“多一个证”,而是能把标准翻译成内部流程的人。
5. 职业发展方向
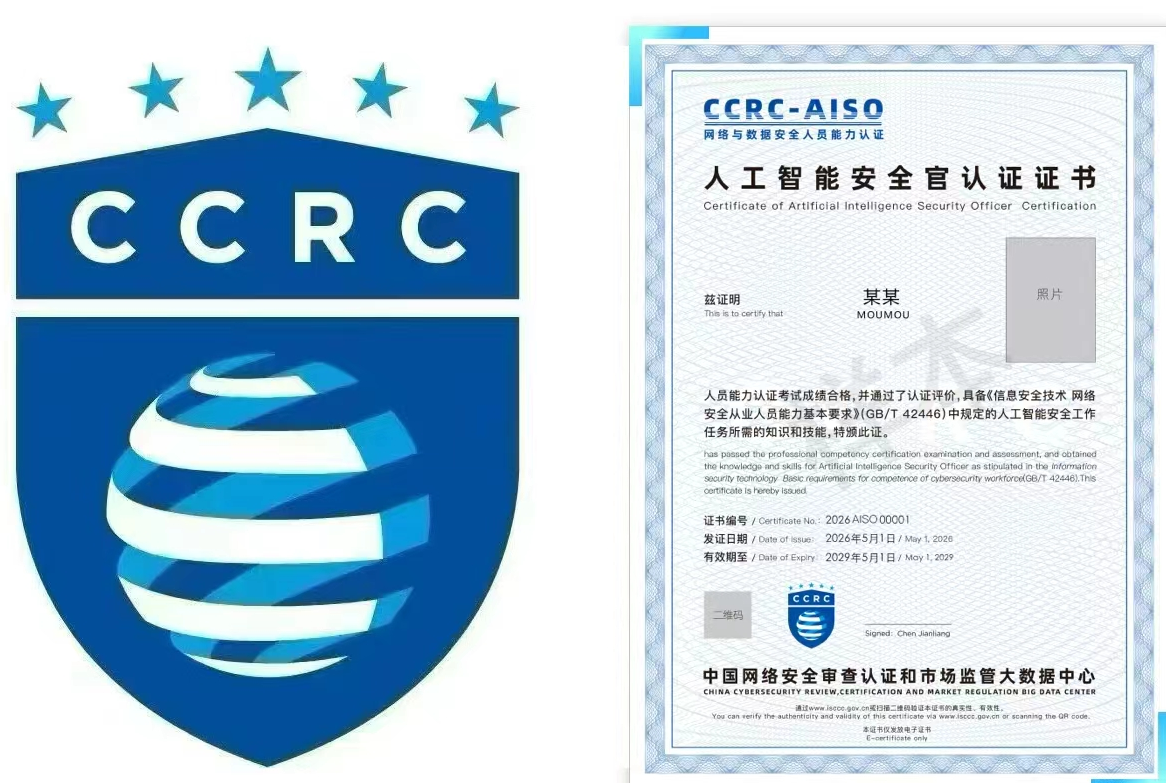
通过CCRC-AISO认证后,可面向以下岗位方向:
人工智能安全官
AI安全治理专家
AI合规负责人
数据安全与算法合规经理
智能体安全负责人
AI安全运营工程师
企业AI风险管控负责人
在金融、通信、互联网、政务、医疗等行业,这类岗位正在从“兼岗”走向“专职”。
6. 11月班学习与报名
CCRC-AISO 11月班安排如下:
培训时间:11月7日、8日、14日、15日
考试时间:11月16日
培训形式:线上直播,支持回放
培训费:6700元/人
考试认证费:2100元/人
课程内容:AI技术原理、治理框架、攻击实战、合规落地、智能运营、全生命周期防护
对想转型AI安全的朋友来说,这个时间节点比较合适:先系统学一遍框架,再结合自己公司业务做内部试点。
AI安全不是短期风口,而是长期基础设施。早一点建立体系化能力,后面机会会更多。
招生顾问:马老师
电话:13391509126