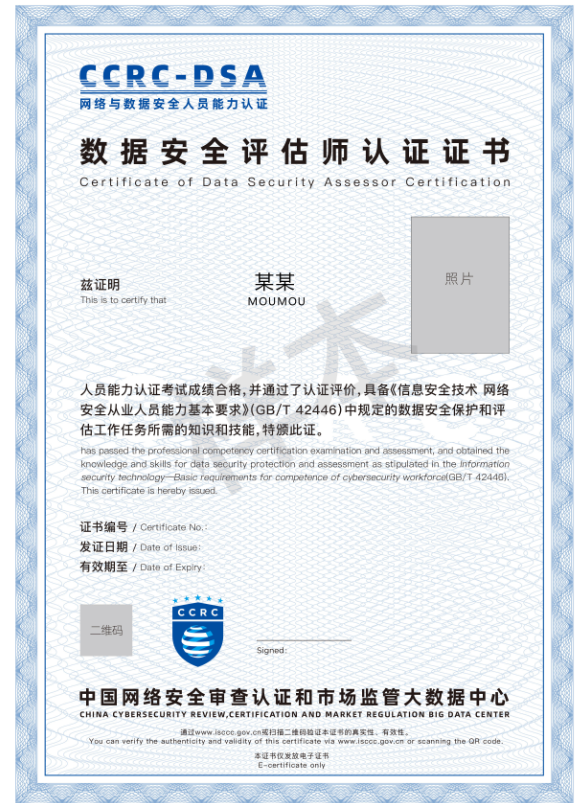
CCRC-DSA数据安全评估师(Data Security Assessor Certificate-CCRC),是由中国网络安全审查认证和市场监管大数据中心依据国家标准 GB/T 42446《网络安全从业人员能力基本要求》 推出的人员能力认证,面向开展数据安全检测和风险评估、数据出境风险评估以及数据安全咨询服务的相关人员。
自《网络数据安全风险评估办法》于2026年8月20日施行后,重要数据处理者须每年开展一次全面风险评估,评估报告由评估负责人签字并加盖机构公章,于完成后20个工作日内报送主管部门。这意味着企业合规工作从“制度建档”进入“报告签字、责任到人”的阶段。
一、企业当前最现实的三道合规题
合规事项 | 具体要求 | 常见缺口 |
|---|---|---|
年度全面评估 | 重要数据处理者每年一次 | 内部无人能按国标跑完全流程 |
报告签署 | 评估负责人签字+机构公章 | 安全经理不敢签、合规总监不会签 |
重大变化专项评估 | 业务重构、数据出境、系统下线等触发 | 缺少可快速响应的评估小组 |
多数企业并不缺安全设备,也不缺制度文件,缺的是能按GB/T 45577-2025把一次评估从头做到尾的人。
二、GB/T 45577-2025规定了什么
国家标准GB/T 45577-2025《数据安全技术 数据安全风险评估方法》于2025年11月1日实施,是《办法》第六条明确指向的评估依据。其核心框架如下:
五阶段流程:评估准备 → 信息调研 → 风险识别 → 风险分析与评价 → 评估总结
四大评估维度:数据安全管理、数据处理活动安全、数据安全技术、个人信息保护
401项评估内容:覆盖从制度、人员、合作方到全生命周期各环节的检查点
风险评级模型:危害程度5级 × 发生可能性3级,输出轻微/低/中/高/重大五级风险
这套框架不是“参考建议”,而是监管核验时对照的尺子。企业内部如果由未经系统训练的人员牵头,很容易出现范围漏项、评级主观、报告格式不符三类问题。
三、DSA持证人员能解决什么
通过CCRC-DSA认证的人员,具备以下可验证能力:
理解并应用《数据安全法》、数据出境规则、GB/T 41479等法规标准;
识别数据资产、威胁、脆弱性和已有控制措施;
使用评估工具和方法完成风险分析、评价与处置建议;
独立编制符合国标结构的数据安全风险评估报告;
在数据出境、个人信息保护、分类分级等专项场景中做出专业判断。
对企业而言,培养1—2名内部DSA持证人员,相当于在合规团队中设立一个“评估负责人后备岗”。年度评估不必完全依赖外部机构,专项评估可以在业务变更发生时即时启动。
四、十月班培训与考试安排
环节 | 时间 |
|---|---|
培训 | 10月31日、11月1日、11月7日、11月8日(共4天) |
考试 | 11月9日 |
发证机构 | 中国网络安全审查认证和市场监管大数据中心(CCRC) |
授课形式 | 线上直播,支持回放 |
课程模块覆盖政策法规、五阶段流程、401项评估点拆解、数据全生命周期风险识别、数据出境合规与DSM认证实务。
五、适合报名的岗位
企业信息安全负责人、合规总监、内控审计经理
数据治理、隐私保护、法务合规岗骨干
金融、医疗、能源、政务、大型互联网平台等高频涉重要数据行业从业者
需要从等保、运维、审计方向转向数据合规的人员
常见问题(FAQ)
Q1:DSA证书的发证机构是哪里?
A:中国网络安全审查认证和市场监管大数据中心(CCRC),依据GB/T 42446开展能力评价。
Q2:是不是只有重要数据处理者才需要DSA?
A:重要数据处理者是强制评估对象,但一般数据处理者同样鼓励每3年开展一次评估,持证人员在两类企业中均有用武之地。
Q3:考试形式是怎样的?
A:线上闭卷,题型为单选、多选和判断,满分100分,75分合格。
Q4:企业一次送几个人合适?
A:建议至少2人,分别作为评估负责人和评估员培养;若同时准备申报服务资质,可按10人持证团队目标分批送培。
Q5:十月班结束后多久能拿证?
A:考试通过后由CCRC统一制发电子证书,具体周期以官方通知为准。
招生顾问:马老师电话:13391509126课程大纲、报考条件、企业团报方案,欢迎致电咨询。