很多从事法务、合规、安全的朋友都会遇到一个相似问题:个保法条款能讲几句,隐私政策也能改几版,但一旦公司要求“建立一套可运行、可检查、可改进的个人信息保护体系”,就开始找不到抓手。
问题不在于不了解合规要求,而在于缺少体系化能力。CCRC-PIPP解决的正是这个断层。
它不聚焦某一次评估怎么做,也不只讲审计怎么查,而是把个人信息保护看成一套企业管理系统:组织怎么设、制度怎么分层、流程怎么跑、风险怎么识别、事件怎么响应、第三方怎么管、出境怎么合规、App怎么持续治理。
举个例子。
业务部门要上线一个新功能,涉及用户行为采集和个性化推荐。执行层会问:弹窗告知怎么写?授权链条是否完整?自动化决策是否需要单独说明?管理者则还要问:这个功能在企业整体个保体系里归谁负责?风险等级如何判定?是否需要影响评估?评估记录怎么留?出现异常谁启动应急响应?
PIPP培养的就是后面这一类能力。
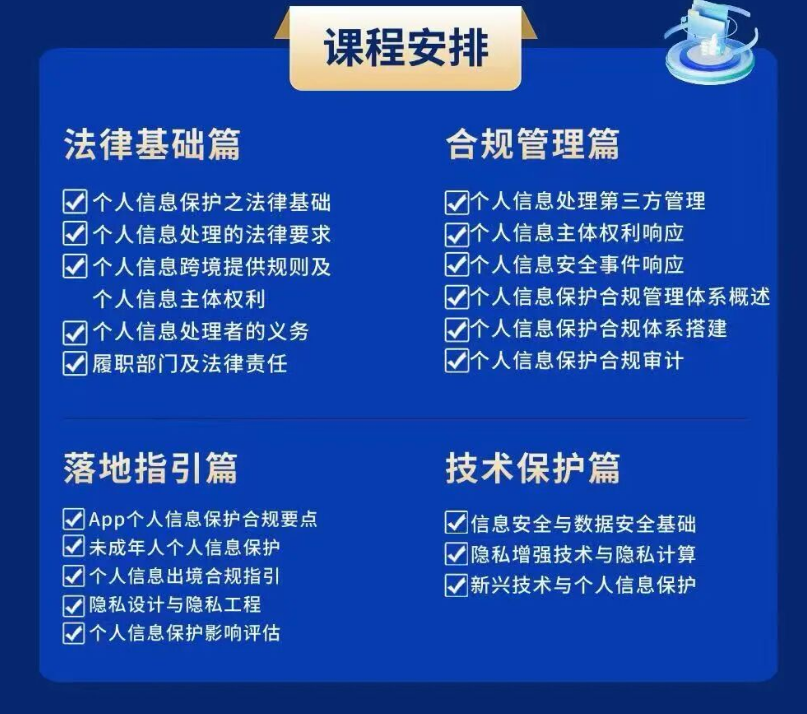
课程会系统讲清楚:
如何做个人信息处理活动的合法性、正当性、必要性审查;
如何识别收集、存储、使用、共享、转让、公开、出境等环节的风险;
如何搭建个保合规管理制度、组织架构与操作规程;
如何开展影响评估、符合性审查、应急演练和整改建议;
如何处理App合规、未成年人信息、敏感个人信息和数据出境专项问题。
因此,PIPP更适合“要统筹的人”:已经是合规经理,希望向总监或CDO发展;是法务负责人,需要对接监管和跨部门协同;是安全管理者,要把技术控制与制度流程连接起来;是第三方顾问,需要给企业做体系诊断和落地建议。
学完之后,你的价值不只是“我发现这里有风险”,而是“我能设计一套机制,让风险少发生,发生了也能处置、能追溯、能改进”。
在数据合规从被动整改走向主动治理的阶段,企业真正缺的,不是会抄模板的人,而是能搭体系的人。PIPP是一张偏管理视角的能力证书,适合长期在个人信息保护赛道发展的从业者。
招生顾问:马老师 电话:13391509126