信息系统审计师、IT审计、信息系统审计能力评价、CCRC-ISA、复合型审计人才
一、一个被低估的岗位:系统上线了,谁来替它"体检"?
企业上了一套新的业务系统,财务、采购、销售全都跑在上面。老板关心的不只是"能不能用",更是三个问题:数据准不准?流程稳不稳?权限有没有漏洞?
回答这三个问题的,正是信息系统审计师。
很多人第一次听到这个岗位,会以为是"查电脑的"或"管网络的"。其实都不准确。信息系统审计师盯的不是某一台服务器,而是整套信息系统从规划、建设到运行、退出的全过程——用审计的眼光,去评估它的可靠性、安全性和运行效率。
二、日常工作:给企业的"数字运转"做风险评估
拆开来看,信息系统审计师的工作大致落在四条线上:
权限与流程核查:谁能审批、谁能改数据、关键操作有没有留痕,权限分配是否合理;
数据安全检查:数据从采集、存储、传输到使用、销毁,每个环节是否合规、是否可控;
系统变更与运维评估:系统升级、功能调整有没有规范流程,出问题能不能快速恢复;
风险识别与整改建议:发现隐患后,不只"报问题",还要给出可落地的改进方案。
一句话概括:他们既是"找毛病的人",也是"开药方的人"。
三、为什么它越来越吃香?因为它站在一个交叉点上
传统审计看账,传统IT看系统,而信息系统审计师把两头串起来。
对比维度 | 传统财务审计 | 纯IT技术岗 | 信息系统审计师 |
关注重点 | 账目与凭证 | 系统搭建与运维 | 系统+业务的控制与风险 |
核心能力 | 财会专业 | 技术开发 | 财会+技术+风控复合 |
产出 | 审计报告 | 可用系统 | 风险评估与管控建议 |
业内一个共识正在形成:数字化越快,懂技术又懂业务的复合型审计人才就越稀缺。当系统成为业务运转的"地基",谁来确认这块地基够不够牢,就成了绕不开的角色。
四、知识版图:五大板块撑起这个岗位
信息系统审计的知识体系,通常可以归为五块:
审计流程与方法——怎么规划一次审计、怎么取样、怎么留证据、怎么写报告;
IT治理与管理——IT如何和业务目标对齐,风险怎么管,供应商怎么约束;
系统的选购、开发与上线——从立项到交付,控制点布在哪里;
系统运行与业务恢复——日常运维、灾难发生后怎么快速"救回来";
信息资产保护——网络安全、数据加密、身份管理、云与移动安全。
前两块偏"方法论",后三块偏"实战",两者缺一不可。
五、CCRC-ISA:国内能力评价的一个参照坐标
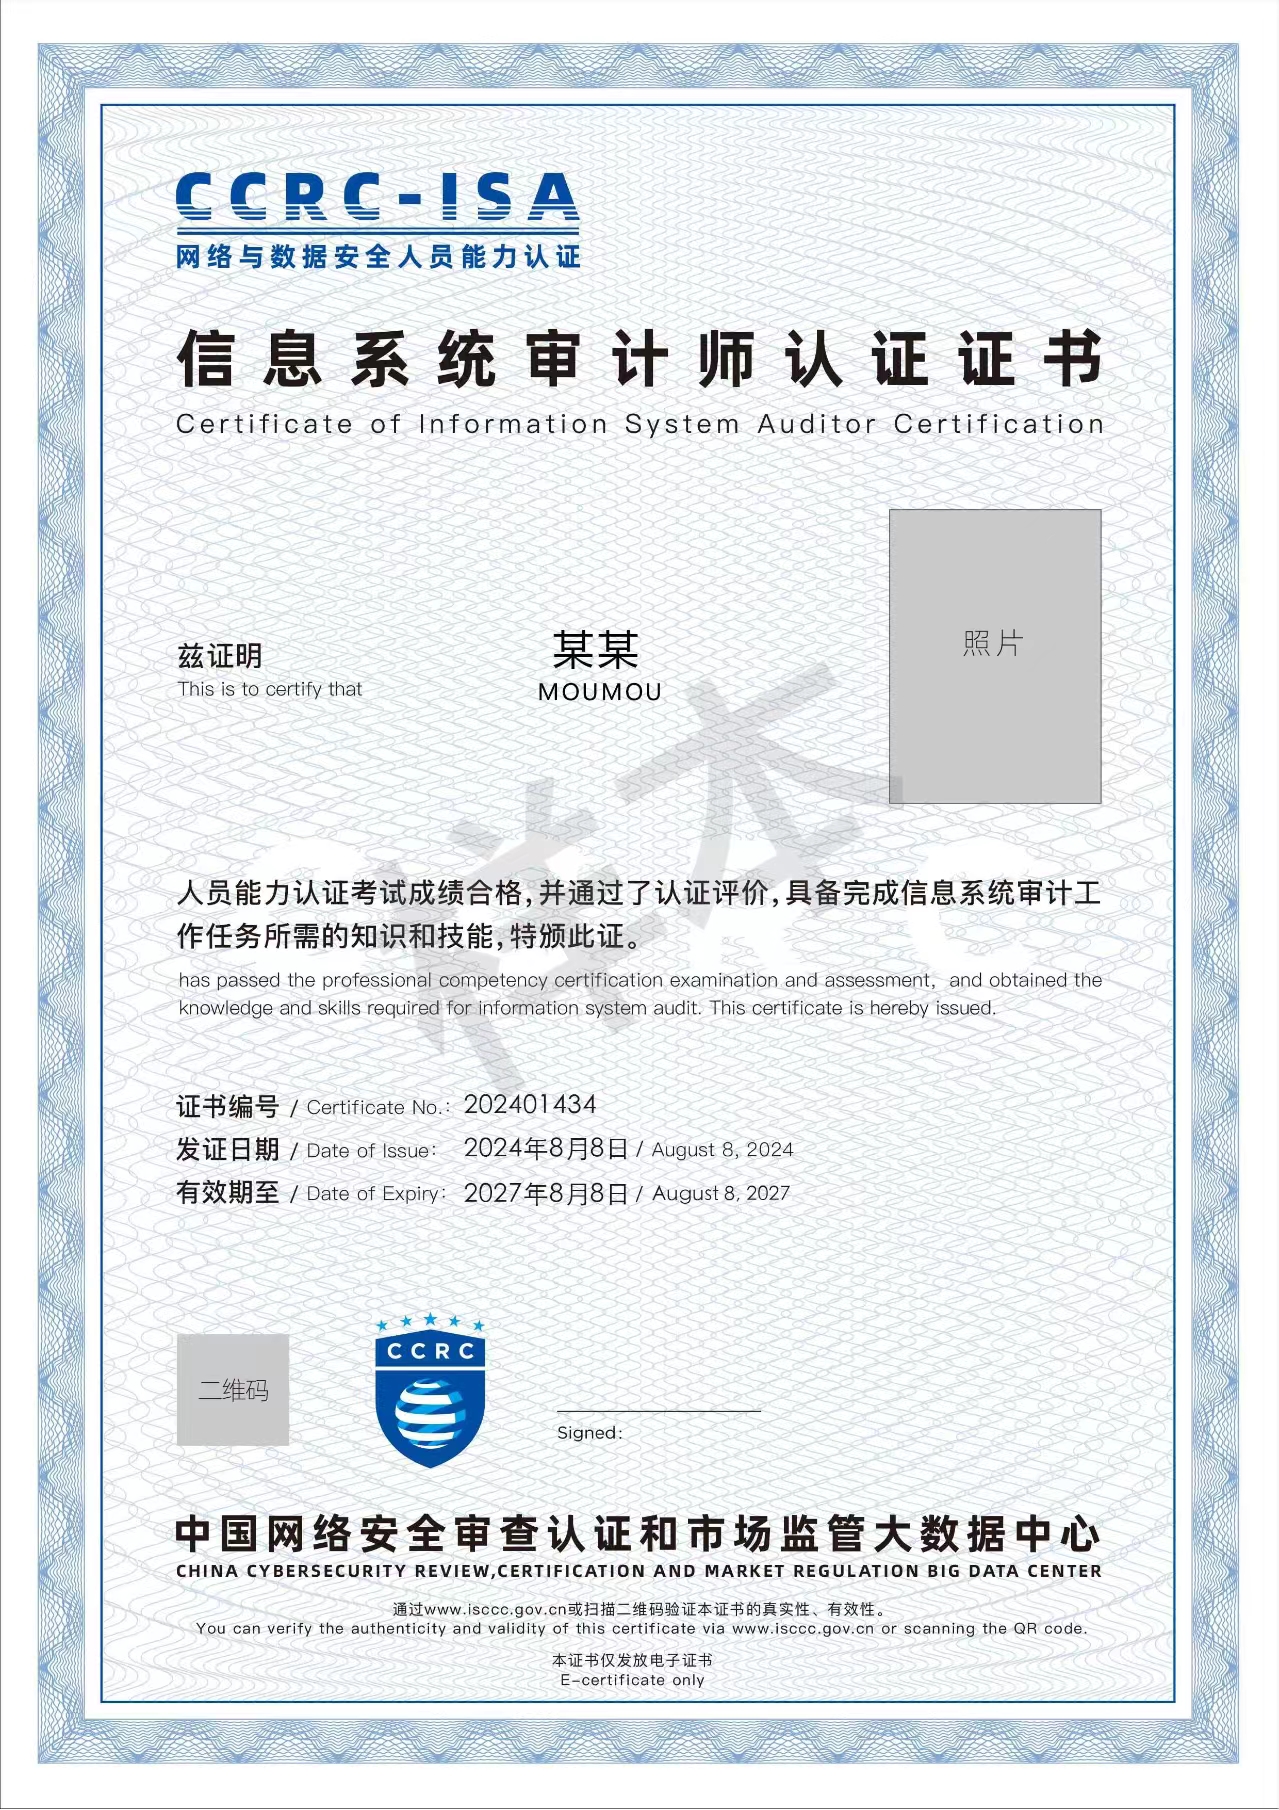
谈到能力参照,绕不开信息系统审计师(CCRC-ISA)这一能力评价。它由中国网络安全审查认证和市场监管大数据中心面向企事业单位、审计机构及有志从事信息系统审计的各类人员推出,是网络与数据安全人员能力评价体系中的一环,其评价依据对标行业通用的《网络安全从业人员能力基本要求》。
通过这一能力评价,意味着持证人具备承担信息系统审计工作所需的基础知识与技能,能够开展风险评估、监测分析并解决相关技术问题。它不是"镀金标签",更像一份能力达标说明——告诉你在这个岗位上,该掌握什么、该会做什么。
六、谁适合往这个方向走?
财务、审计背景,想补上技术短板的人;
IT、数据分析背景,想转向"懂业务的风险岗"的人;
内控、风控、合规条线的从业者;
会计师事务所、咨询、网络安全服务机构里做鉴证与咨询的顾问。
七、成长路径:从"查问题"到"创造价值"
起步可以做审计助理、IT审计专员,积累项目经验后往审计师、项目经理走;再向上,既可能成为审计技术专家,也可能走向内审负责人、信息安全治理等管理岗位。随着AI与大模型进入审计流程,"人+工具"协同、既能看懂模型输出又能下专业结论的复合能力,会成为这个岗位最值钱的部分。
信息系统审计不是一个"追风口"的岗位,而是一个随着数字化深入、价值持续放大的岗位。它奖励的是那些愿意同时啃下"技术"和"业务"两块硬骨头的人。
说明: 若涉及相关系统化的能力评价培训,建议通过正规渠道了解,并签订规范的培训协议,明确双方权责,这是保护自身权益的好习惯。
CCRC-ISA信息系统审计师,北京青蓝智慧科技
马老师135-2173-0416
丁老师135-2209-4648