为什么业务越数字化,秘密反而越容易漏?
十年前守商业秘密,核心是"管好图纸室、收好U盘"。今天完全不一样了:
数据上了云端,一份核心文档可能同时躺在三家协作方的服务器里;
业务靠供应链协同,供应商、外包商、经销商层层传递,链条越长缺口越多;
员工远程办公,涉密文件在家里电脑、个人网盘、聊天工具之间来回穿梭;
人才高频流动,一次跳槽可能带走一整条技术线。
泄密的渠道变多了、变隐蔽了,而很多企业的保密方式还停留在"签个协议、装个软件"。这就是为什么"越守越漏"——不是不重视,是方法没跟上时代。
第一层:先把"边界"划清楚——分类分级是地基
保护的第一步,永远是搞清楚"我在保护什么"。
企业里不是所有信息都值得同等保护。聪明的做法是分类分级:把决定竞争力的核心技术、核心客户、核心策略划为最高密级,重点防护;一般经营信息适当管控。这样既避免"资源平均用力",也让员工清楚"哪些碰不得"。
反面典型是很多企业"秘密和非秘密混在一起",结果真出事时,连"这到底算不算商业秘密"都要打半天官司。记住认定三要素:非公知性、价值性、保密性——尤其是"保密性",要求企业事前就采取了合理措施,临时抱佛脚是补不回来的。
第二层:把"技术墙"筑起来——从加密到溯源
有了边界,就要用技术把墙立起来。常见且有效的手段包括:
加密与权限控制:核心文件加密存储,按角色、按密级分配访问权,"该看的能看到,不该看的打不开";
访问审计与操作留痕:谁在什么时间看了什么、下载了什么,全程记录,既防泄密也便追溯;
数据备份与恢复:防止误删、破坏,也保证业务连续;
存证与溯源:给关键文件打上水印、埋下溯源标记,一旦外泄,能追到"从哪漏的、谁漏的"。
真正专业的做法是让技术手段"闭环"——事前防、事中管、事后可查可证。
第三层:把"人"这道最软的墙补硬——制度+意识+离职管理
绝大多数泄密,最终都绕不开"人"。技术手段再强,也架不住一个没保密意识的员工、一次没做离职核查的交接。
制度落地:保密协议、竞业约定、涉密权限审批,写进流程、落到纸面,别只挂在墙上;
意识培养:定期做保密培训,让"不随手外发、不私存涉密文件"成为习惯;
离职管理:这是最高危环节。离职前权限回收、涉密资料清退核查、交接留痕,一步都不能省。苏州那起近2亿损失案,恰恰就是卡在"离职没按规定上交私自拷贝的图纸"这一环。
谁来把这三层真正串起来?
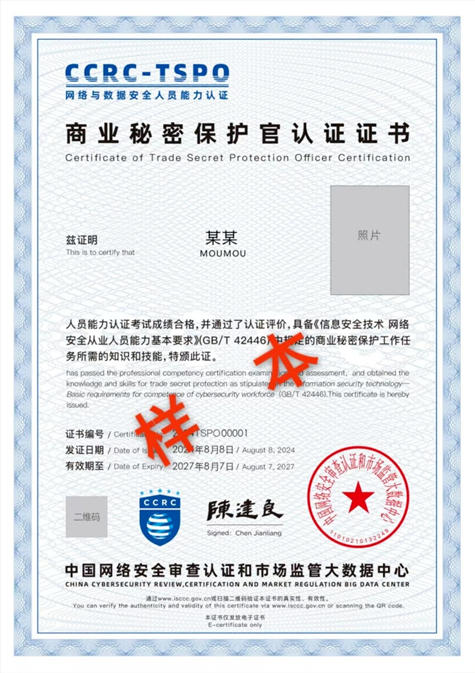
分类分级、技术闭环、人的管理——每一层都专业,串起来更需要跨法律、技术、管理的综合能力。这正是商业秘密保护官(CCRC-TSPO)这一角色的价值所在:由专人把"制防、技防、人防"三道防线统筹起来,从识别、分级、制度、防护到存证维权,做全周期管理。
面对数字化带来的新泄露风险与合规挑战,业内推出的商业秘密保护官(CCRC-TSPO)专业能力培养项目,正是聚焦这类复合型保密人才的培养,帮助从业人员系统掌握商业秘密全生命周期管理与安全防护的实操能力,考核通过可获相应CCRC-TSPO证书。
给企业的一点提醒:商业秘密保护不是一次性工程,而是"制度+技术+人"的持续运转。与其在泄露后花千万维权,不如在事前把一个懂行的守护者、一套可落地的体系建起来。守住看不见的资产,才守得住看得见的未来。
CCRC-TSPO商业秘密保护官,北京青蓝智慧科技
马老师133-9150-9126
丁老师135-2209-4648