人工智能正在从“辅助回答”走向“自主执行”。智能体调用工具、读取数据、发送消息、修改业务状态,已经成为不少企业日常系统的一部分。与此同时,AI监管也在持续完善,算法备案、训练数据合规、安全评估、生成内容标识等要求,正逐步从“建议项”变成“必选项”。
但很多企业在落地过程中会发现一个共性问题:安全、算法、合规三方语言不通。安全团队熟悉边界防护,却不熟悉模型脆弱性;算法团队懂效果,却容易忽略权限与合规边界;法务团队懂规则,却看不清技术调用链路。AI安全不是单一岗位能独立解决的事,它需要一种复合型人才——既能识别风险,也能搭建制度,还能把合规要求转成可执行流程。
这就是人工智能安全官(CCRC-AISO)认证的价值所在。
一、证书定位:不是“训模型”,而是“管模型安全”
人工智能安全官(CCRC-AISO)由中国网络安全审查认证和市场监管大数据中心推出,依据国家标准《网络安全从业人员能力基本要求》(GB/T 42446),面向AI安全治理、风险管理、技术防护、法律合规等岗位人员。
它不培养算法研究员,也不教你怎么从零训练大模型。它培养的是“AI系统的安全负责人”:
能搭建AI安全治理体系
能识别AI全生命周期风险
能处置数据投毒、模型后门、对抗样本、提示注入等攻击
能做算法备案、安全评估、内容标识、数据合规
能建立AI-SOC、自动化响应和持续安全运营机制
通过认证,代表持证人具备AI安全治理、全生命周期风险管理、系统防护与智能运营、伦理与可信治理等综合能力,可胜任企业人工智能安全官、AI安全治理专家、AI合规负责人等岗位。
二、学什么:六大模块,覆盖“治理+攻防+合规”
CCRC-AISO培训共4天,线上直播、支持回放,核心内容分为六大模块:
1. AI技术原理与安全边界
理解大模型、智能体、知识库、记忆机制的运行逻辑,搞清楚风险到底长在哪里。
2. 治理与风险管理框架
对标ISO/IEC 38507、42001、42005,结合《人工智能安全治理框架》《生成式人工智能服务管理暂行办法》等要求,建立组织级AI安全制度。
3. 典型攻击与防御
覆盖数据投毒、对抗样本、模型窃取、深度伪造、隐私推断、提示注入等主流风险,不只讲概念,也讲识别和处置路径。
4. AI驱动的安全运营
从AI赋能攻击(自动化钓鱼、自适应恶意软件)到AI赋能防御(AI-SOC、自动响应、攻击面预测),建立动态运营视角。
5. 安全防护与综合治理
管理侧建制度、技术侧布防护,覆盖设计、开发、部署、运行、监控、退役全过程。
6. 合规与标准落地
训练数据合规、算法备案、安全评估、生成内容标识、用户协议设计,把法规要求变成企业可操作动作。
三、谁适合考
企业安全负责人、网络安全工程师、数据合规人员
AI产品经理、算法工程师、平台技术负责人
法务、风控、内控、审计岗位
金融、通信、政务、医疗、互联网行业中负责AI项目的人员
传统网安从业者,希望系统转型AI安全方向
课程不要求你会训练模型,但建议具备基本IT、网络安全或合规管理基础。对零基础学员,提前补一点网安常识,4天课会更顺。
四、考试与班期
培训形式:线上直播,支持回放
考试形式:线上闭卷,满分120分,84分(含)合格
证书:CCRC颁发,官网可查,有效期3年,到期前需继续教育并再认证
11月班安排:
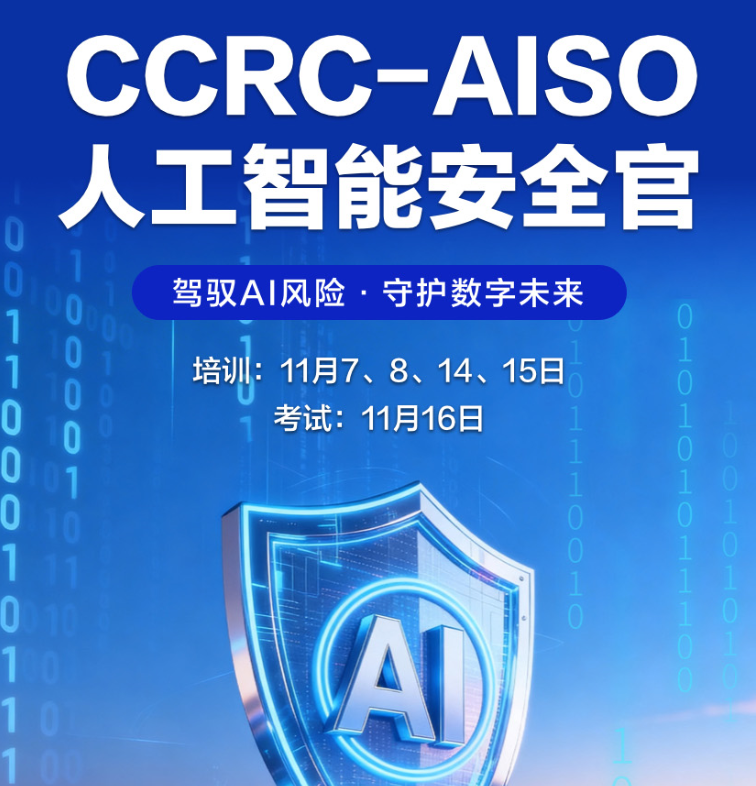
培训:11月7日、8日、14日、15日
考试:11月16日
培训费:6700元/人
考试认证费:2100元/人
AI安全不是未来才需要的能力,而是现在企业上线智能体、大模型、知识库系统时就要有人扛起来的事。对个人来说,AISO是进入AI安全赛道的一张系统能力凭证;对企业来说,它是把治理要求翻译成内部流程的起点。
招生顾问:马老师
电话:13391509126