每年到了四季度,企业通常会集中做三件事:年度审计、项目验收、来年预算。但2026年不一样——数据安全被单独拎了出来。 原因很直接:《网络数据安全风险评估办法》已于8月20日施行,重要数据处理者须按年度开展风险评估。对很多单位来说,第一次“真评估”就在眼前:不是整理台账,而是要回答“风险在哪里、谁负责、怎么改、改完如何验证”。 问题是,大多数企业当前的状态是: • 制度有,但没人统筹; • 系统有,但资产不清; • 培训有,但岗位责任模糊; • 出报告时,业务、技术、合规三方口径不一致。 这时候,企业真正需要的不是临时外援,而是自己人里能站出来的数据安全官。 CCRC-DSO正是为解决这个“落地断层”设计的。 它不像泛泛的管理课,也不停留在概念科普。课程围绕真实工作场景展开:数据资产识别、分类分级、合规义务梳理、管理体系搭建、风险评估流程、全生命周期防护、数据出境合规、事件响应与持续改进。学员学完回到企业,能直接做四件事:
 第一,摸清家底。
把分散在业务系统、日志、接口、第三方合作中的数据资产盘清楚,知道哪些是关键数据、敏感数据、重要数据。
第二,建责任链。
把“谁采集、谁使用、谁审批、谁审计、谁上报”写成可执行流程,避免出事之后部门互相推责。
第三,做年度评估。
按照《办法》要求,组织自评估或配合第三方评估,输出监管看得懂、审计能追溯的报告。
第四,把安全嵌进业务。
不是等业务做完再“打补丁”,而是在产品设计、系统上线、数据共享、跨境传输前就把控制点放进去。
这也是为什么越来越多金融、医疗、政务、能源、互联网企业开始批量送骨干考DSO。
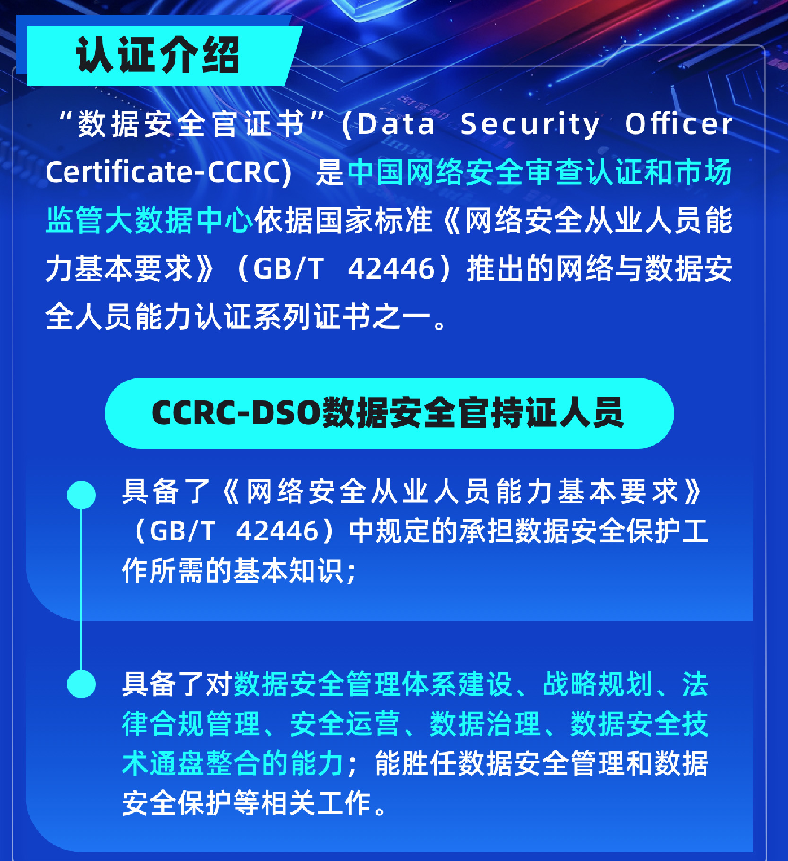
从认证权威性看,CCRC-DSO由中国网络安全审查认证和市场监管大数据中心颁发,属于国家级网络与数据安全人员能力认证体系,依据GB/T 42446能力要求设计,证书可在官网核验。对企业而言,它既是人员能力证明,也是组织治理能力的外部背书。
对HR和决策层来说,年底送培还有一层现实意义:
•
今年预算不浪费,人才建设当年闭环;
•
明年监管检查、项目投标、合作方审查有持证人员支撑;
•
内部形成“制度—流程—技术—人员”的完整链路。
2026年最后一期开班信息:
•
培训:11月21日、22日、28日、29日
•
考试:12月2日
•
认证单位:中国网络安全审查认证和市场监管大数据中心
•
适合人群:企业安全负责人、合规风控、IT管理者、数据治理岗、网络安全服务从业者
数据安全已经从“纸面合规”走向“实质追责”。今年最后一期,不是简单赶一班课,而是帮企业在新监管周期开始前,把最关键的那个人培养出来。
名额有限,建议尽早锁定。
招生顾问:马老师
电话:13391509126