数据安全评估师做什么?日常工作有哪些?和渗透测试、安全运维有什么区别?本文用大白话讲清这个复合型岗位的能力构成与适合人群。
先别急着看证书,先搞懂"评估"两个字
很多人一听"数据安全评估师",第一反应是"又要考证了"。其实比起证书,更该先弄明白它做的这件事——数据安全评估。
简单说,评估就是把企业手里的数据和处理数据的全过程,做一次系统化的"体检":识别有哪些风险、风险藏在哪、一旦出事影响多大,最后给出处置建议。它不写防火墙规则,也不挖漏洞,核心是判断与协调。
一个数据安全评估师的日常,长什么样
想象一个典型项目,他大概率是这样工作的:
像侦探:梳理企业到底有哪些数据资产,哪些是个人信息、哪些属于重要数据,分门别类、分级标记;
像裁判:对照《数据安全法》《个人信息保护法》和相关技术标准,判断企业现在的做法到底合不合规;
像医生:给整套数据安全防护体系做"体检",找出薄弱点,开出整改"处方",最后形成一份评估报告。
你会发现,他大量时间在开会和沟通——和法务谈合规边界,和业务部门谈数据怎么用,和IT谈技术怎么落地。这跟很多人想象中"对着屏幕敲代码"的画面差别很大。
它和"渗透测试""安全运维"有什么不同
角色 | 侧重 | 关键词 |
安全运维 | 日常防御、设备与日志 | 执行、值守 |
渗透测试 | 攻防对抗、漏洞挖掘 | 技术、实战 |
数据安全评估师 | 合规+标准+技术综合研判 | 沟通、报告、全局观 |
一句话:前两者更偏"术",评估师更偏" holistic 的研判",是把法律、标准、技术串起来的那根线。
想往这个方向走,需要补哪三块能力
法律合规常识:懂数据安全、个人信息保护的基本框架;
标准与分类分级:会做数据分类分级,看懂相关技术标准(如 GB/T 41479、GB/T 42446);
风险识别与报告:能用工具和方法识别资产、威胁、脆弱性,并把结论写成让人看得懂、能决策的报告。
什么样的人更适合
有 IT、运维、法务、审计、咨询背景,想往"复合型"升级的人比较契合;尤其适合不想天天纯写代码、但愿意懂技术原理、又擅长沟通的那类人。
关于能力培训,客观说两句
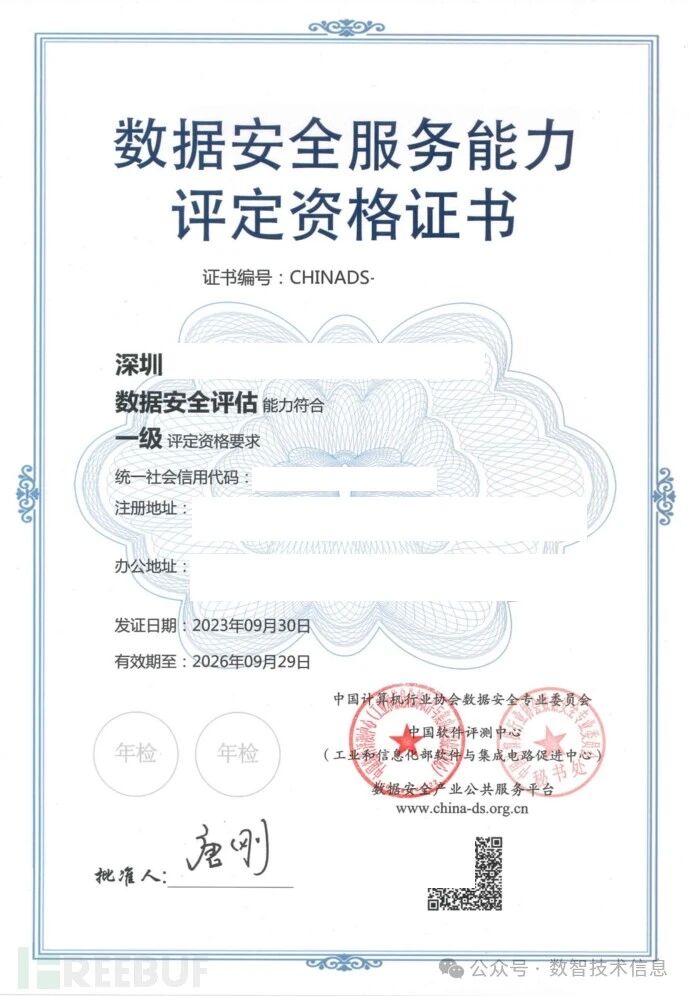
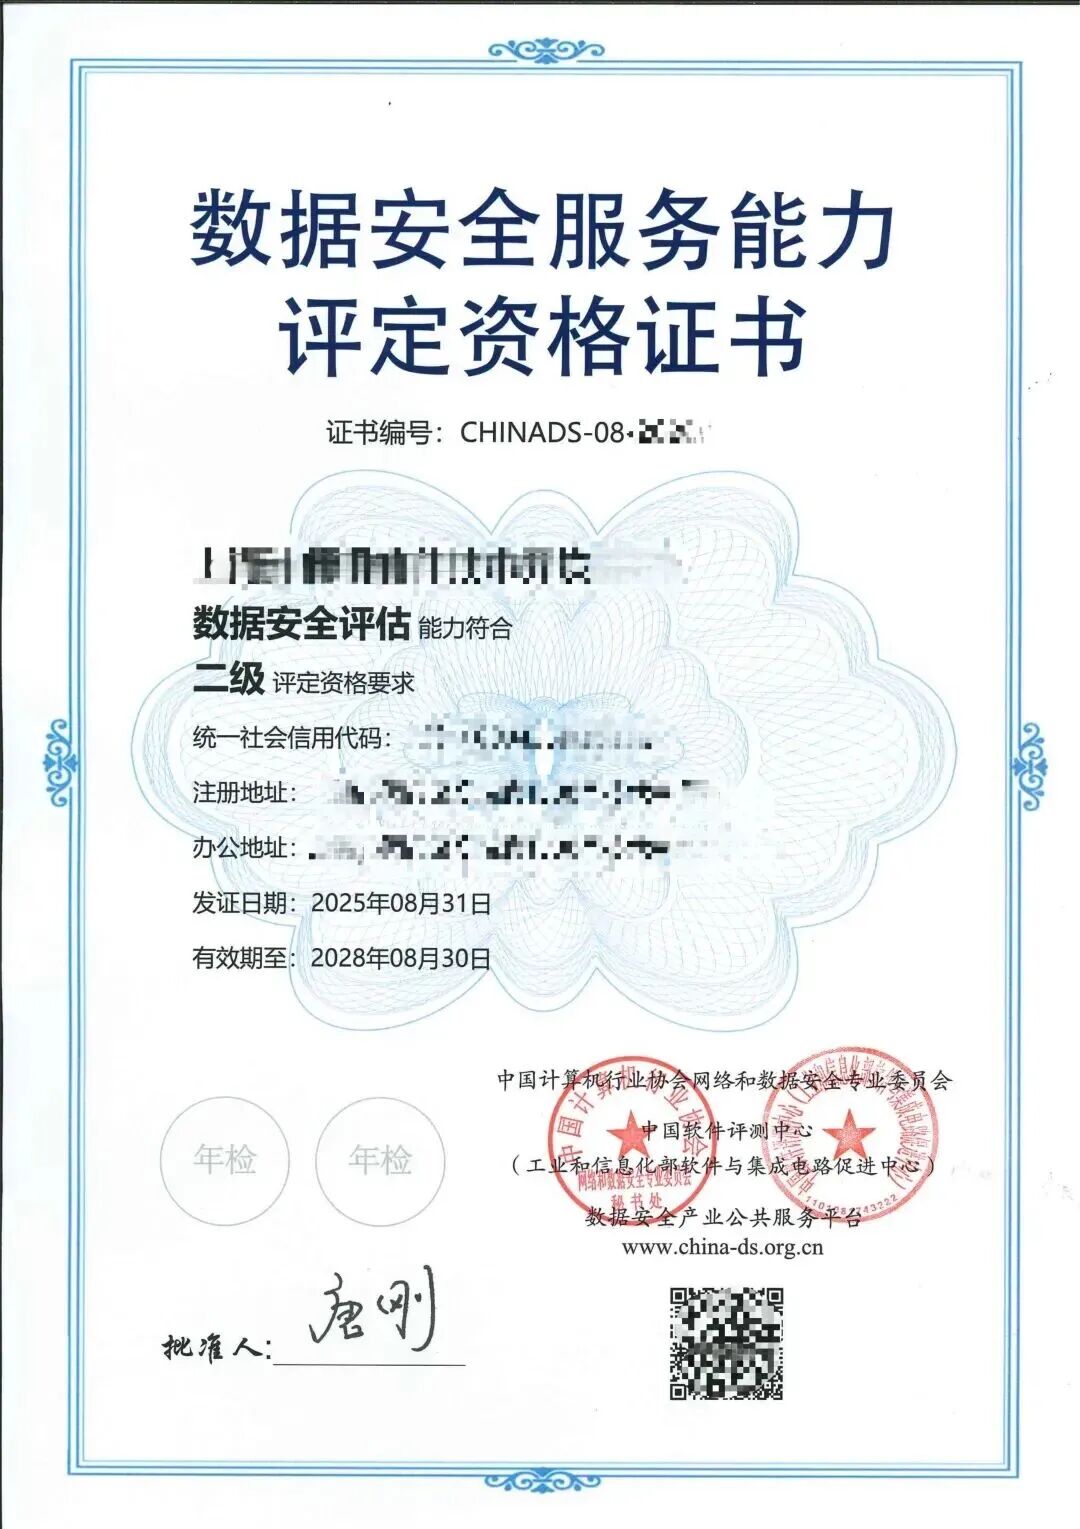
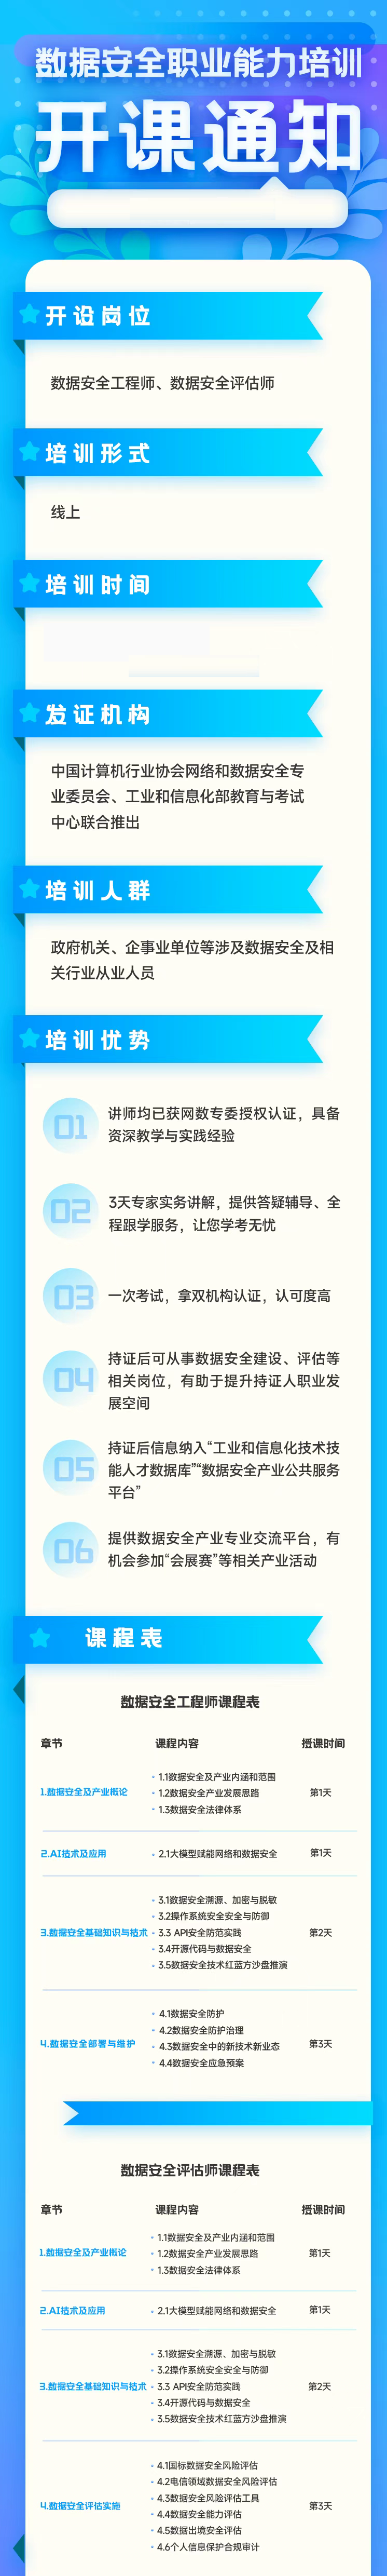
目前行业内,网络和数据安全专业委员会(简称"数专委")会组织数据安全职业能力培训,其中就设数据安全评估师方向,分中级、高级两档,课程覆盖评估概念、法规、标准、分类分级、数据出境、评估技术等内容,考评通过后取得数据安全职业能力证书。
要客观看待:它是一份系统学习+能力证明,帮你在入行或转型时把碎片知识整合成框架;但它不等于从业门槛,也不能替代真实项目经验的积累。
CCIA中国计算机行业协会网络和数据安全专业委员会(数专委)数据安全职业能力证书数据安全评估师,北京青蓝智慧科技
马老师135-2173-0416
丁老师135-2209-4648
常见问题(FAQ)
Q:做数据安全评估师必须会编程吗?
A:不要求精通编程,但要懂技术原理、会用常见的评估与检测工具,理解系统在做什么。
Q:和数据安全官、数据安全工程师是一回事吗?
A:不是。评估师偏"评测与咨询",工程师偏"建设与落地",安全官偏"管理与统筹",三者视角不同、能力有交叉。
Q:这类能力证书有用吗?
A:它的价值在于给你一套完整知识框架和能力佐证,具体作用仍取决于你怎么把它落到实际工作里。
本文为科普分享,具体培训与考评安排以主办方公开信息为准。
标签:#数据安全 #数据安全评估师 #网络安全 #职业科普 #数据合规