个人信息保护合规审计、医疗卫生机构、1000万人门槛、个人信息保护影响评估、数据安全、合规审计怎么做
最近和医院信息科、合规岗的朋友聊,一个高频词是"个人信息保护合规审计"。不少人以为这是"大企业才操心的事",其实对绝大多数医疗机构来说,它已经是一道绕不开的必答题。
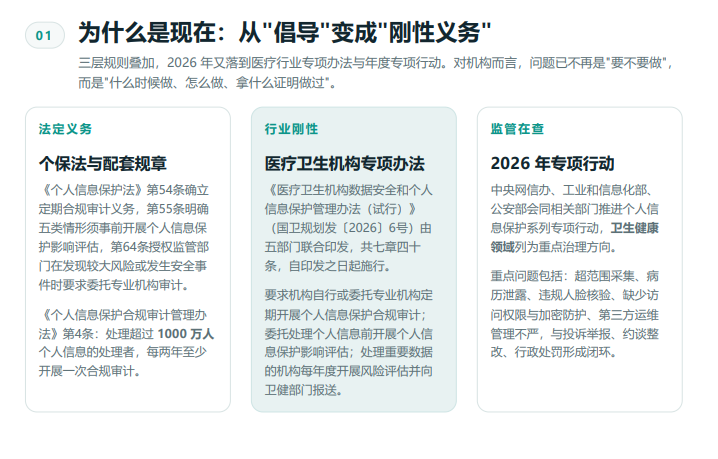
第一层:义务从哪儿来
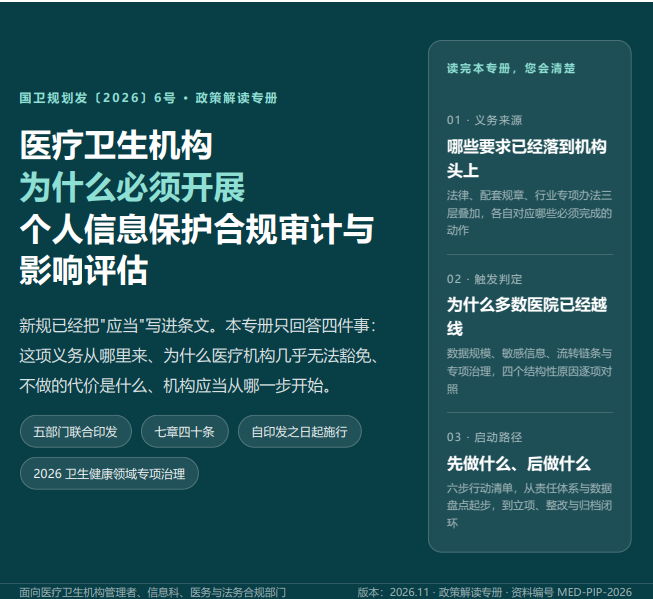
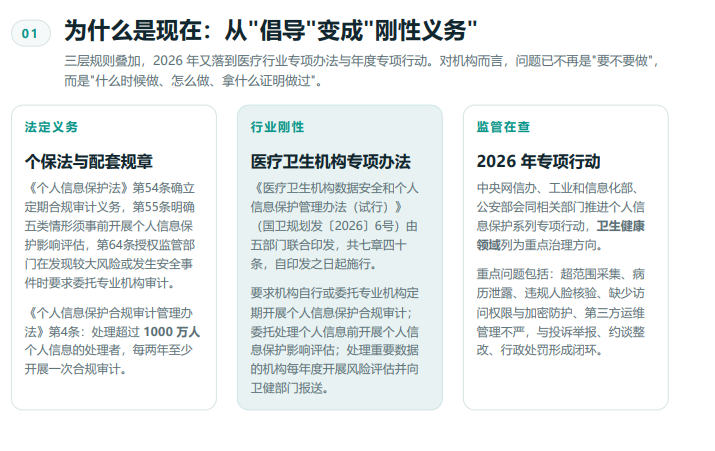
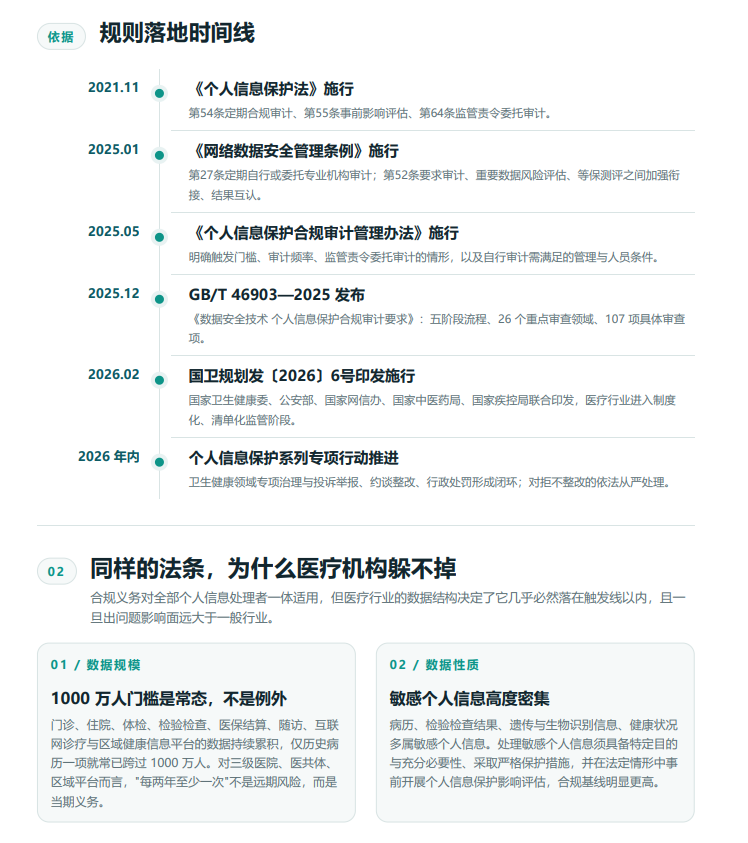
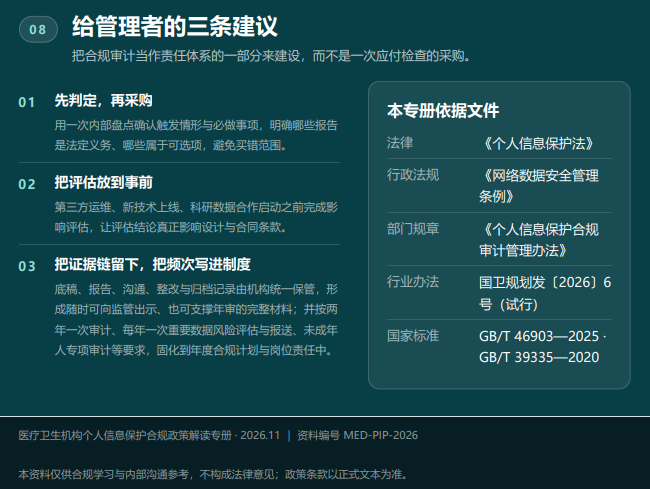
规则是三层叠加的。最上面是个人信息保护相关法律的"定期合规审计"和"事前影响评估"要求;中间是配套规章,明确了触发门槛与审计频次——处理超过1000万人个人信息的,每两年至少开展一次合规审计;最下面,是2026年印发的卫生健康领域专项办法,把合规审计、影响评估、重要数据年度风险评估与报送,直接写进了医疗机构的日常动作清单。
第二层:为什么医疗机构几乎躲不掉
同样一条法条,落到医疗行业格外"严",原因有四个:
规模:门诊、住院、体检、检验、医保结算、随访、线上诊疗的数据常年累积,仅历史病历一项,很多医院就已跨过1000万人;
性质:病历、遗传、生物识别、健康状况多是敏感信息,合规基线本就更高;
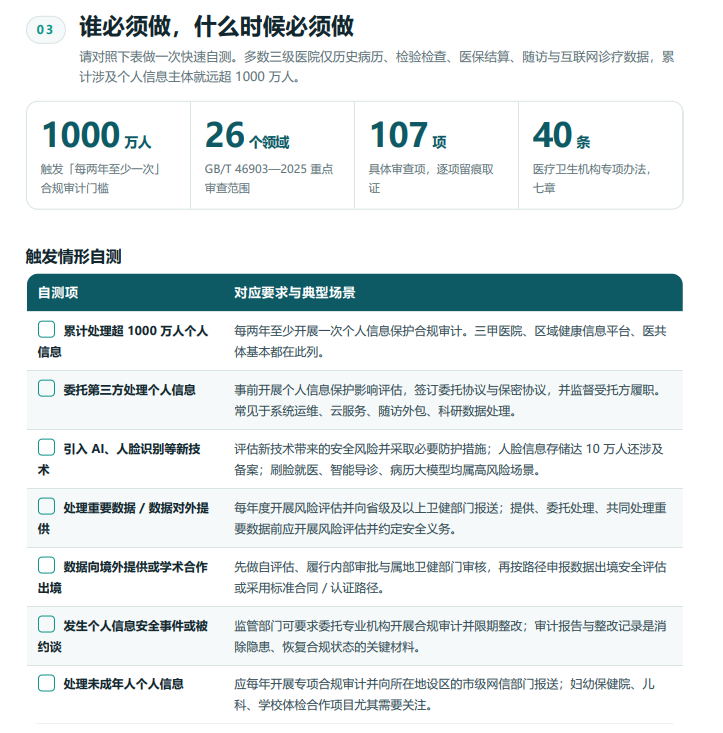
链条:HIS/EMR/LIS/PACS 运维、云服务、医保结算、随访外包、科研合作、区域平台互通——每一处委托、提供、共同处理,都要有协议、评估、监督记录;
监管:卫生健康领域被列入2026年专项治理重点,检查从"有没有制度"推进到"制度有没有执行、有没有证据"。
一句话:规模决定"必须做",性质决定"要做严",链条决定"做一次不够",监管决定"现在就得做"。
第三层:从哪一步开始
不必等立项完成才动手,前四步机构自身就能启动:
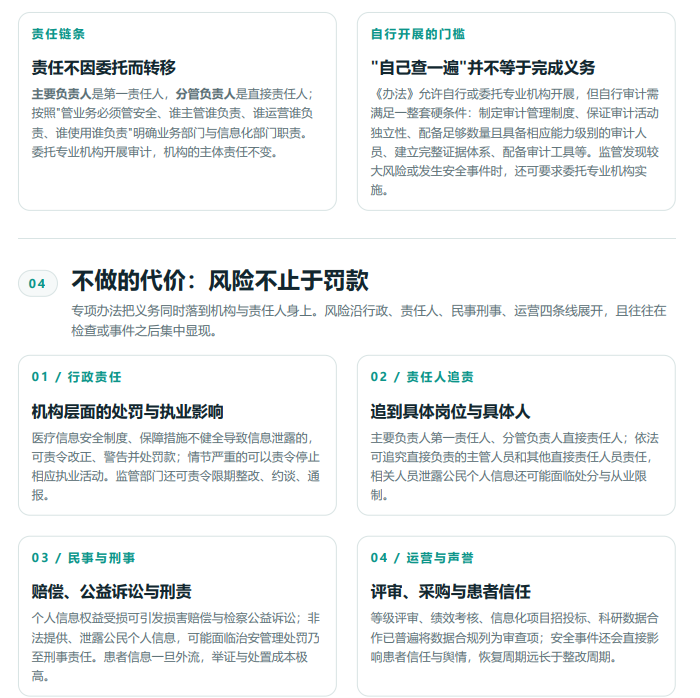
压实责任体系,明确主要负责人与分管负责人职责;
盘点数据与处理活动,形成数据清单与台账;
对照法条判定触发情形,输出"必做/应先做/建议做"清单;
把必须的报告与整改纳入年度计划、预算与采购;
组织审计与影响评估,按国家标准分阶段推进;
整改闭环并统一归档,形成可核验的证据链。
一个常被误解的点
有人担心"查出问题会不会反而挨罚"。恰恰相反——审计发现是整改依据,不是处罚依据。主动发现、形成报告、限期整改、留存记录,本身就是尽责履职的证明;真正放大风险的,是问题长期存在、却没有任何发现与整改痕迹。
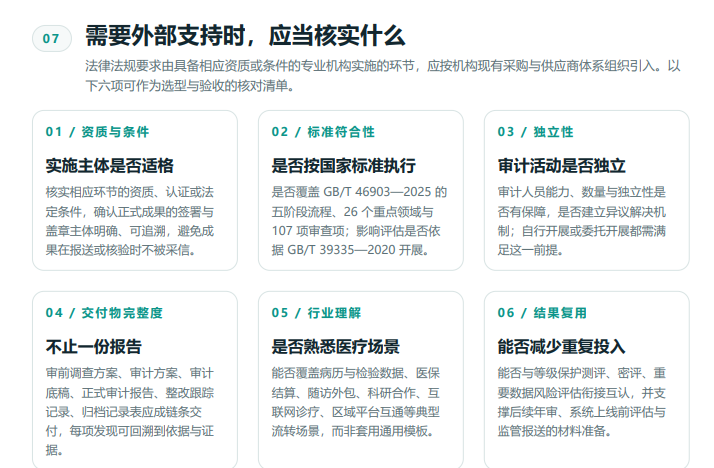
对多数医疗机构而言,委托具备相应条件的专业机构来实施,往往更稳妥、也更经得起核验。选合作方时,重点看是否按国家标准执行、审计活动是否独立、交付物是否成链、是否真正懂医疗场景、成果能否与既有测评衔接复用。
医疗卫生机构个人信息保护合规审计与影响评估资质办理,北京青蓝智慧科技
马老师135-2173-0416
丁老师135-2209-4648
(本文为政策科普整理,条款以正式文本为准,不构成法律意见。)