医疗人工智能、刷脸就医、敏感个人信息、个人信息保护影响评估、数据委托处理、数据出境
技术让看病越来越方便,也让"数据安全"这道考题越来越难。当你刷脸进医院、和智能导诊对话、让大模型帮忙梳理病历、把检验报告同步到医保平台时,一串个人信息正在被采集、流转、存储。便利的另一面,是新的风险点。
三个最值得关注的新场景
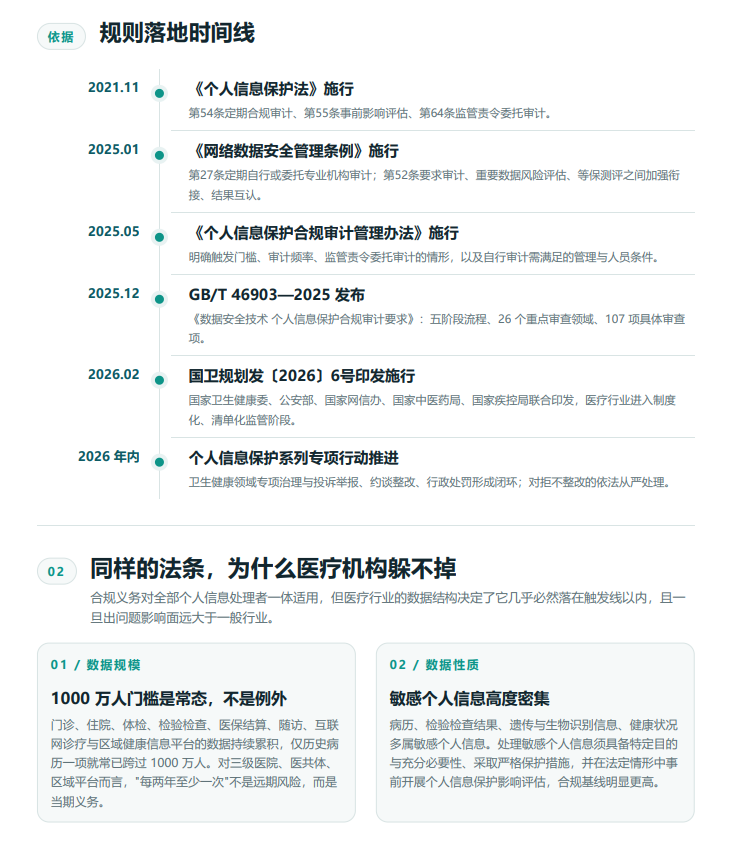
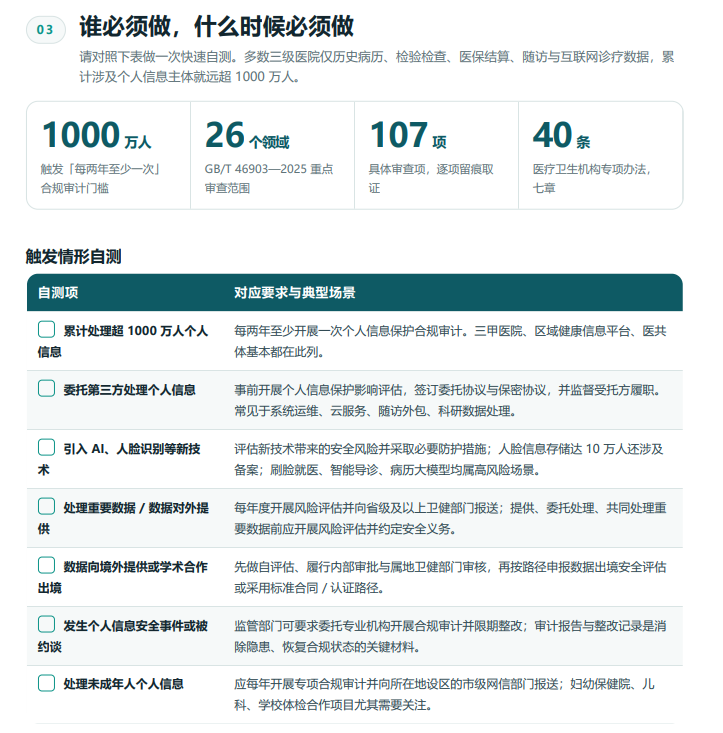
刷脸就医:人脸属于生物识别信息,是敏感信息里的"高敏项"。它一旦泄露无法更换,因此处理门槛更高,达到一定存储规模还涉及备案。
AI 与病历大模型:智能导诊、辅助诊断、病历结构化,背后都是大量真实健康数据的调用。数据用来训练、用来推理,边界在哪、有没有脱敏、能不能外传,都需要提前说清楚。
跨机构流转:区域健康平台互通、医保结算、随访外包、科研数据合作——数据在医院、云平台、第三方之间流动,每一段都可能带来新的暴露面。
"影响评估"为什么必须放在前面
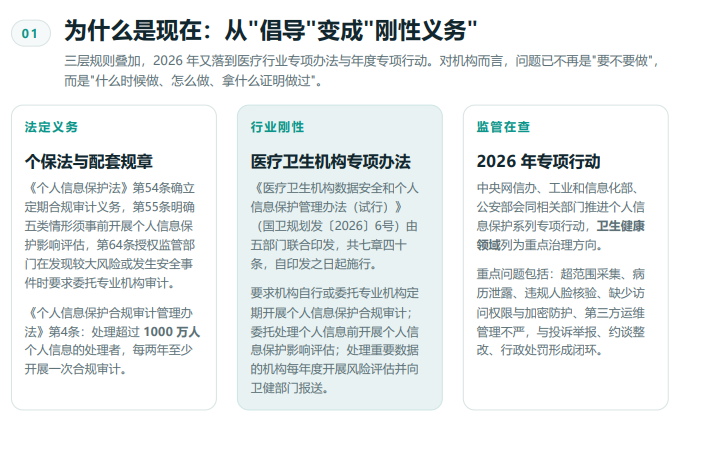
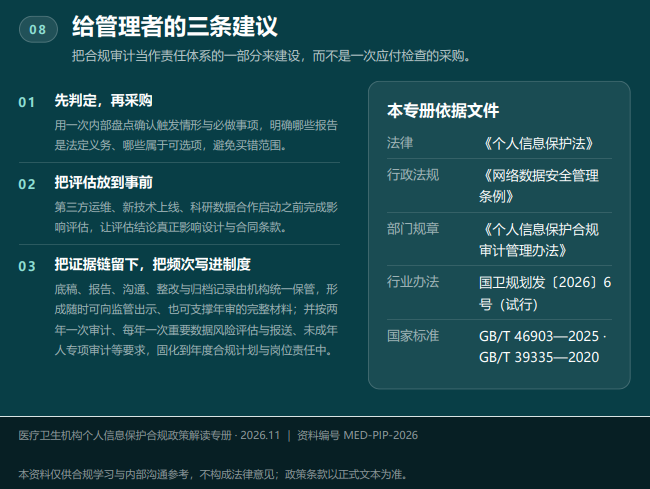
这是很多人忽略的关键:个人信息保护影响评估属于"事前义务"。引入第三方运维、上线 AI 或人脸识别、开展科研数据合作——这些动作在"开始之前"就该完成评估,让评估结论真正影响方案设计与合同条款。等系统上线了再补一份报告,既失去了评估本身的意义,也难以在检查中讲清"设计阶段是怎么考虑合规的"。
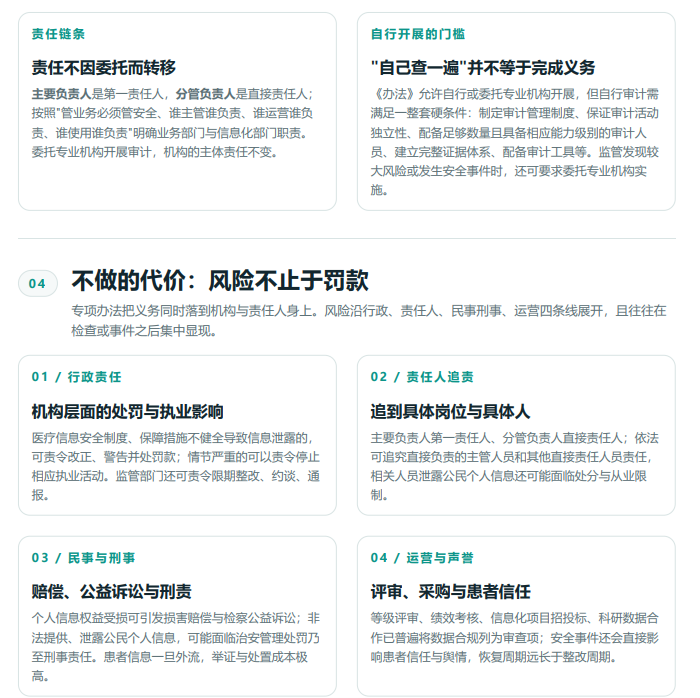
责任不因"外包"而转移
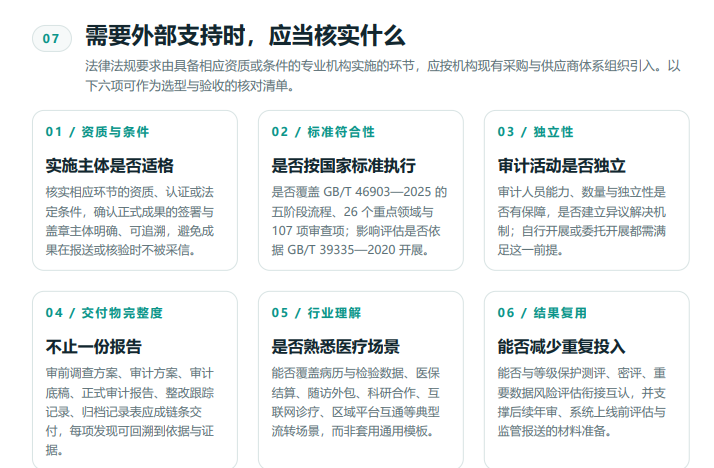
一个常见误区是"交给了云厂商/外包团队,责任就是他们的"。事实上,医疗机构作为处理者,主体责任不会因委托而转移:委托前要评估、要签协议、要约定安全义务,过程中还要监督受托方履职。向境外提供数据、开展学术合作出境,更是要先自评估、履行内部审批与属地审核,再走相应申报路径。
给普通读者的提示
新技术本身不可怕,可怕的是"用得稀里糊涂"。遇到刷脸、AI 问诊、报告共享时,多留意那句告知与授权;对来路不明的"免费健康测评""AI 看病小程序"保持警惕——你的健康数据,值得被认真对待。
技术向善的前提,是规则先行、边界清晰、证据可查。这也是这几年医疗行业密集补上"合规审计 + 影响评估"这堂课的真正原因。
医疗卫生机构个人信息合规审计与影响评估资质办理,北京青蓝智慧科技
马老师135-2173-0416
丁老师135-2209-4648
(本文为科普整理,具体条款以正式政策文本为准。)