从"定期体检"的视角讲清个人信息保护合规审计的法律依据、触发频次、审计流程和从业能力要求,附常见问题解答。
一、为什么"个人信息保护"突然要审计了?
很多人以为,只要 App 上线时点了"同意隐私政策"就万事大吉。其实监管思路近年有个明显转向:从事前备案,转向事中、事后的持续核查。
2025年5月1日起施行的一部专门办法,把"个人信息保护合规审计"这件事讲得很细。它的核心逻辑并不复杂——把你处理个人信息的方式,对照法律法规逐条"体检"一遍,看有没有越界。
用大白话说:过去是"出事后救火",现在是"没病也要定期体检"。
二、到底谁必须审、多久审一次?
这是最常被问、也最有价值的一点。按现行规定,审计频次和处理的信息规模挂钩:
处理个人信息规模 | 定期审计频次 |
超过1000万人 | 每两年至少一次 |
100万~1000万人 | 每三至四年至少一次(参照相关标准) |
不超过100万人 | 每五年至少一次 |
涉及未成年人个人信息 | 每年度至少一次 |
此外还有"专项审计":如果出现较大风险隐患、可能侵害众多人权益,或发生泄露100万人以上信息、10万人以上敏感信息的安全事件,监管部门可以要求企业委托专业机构做一次"专项检查"。
一句话记:规模越大、越是敏感信息,体检越勤。
三、合规审计到底"审"什么?
不少人对审计的想象还停留在"翻账本"。个人信息保护合规审计更接近一套标准化流程,通常包括:
审计准备:明确范围、对象、依据,编制审计计划;
审计实施:收集审计证据,核查收集、存储、使用、共享、出境等各环节是否合法、正当、必要;
审计报告:形成结论、指出不符合项、给出整改建议;
整改与归档:跟踪整改落实,底稿、报告规范留存。
它考验的不是"找茬",而是既能看出风险,又能给出可落地的整改路径。
四、做这行需要什么能力?
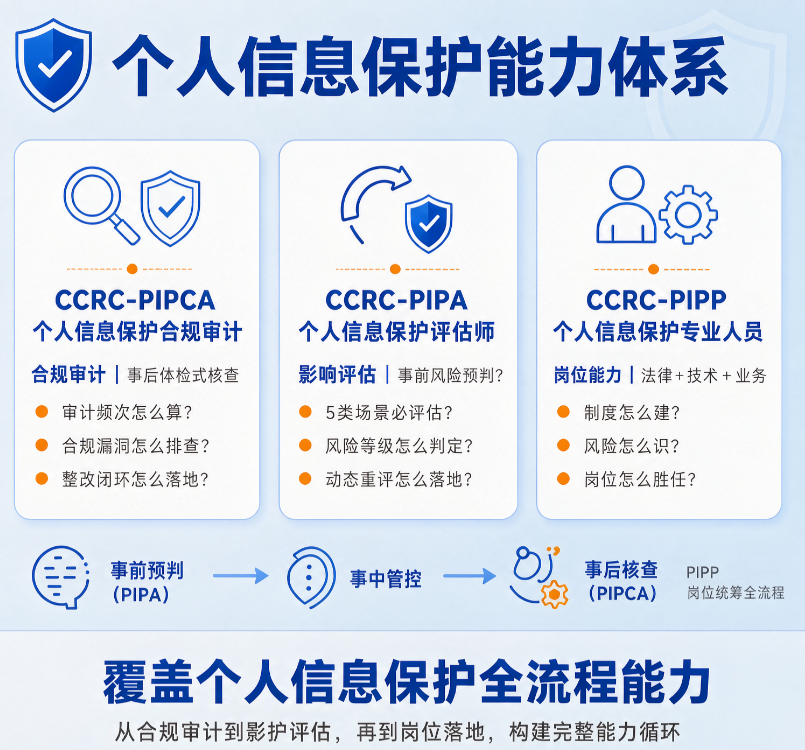
对应这套流程,从业人员的知识结构往往是"四合一":懂法律法规、懂技术标准、懂管理流程、懂审计方法。相关能力要求可参考 GB/T 42446 等现行标准。CCRC(业内有"网数中心"的简称)围绕这一方向组织的能力考评,就是面向这类岗位的从业者——包括律师、审计、法务、数据合规、安全、产品技术等背景的人。
五、常见问题解答(FAQ)
Q1:小公司、处理信息不多,是不是就不用管审计?
不是。频次低≠没有义务。即便规模小,建立基本的合规意识、留存处理记录,也是长期安全经营的一部分。
Q2:自己内部审,还是必须请外部机构?
常规定期审计可以内部机构做,也可以委托专业机构;但监管要求的专项审计,通常需委托具备能力的专业机构开展。
Q3:合规审计和影响评估是一回事吗?
不是。审计偏"事后核查是否合规",影响评估偏"事前判断风险",两者互补,后文会专门展开。
Q4:想入这行,从哪里起步?
建议先从法律、安全或数据合规任一方向切入,把法规和标准体系系统梳理一遍,再结合实际业务场景积累案例经验。
对有意深耕这一领域的人来说,把零散知识梳理成体系、参加规范的能力考评,是不少人选择的成长路径之一。方向对了,长期积累自然见效。
CCRC-PIPCA个人信息保护合规审计,北京青蓝智慧科技马老师135-2173-0416/丁老师135-2209-4648