从写文案到接管业务流程,大模型正快速走进日常。随之而来的,是一类新岗位——人工智能安全官。它负责什么、为什么被关注?这篇用大白话讲清楚。
一、先说个场景:AI也会"闯祸"
你公司的智能客服被人用一段巧妙"暗语"带偏,吐出了本该保密的内部信息;或者一份AI生成的"官方通知"以假乱真,被人拿去行骗。这些不是科幻桥段,而是当下真实发生的安全事件。
传统网络安全守的是"围墙":防火墙、账号、端口。可当大模型成了业务的一部分,风险换了模样——它藏在提示词里、混在训练数据中、躲在模型的"黑箱"判断里。老思路,管不住新风险。
二、人工智能安全官,管的就是这摊事
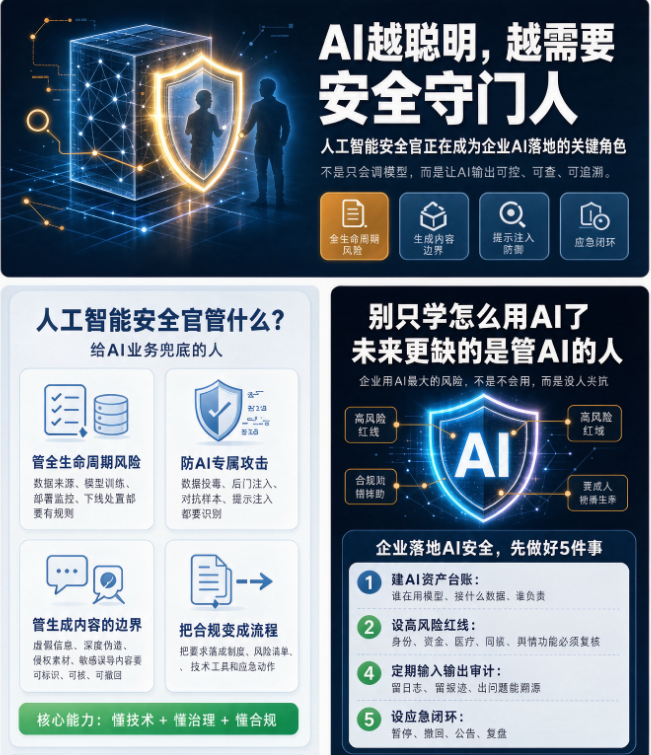
人工智能安全官(业内常用 CCRC-AISO 来指代相关能力培养方向),可以理解为给 AI"看门、体检、立规矩"的角色。它不主攻写代码,也不纯做法务,而是站在中间,把技术、风险、合规三件事连起来。它的日常工作大致有四块:
立规矩:搭一套覆盖 AI"设计—开发—上线—运维—退役"全流程的风险管理流程,让每个环节有人管、有据可查。
防攻击:识别并处置针对 AI 的专项攻击,如数据投毒、后门注入、模型窃取、对抗样本、提示注入等。
管内容:应对深度伪造、虚假信息、隐私推断这类生成式 AI 被滥用的风险。
守合规:跟进国内外 AI 监管规则,把训练数据合规、算法备案、生成内容标识等要求,落成可执行的动作。
三、为什么现在特别需要它
应用跑得快,安全没跟上:有调研显示,约 64% 的大模型相关单位,模型安全工作仍由传统安全或研发团队兼顾,仅约 23% 专门组建了 AI 安全队伍。
风险已"钻进"业务:有红队研究针对某支付类智能体测试,间接提示注入操纵结果的成功率一度高达 100%,且全程未突破任何加密——纯粹靠"话术"操控推理过程。
规则在变严:新修订的网络安全法已将人工智能全链条治理写入其中,训练数据从哪来、内容怎么标、模型怎么备案,都成了必须回答的问题。
一句话:AI 的安全边界,正从"网络层"往"模型层、数据层、业务层"延伸,需要专人盯着。
四、什么样的人适合往这个方向走
做信息安全、数据合规、风险管理的;
AI 产品经理、技术负责人、算法相关从业者;
法律合规、审计、内控方向的专业人士;
想切入 AI 安全新赛道的技术或管理人员。
这个岗位的核心,不是"懂一点 AI + 懂一点安全"的简单相加,而是能在真实业务里发现风险、验证攻击、推动处置,关键时刻对 AI"踩刹车"。
五、想系统入门,可以看什么
人工智能安全横跨治理、风险、技术、合规多个面,自学容易碎片化。目前已有相对体系化的能力培养与考核方向(如围绕 CCRC-AISO),课程通常覆盖 AI 安全治理、全生命周期风险管理、技术防护、法律合规四大板块,参照相关从业人员能力要求标准(GB/T 42446)以及 ISO/IEC 42001、38507 等框架,适合希望系统补齐能力的人作为学习路径参考。
提醒:参加系统培训的学员应按规定签订培训协议,明确双方权利与义务,这也是选择培训时应留意的正规流程。
常见问题
Q:人工智能安全官是编程岗吗?
A:不完全是。它更偏"技术+治理+合规"的复合角色,编程、算法理解是加分项,更看重风险识别、流程搭建与跨部门沟通能力。
Q:CCRC-AISO 指什么?
A:它是面向人工智能安全方向的人员能力培养与考核方向,聚焦 AI 安全治理、风险管理、技术防护、法律合规等能力,适合相关技术与管理人才系统提升。
Q:这个方向适合转行吗?
A:对已有网络安全、数据合规、AI 产品或法务背景的人较友好,属于"往复合方向升级",而非从零起步。
CCRC-AISO人工智能安全官,北京青蓝智慧科技马老师135-2173-0416/丁老师135-2209-4648