做企业的都怕一件事:数据出了事,不只是赔钱,还影响信任。下面不讲虚概念,用常见场景说清楚,为什么很多公司需要专人做数据安全管理,以及CCRC-DSO类课程主要补哪些能力。
场景1:销售离职带走客户表
问题不在“能不能拷文件”,而在平时有没有分类分级、有没有下载审计、有没有离职回收机制。数据安全官要做资产台账和权限策略,让敏感客户信息可按组、按场景授权。
场景2:APP多要权限被投诉
收集环节最容易被忽略。合理做法是以业务必要为边界,写明用途、保留期限和第三方共享规则。相关课程会讲国内数据安全标准、合规要求和告知同意机制。
场景3:测试环境出现真实手机号
很多泄露不是黑客造成,而是内部脱敏没做。数据安全官需要推动测试数据替换、加密存储、访问隔离。
场景4:合作方调数据无日志
第三方接口最怕“给完不管”。应有共享审批、接口鉴权、调用日志、定期复评。公开DSO能力要求里也强调内外部沟通协调与制度执行。
场景5:跨境或异地传输说不清
涉及数据出境、区域互传时,要先把业务流、数据流、合规要求画出来,再做评估报告。非所有企业都涉及复杂出境,但大客户、外资业务、海外节点要提前梳理。
场景6:出事后没人能写复盘
数据安全不是只装设备。合格管理人员应能做风险评估、出整改建议、向管理层讲清成本和优先级。
CCRC-DSO类学习主要覆盖什么
按公开资料,重点包括:
数据安全形势与治理框架;
分类分级与全生命周期防护;
合规、标准、制度体系;
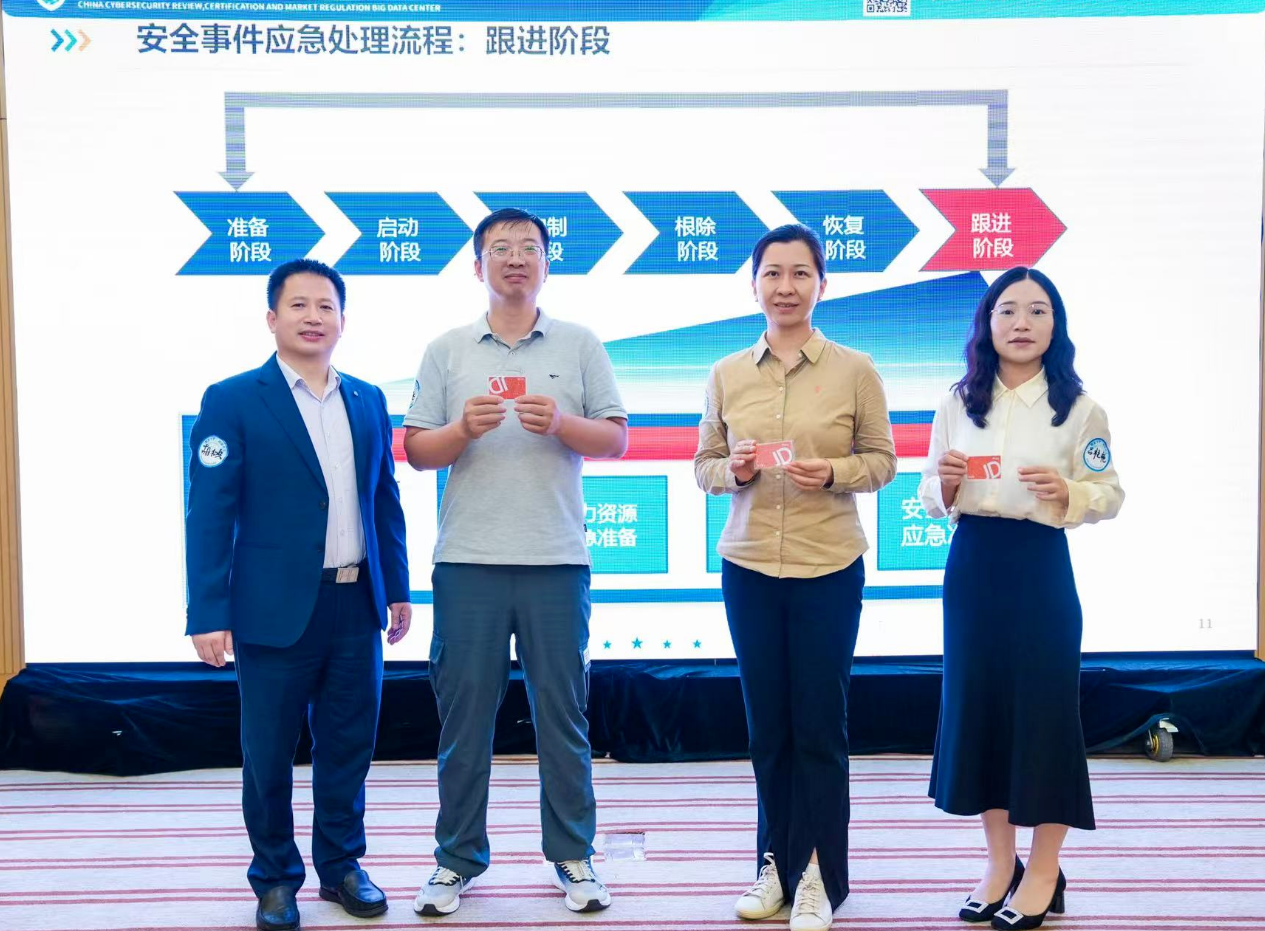
安全运营与事件应对;
数据治理与技术工具协同;
风险评估报告、管理蓝图等实战产出。
企业自检清单
你可对照看看目前缺哪块:
有没有数据资产清单?
有没有分级规则?
敏感数据加密和脱敏是否覆盖生产、测试、备份?
第三方共享是否有合同+技术双控制?
员工培训是否每年做?
泄露事件是否有预案和演练?
缺3项以上,建议至少安排安全、合规、业务三方人员系统学习,不一定要马上设“官”,但要有牵头人。
CCRC-DSO数据安全官认证办理北京青蓝智慧科技
马老师:135-2173-0416
丁老师:135-2209-4648
选课提醒
看到“包过、保拿证、免考、直出、挂靠、包就业”这类词直接跳过。正规人员能力培训应签培训协议,写明课时、大纲、作业、考核方式、补学规则和发票事宜。学习目标是建立体系化能力,不是买一个头衔。