CCRC-DSO即数据安全官人员能力培训方向,主要面向企业数据安全管理和技术协同岗位。本文整理其职责边界、公开课程模块、适用行业与自学路径,供管理者和从业者参考。
1. 概念界定
CCRC-DSO全称为Data Security Officer相关能力培训项目,属于网络与数据安全人员能力学习范畴。公开介绍显示,其依据从业人员能力相关要求,围绕数据安全保护知识、管理体系和实操技能设计。
需要区分:它是人员能力提升与培训评价类项目,不等同于法定准入资质。不同企业、不同行业对岗位证书要求不同,是否作为招聘或任用条件,应由用人单位根据岗位风险自行确定。
2. 主要职责
结合公开能力要求,数据安全官通常参与以下工作:
制定数据安全战略与管理目标;
建设分类分级、制度体系、操作流程;
统筹合规识别,跟踪相关标准与政策变化;
组织风险评估、差距分析和整改;
管理数据全生命周期安全;
协调业务、IT、法务、审计多方落地;
开展员工培训和应急演练。
3. 课程常见模块
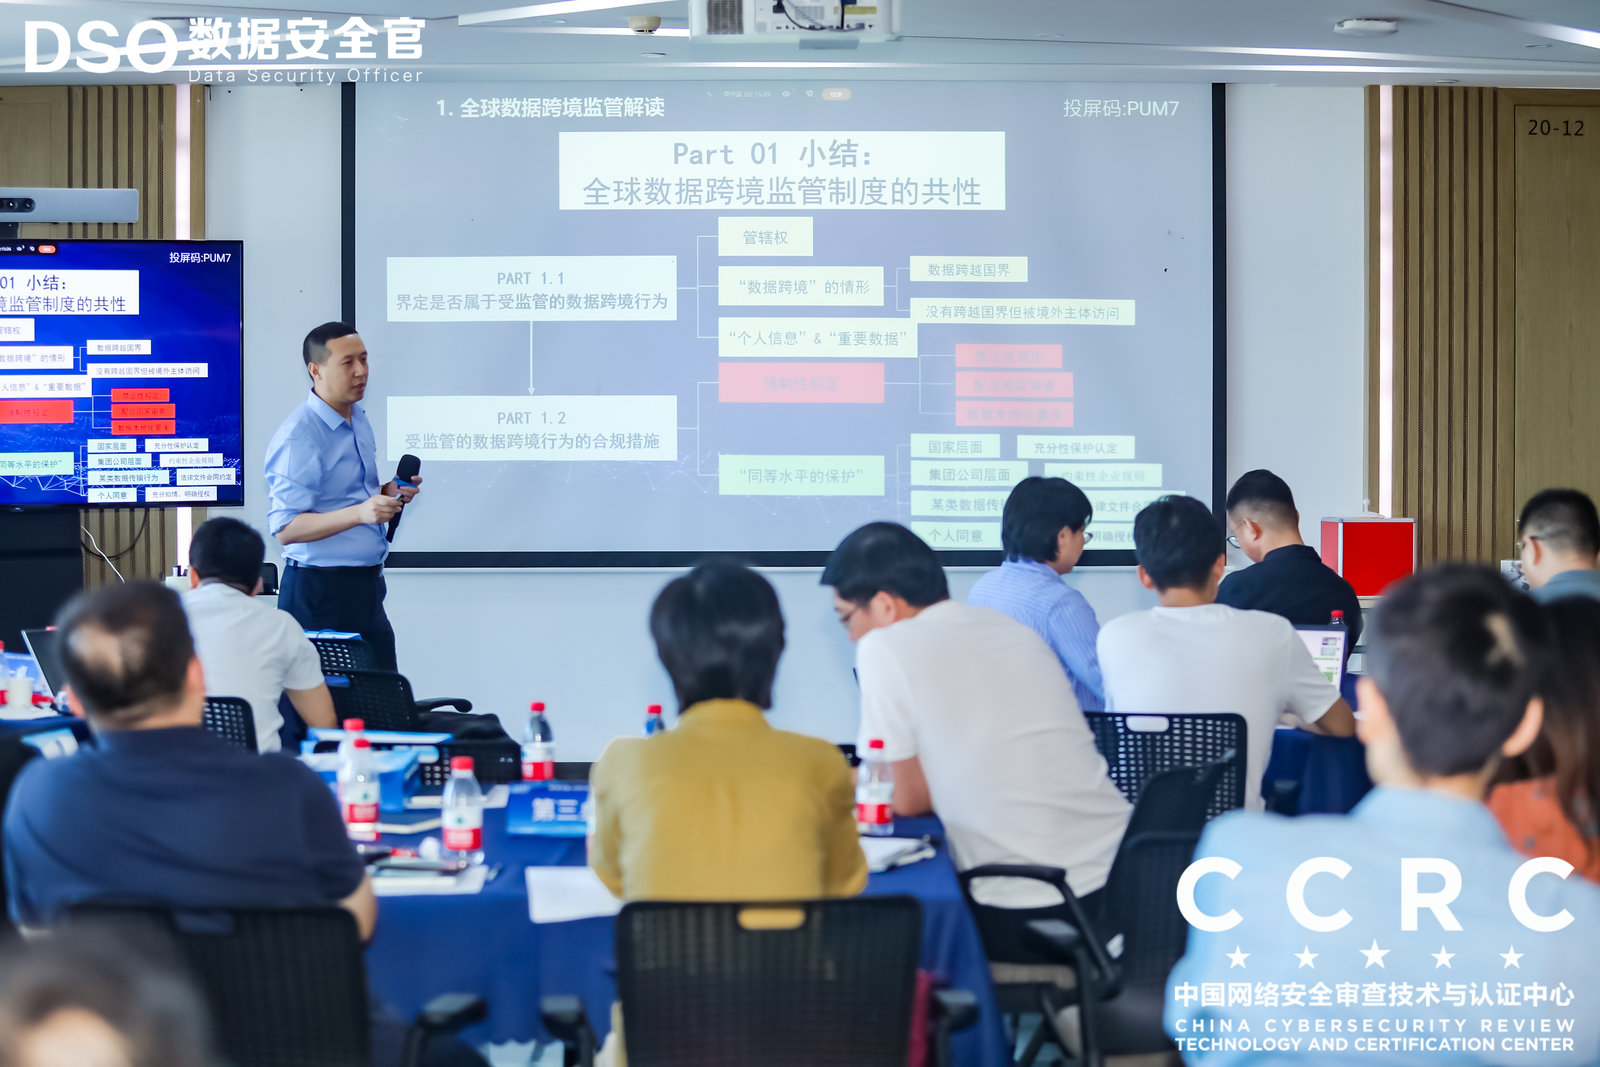
公开培训班多按态势、管理、合规、标准、数据、技术、跨境、实战等维度组织。核心知识点包括:
数据安全基础概念与发展趋势;
国内相关标准与法律合规框架;
企业数据治理与分类分级;
安全管理制度与运营体系;
加密、脱敏、访问控制、监测等技术;
数据出境与第三方共享;
风险评估方法与报告撰写。
4. 适用行业
对数据敏感度高的行业更常用到此类能力:
金融、保险、支付;
医疗、医药、健康服务;
电信、互联网、SaaS;
政务服务商、公共事业信息化;
制造、物流、零售会员体系;
科研院所、高校、大型企业集团。
小公司不一定设专职,可让信息化负责人+法务+业务骨干组成虚拟小组,先完成资产盘点与制度草稿。
5. 个人学习路径建议
零基础转方向不建议只背名词,可按以下步骤:
学基础:数据安全概念、分类分级、全生命周期;
学合规:国内标准、行业规范、隐私保护原则;
学管理:制度建设、风险评估、应急响应;
学技术:加密、脱敏、权限、日志、DLP基础;
做案例:写一份企业数据资产清单+风险台账;
再系统培训:选明课时、明大纲、签协议的正规班。
6. 宣传与选择避坑
优质课程应展示:完整大纲、师资背景、案例形式、作业要求、考核方式、培训协议样本。看到下列用语需谨慎:包过、保过、免学、免考、代考、直出、挂靠、保就业、高薪直推、积分落户、个税抵扣、政府主推等。合规培训只解决“能力构建”,不承诺上岗结果。
7. 企业引入岗位的建议节奏
第一阶段:盘数据、定分级、补权限;
第二阶段:写制度、做评估、上脱敏与审计;
第三阶段:设专岗或委员会,定期复核;
第四阶段:把数据安全指标纳入年度管理考核。
CCRC-DSO数据安全官认证办理北京青蓝智慧科技
马老师:135-2173-0416
丁老师:135-2209-4648
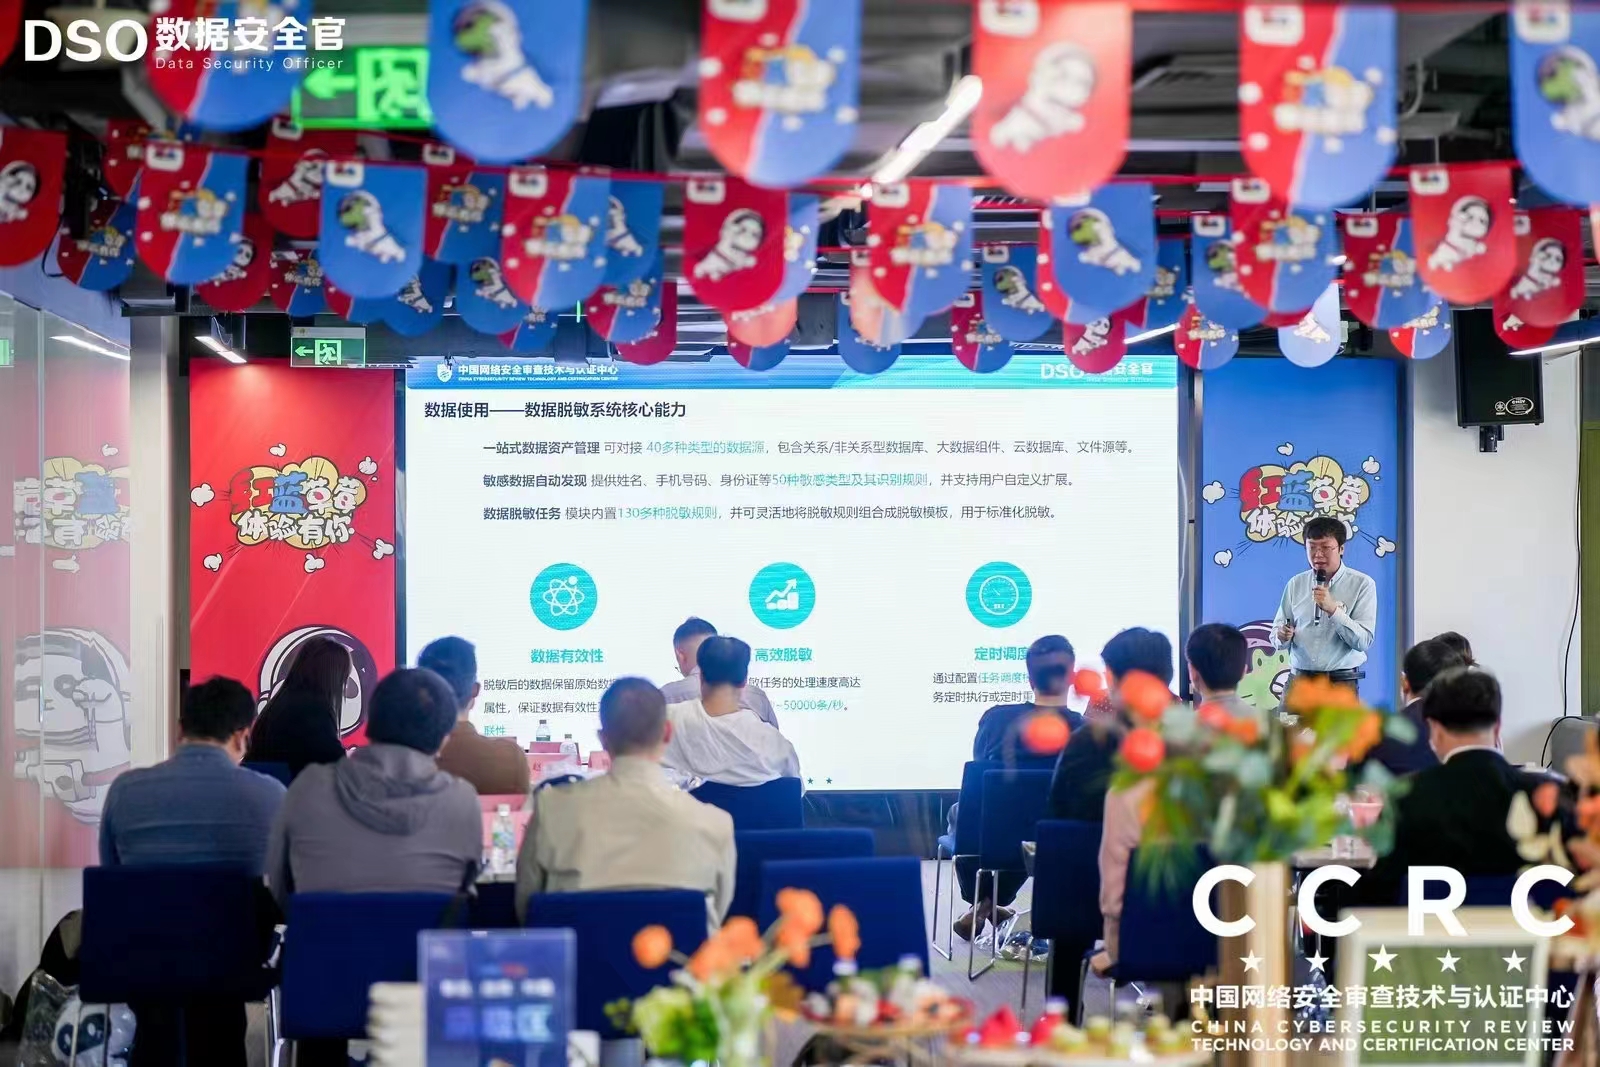
数据安全不是单点技术采购,而是“人+制度+技术”的长期工程。CCRC-DSO类课程的价值,在于帮助管理者和技术人员建立全局视图。若计划系统学习,建议先要大纲和试听片段,确认内容覆盖管理、合规、技术三类知识后再签约。