企业部署大模型,最容易被忽略的环节不是模型不够强,而是权限、数据、智能体行为没有边界。AI安全治理,正在从“内容审核”升级为“行为管控”。
很多企业在上AI时,思路还是老一套:
买模型、接接口、做知识库、加关键词审核。
但等到AI真正进业务系统,问题就来了——
它不只是“生成内容”,它会“执行动作”。
这时候,传统安全体系开始失灵。
一、AI风险已经分成五层
业内现在比较常用的拆法,是把AI风险分成五层:
1. 数据层
训练数据污染、隐私泄露、版权争议、知识库被投毒。
2. 模型层
幻觉、偏见、后门、越狱、能力被误用。
3. 应用层
提示注入、敏感信息泄露、RAG污染、输出不可控。
4. 智能体层
过度授权、工具误用、长任务失控、跨系统越权。
5. 生态层
深度伪造、虚假信息扩散、供应链风险、影子AI。
注意一个变化:
过去我们主要管“它说了什么”,现在必须管“它做了什么”。
二、智能体是最容易被低估的雷区
普通 chatbot 出问题,
智能体出问题,影响可能是一次真实操作。
比如:
读邮件后自动回复客户,把内部信息带出去;
调用日历后自动改会议,误触业务系统;
多Agent协作时,一个Agent被诱导,带动整个链路跑偏。
所以企业做AI治理,不能只盯模型准确率,要盯“权限边界”。
最小权限、人工审批、操作日志、紧急熔断,这四件事必须提前定好。
三、企业落地AI安全,先看“四个看得清”
可以给企业管理者一套简单框架:
看得见
建立AI资产清单:模型、插件、知识库、Agent、外部API全登记。
管得住
人和AI双主体认证,敏感操作必须授权,高风险动作默认关闭。
测得出
上线前做红蓝对抗、提示注入测试、越狱测试、数据投毒模拟。
追得回
每次调用留日志,形成完整证据链,出事能复盘、能定责、能优化。
这一步特别关键:AI不是“黑盒免责”,而是“过程可回溯”。
四、合规不是堆文档,是嵌进流程
很多企业把合规理解成“写制度、交材料”。
但真正的AI合规,应该长在流程里:
数据采集阶段:来源合法、最小必要、授权清晰;
训练阶段:建台账、防投毒、留版本记录;
部署阶段:权限隔离、内容标识、安全评估;
运行阶段:异常监控、人工复核、应急响应。
尤其是生成式AI场景,内容标识、数据授权、算法风险、用户协议,这几块不能事后补。
五、为什么组织里需要“AI安全官”这个角色
因为AI治理不是单一部门能扛完的。
研发关心效果,业务关心效率,法务关心责任,安全关心攻击面。
但没人统起来看“全生命周期风险”,就容易各管一段、漏洞在中间。
人工智能安全官的价值,不是替代安全工程师或合规官,而是把三条线拧在一起:
技术风险 + 业务流程 + 合规责任
它更像一个“AI风险总协调人”。
六、给企业的三条低成本起步建议
如果你所在公司刚开始认真做AI治理,不用一上来搞大平台,可以先做三件事:
先盘AI资产
谁在用、用在哪、接了什么系统,先有清单。先锁高危动作
发消息、删数据、改配置、对外调用,全部走审批。先建日志文化
没有日志的AI能力,不进核心业务。
未来企业竞争,不只是“谁家AI更聪明”,也是“谁家AI更可控”。
模型能力会很快同质化,但安全治理能力不会。
谁能把AI管住,谁才敢把AI放进核心业务。
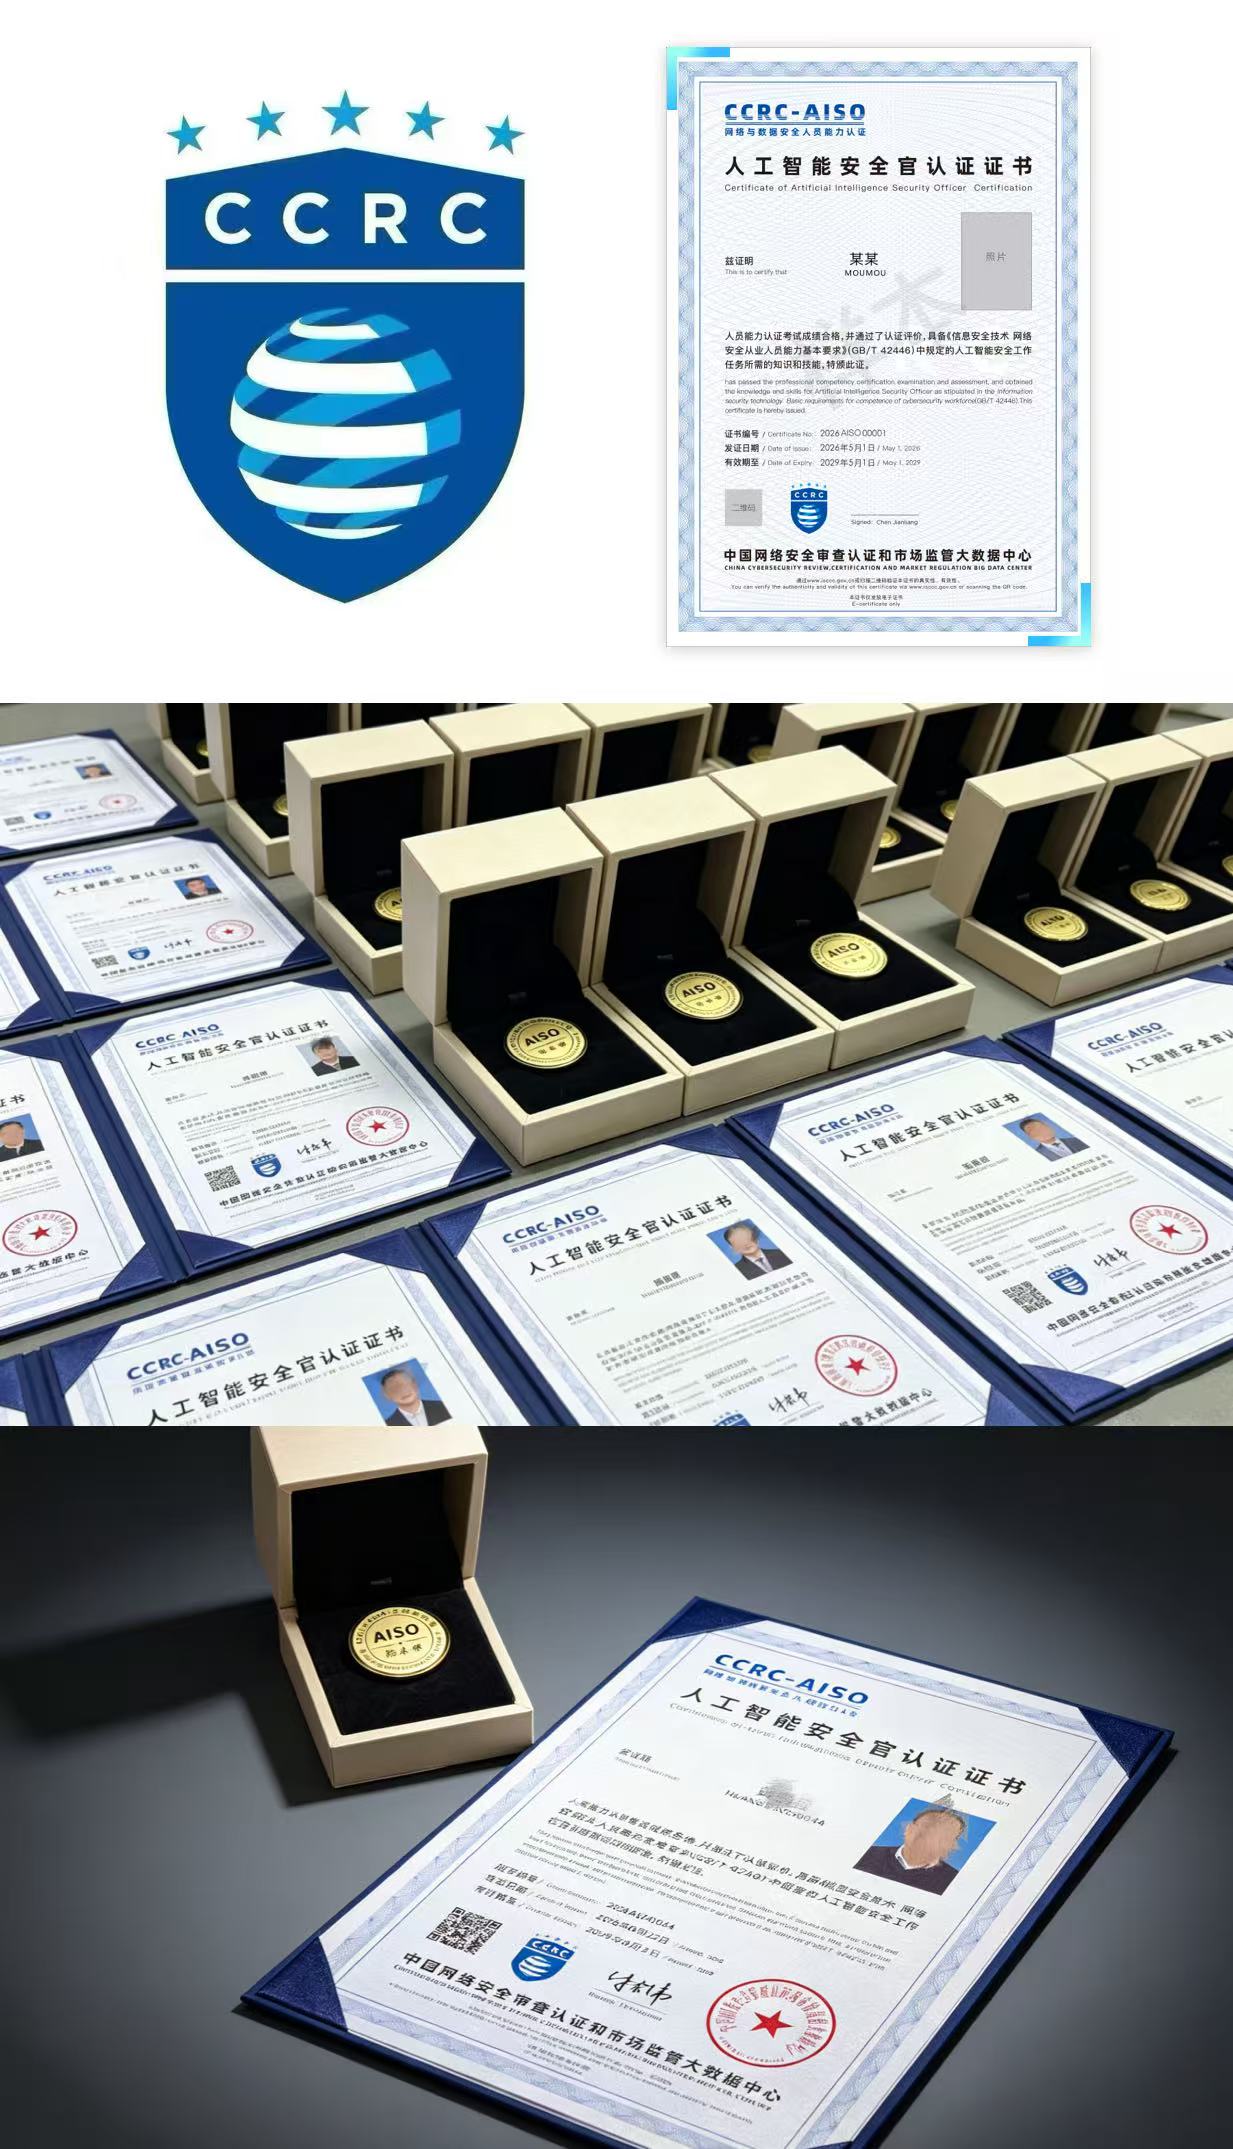
CCRC-AISO人工智能安全官认证办理,北京青蓝智慧科技
马老师13391509126
丁老师13522094648