算法岗在卷,提示词能力在贬值,但“AI安全与治理”这条线正在悄悄涨价。未来三年,最稀缺的可能不是更会写代码的人,而是看得懂AI风险边界的人。
这两年职场里有个反直觉现象:
大家都在学怎么用AI,但企业真正发愁的,是没人能“管AI”。
会问提示词的人越来越多,能判断模型输出是否安全、流程是否越权、数据是否泄露的人,反而很少。
一、AI岗位正在从“用模型”走向“治模型”
早期AI岗位分两类:
一类是算法、工程、训练;
一类是产品、运营、效率工具。
但现在开始出现第三类:
AI风险治理类岗位。
比如:
AI安全治理
模型合规评审
智能体风险控制
数据合规与算法治理
AI安全运营
这类岗位不要求你从头训一个大模型,但要求你懂三件事:
AI基本原理和常见攻击;
企业业务里的风险节点;
怎么把安全要求写成流程。
二、为什么传统经验不够用了
传统网络安全,防的是外部入侵。
AI安全,防的是“系统自己跑偏”。
举个例子:
一个客服Agent被用户诱导,把内部退款规则改了;
一个代码Agent在自动提交时,把密钥写进了公开仓库;
一个金融Agent因为训练数据偏差,对某一类客户给出更保守的授信。
这些问题,不是防火墙能拦的,也不是产品经理拍脑袋能发现的。
它需要一种新能力组合:
技术理解力 + 风险敏感度 + 业务判断 + 合规框架
三、人工智能安全官,本质是“复合能力标签”
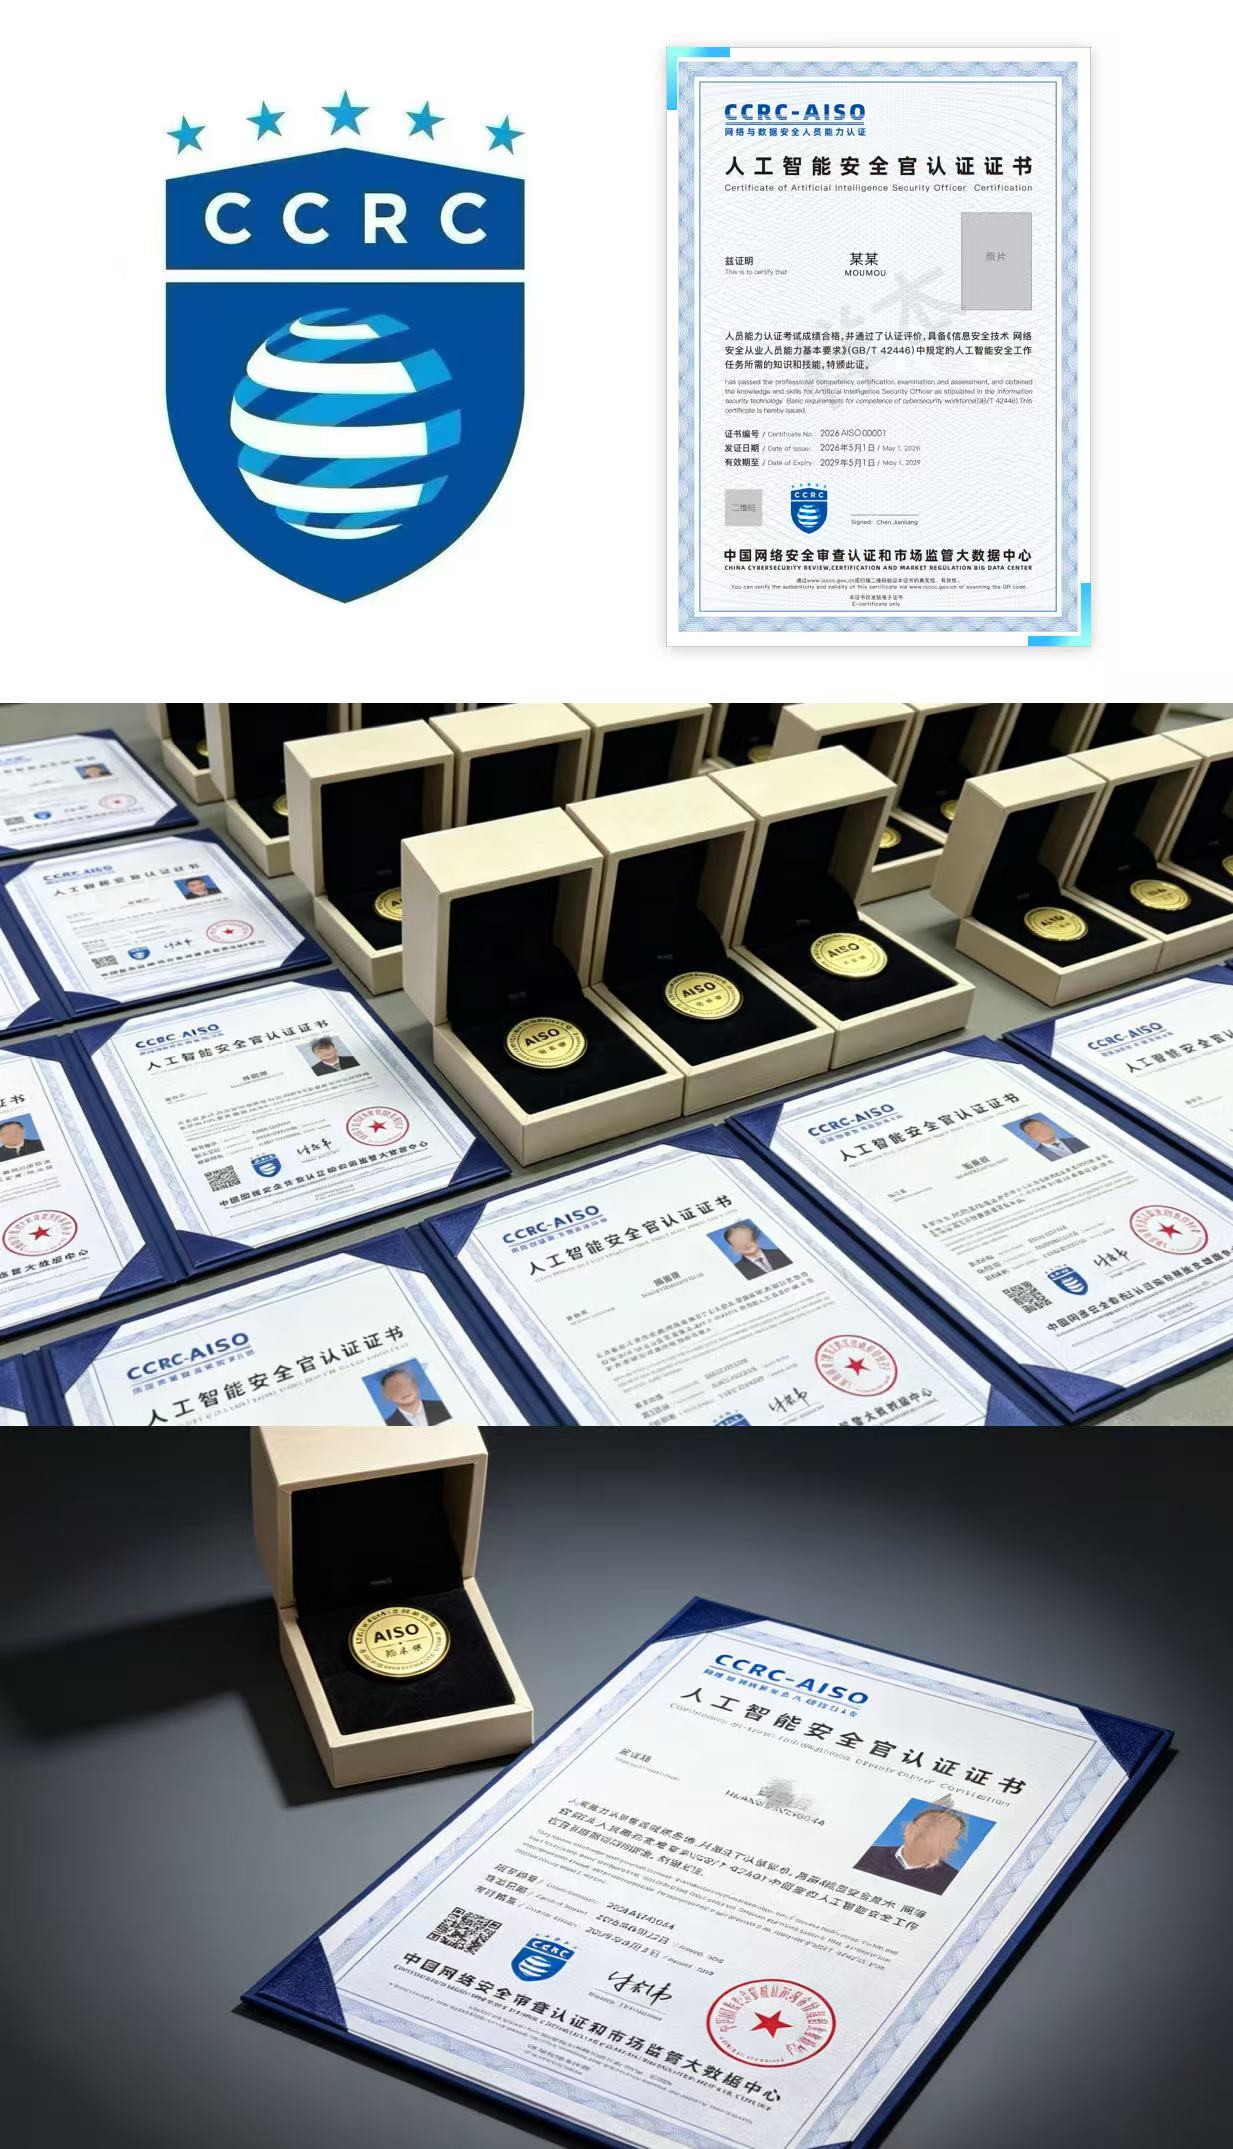
以CCRC-AISO相关能力体系来说,它强调的不是单一技能,而是一张能力地图:
技术侧
了解训练、推理、生成机制,知道数据投毒、模型后门、对抗样本、提示注入是什么。
治理侧
能搭建AI全生命周期风险管理流程,从设计、开发、部署到退役都有管控动作。
运营侧
能配置检测、监控、应急响应,知道什么时候该人工介入、什么时候该熔断。
合规侧
理解训练数据授权、生成内容标识、算法评估、隐私保护、伦理边界。
所以它适合的不是“纯技术人”,也不是“纯法务人”,而是愿意做交叉能力的人。
四、这三类人转过来最有优势
1. 安全/运维背景
已经有攻防底子,补AI攻击面和智能体权限治理即可。
2. 合规/风控/法务背景
懂责任边界,补一点模型原理和企业AI流程,就能做治理评审。
3. 产品/技术负责人
懂业务落地,补安全框架后,能从设计阶段把风险前移。
这类岗位的价值在于:
不是跟算法工程师抢饭碗,而是在算法工程师旁边立一道护栏。
五、普通人怎么开始补这块能力
不用先砸大价钱。可以分四步:
第一步:搞懂AI风险术语
先弄明白:幻觉、越狱、提示注入、数据投毒、模型窃取、深度伪造、隐私推断。
第二步:用企业视角看AI
不要只问“怎么更好用”,多问:
数据从哪来?权限到哪止?出错谁负责?日志有没有?
第三步:学一个治理框架
比如AI全生命周期管理、智能体权限最小化、内容标识、数据台账、人工复核机制。
第四步:把能力沉淀成方法论
写复盘、画流程、做检查清单。企业缺的不是“知道概念的人”,而是“能落地检查表的人”。
六、未来三年,什么能力会更稀缺
可以做个简单判断:
只会用AI聊天:会贬值;
只会写提示词:会同质化;
会搭AI工作流:短期吃香;
能评估AI风险、设计安全边界:中期稀缺;
能把技术、业务、合规连起来:长期稀缺。
这也是为什么“人工智能安全官”这类方向会被关注。
它不是万能岗位,但代表了一种新职业信号:
AI越自主,越需要有人负责“刹车、方向盘、红绿灯”。
下一个职场红利,不一定属于最会训练模型的人,也可能属于最懂给模型“划边界”的人。
会用AI,是效率。
能管AI,是责任。
懂AI安全,是未来组织愿意付溢价的能力。
CCRC-AISO人工智能安全官认证办理,北京青蓝智慧科技
马老师13391509126
丁老师13522094648