当APP收集定位、人脸、消费记录成为日常,真正决定数据是否安全的,不是“有没有加密”,而是有没有人系统性地看清楚:数据从哪里来、流向哪里、谁在用、出了事怎么拦。
很多人以为,数据安全就是“加个密码、装个防火墙”。
但现实里的数据风险,往往藏在更细的地方:
一份客户表,离职员工还能不能下载?
一个接口,凌晨三点被调用了几万次,有没有人发现?
一段用于模型训练的信息,能不能反向识别出具体的人?
业务系统迭代时,老权限没回收,新权限又开得太宽?
这些问题,不是靠单一技术能解决的,也不是出事之后再补漏洞。
它需要一个更前置的动作——数据安全评估。
一、数据安全评估,到底在“评”什么
简单说,就是把数据从头到尾摸一遍:
盘资产:公司里有哪些数据,哪些算敏感信息,哪些算重要数据
看流向:数据怎么采集、怎么传输、怎么存储、怎么对外提供
找薄弱点:权限是不是过大、日志是不是完整、第三方是不是管不住
估影响:一旦泄露、篡改、丢失,会影响哪些业务和客户权益
给方案:哪些先改、哪些长期治理、怎么形成闭环
它不像传统安全检查只看“系统有没有漏洞”,更像给组织做一次数据层面的全面体检。
二、为什么这两年突然变重要了
过去,很多企业把数据合规理解成“写一份隐私政策”。
但数据一旦进入生产、分析、共享、训练、跨主体流转,风险就会持续产生:
业务越复杂,数据链路越长
系统越多,残留权限越多
合作方越多,边界越模糊
智能化程度越高,数据复用带来的次生风险越隐蔽
所以现在更合理的做法,不是“一年查一次”,而是把评估变成周期性机制:
制度有没有、系统里是不是真按制度跑、日志能不能追、问题改没改,都要能说得清。
三、一个容易被忽略的认知:评估不是“挑错”
很多人一听“评估”,以为是来找麻烦的。
其实它的价值更像是翻译:
把技术语言翻成业务风险
把“有个漏洞”翻成“可能影响什么客户、什么收入、什么信任”
把“合规要求”翻成“可执行的流程”
比如同样一条告警:
技术视角:某接口未启用鉴权
业务视角:外部可批量获取用户行为数据,存在客户投诉与品牌受损风险
能完成这个转化的人,在企业里会越来越稀缺。
四、CCRC-DSA 这类能力体系在补什么短板
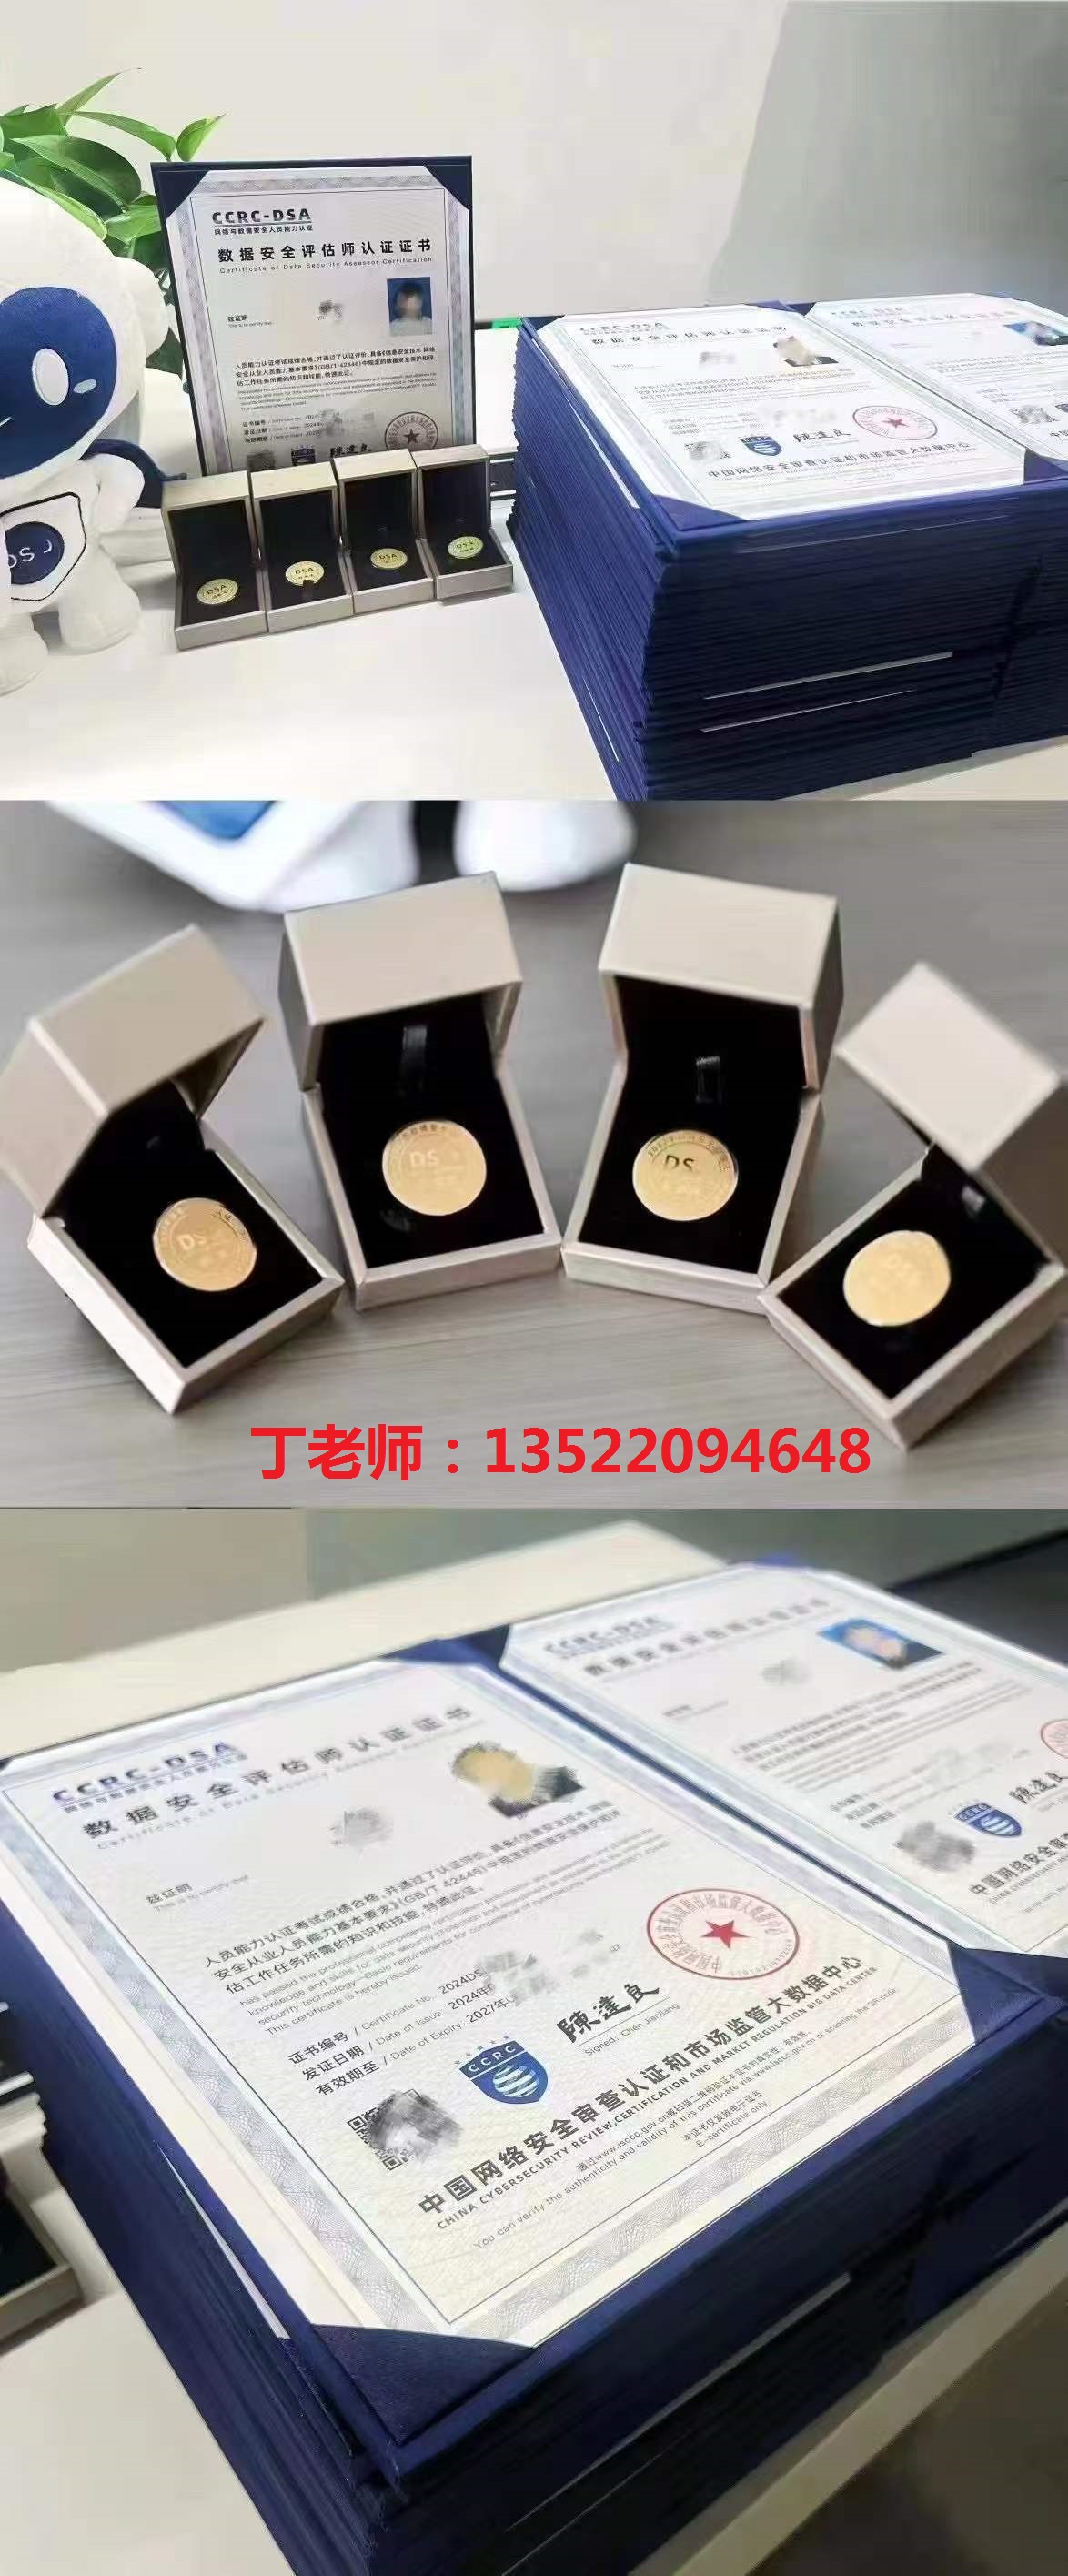
在数据安全领域,CCRC-DSA(数据安全评估师)常被拿来当作一种能力参照。
它关注的不是背概念,而是几件很实务的事:
懂数据分类分级
懂数据安全相关标准,比如 GB/T 41479 这类网络数据处理要求
能识别数据资产、威胁和薄弱环节
能做风险评估,也能写得出可落地的整改建议
能在技术、法务、业务之间做沟通
换句话说,它培养的是一种复合视角:
既看得懂系统,也看得懂业务;既懂标准,也懂落地。
五、普通人能从中看懂什么
即便你不转行、不考证,也值得建立一点“数据评估思维”:
授权弹窗别无脑点,看它要拿什么、用在哪
企业做智能化项目时,先问数据来源是否清晰
涉及人脸、健康、位置、金融信息时,默认按高风险处理
数据不是“越多越好”,而是“知道它去哪”更重要
数据已经成为企业最重要的资产之一,但资产旁边一定跟着风险。
未来几年,能把“数据价值”和“数据安全”同时讲明白的人,会在产品、运营、技术、治理多个岗位里更有话语权。
CCRC-DSA数据安全评估师,北京青蓝智慧科技马老师135-2173-0416/丁老师135-2209-4648