数据安全岗位正在从“附属职能”变成“交叉能力”。它不一定要求你先成为黑客,但要求你同时理解业务、系统、法律和标准。
这两年有一个变化很明显:
不少做运营、产品、IT、法务、内控的人,开始把目光转向“数据安全”。
但第一次接触这个方向的人,容易有两个误解。
误解一:数据安全等于网络安全
误解二:做数据安全必须特别会写代码
其实不然。
一、数据安全更关心“数据本身”
网络安全偏重:网络通不通、服务器稳不稳、有没有被攻击。
数据安全更关心:
这条数据是不是敏感信息
它为什么被采集
谁有权限看到
出去之后还能不能追溯
如果泄露,影响范围有多大
举个生活化的例子:
网络安全像小区门禁和监控;
数据安全像清楚知道每套房里放了什么、谁有钥匙、借给过谁、东西搬走有没有登记。
二、评估师不是“考官”,是风险翻译官
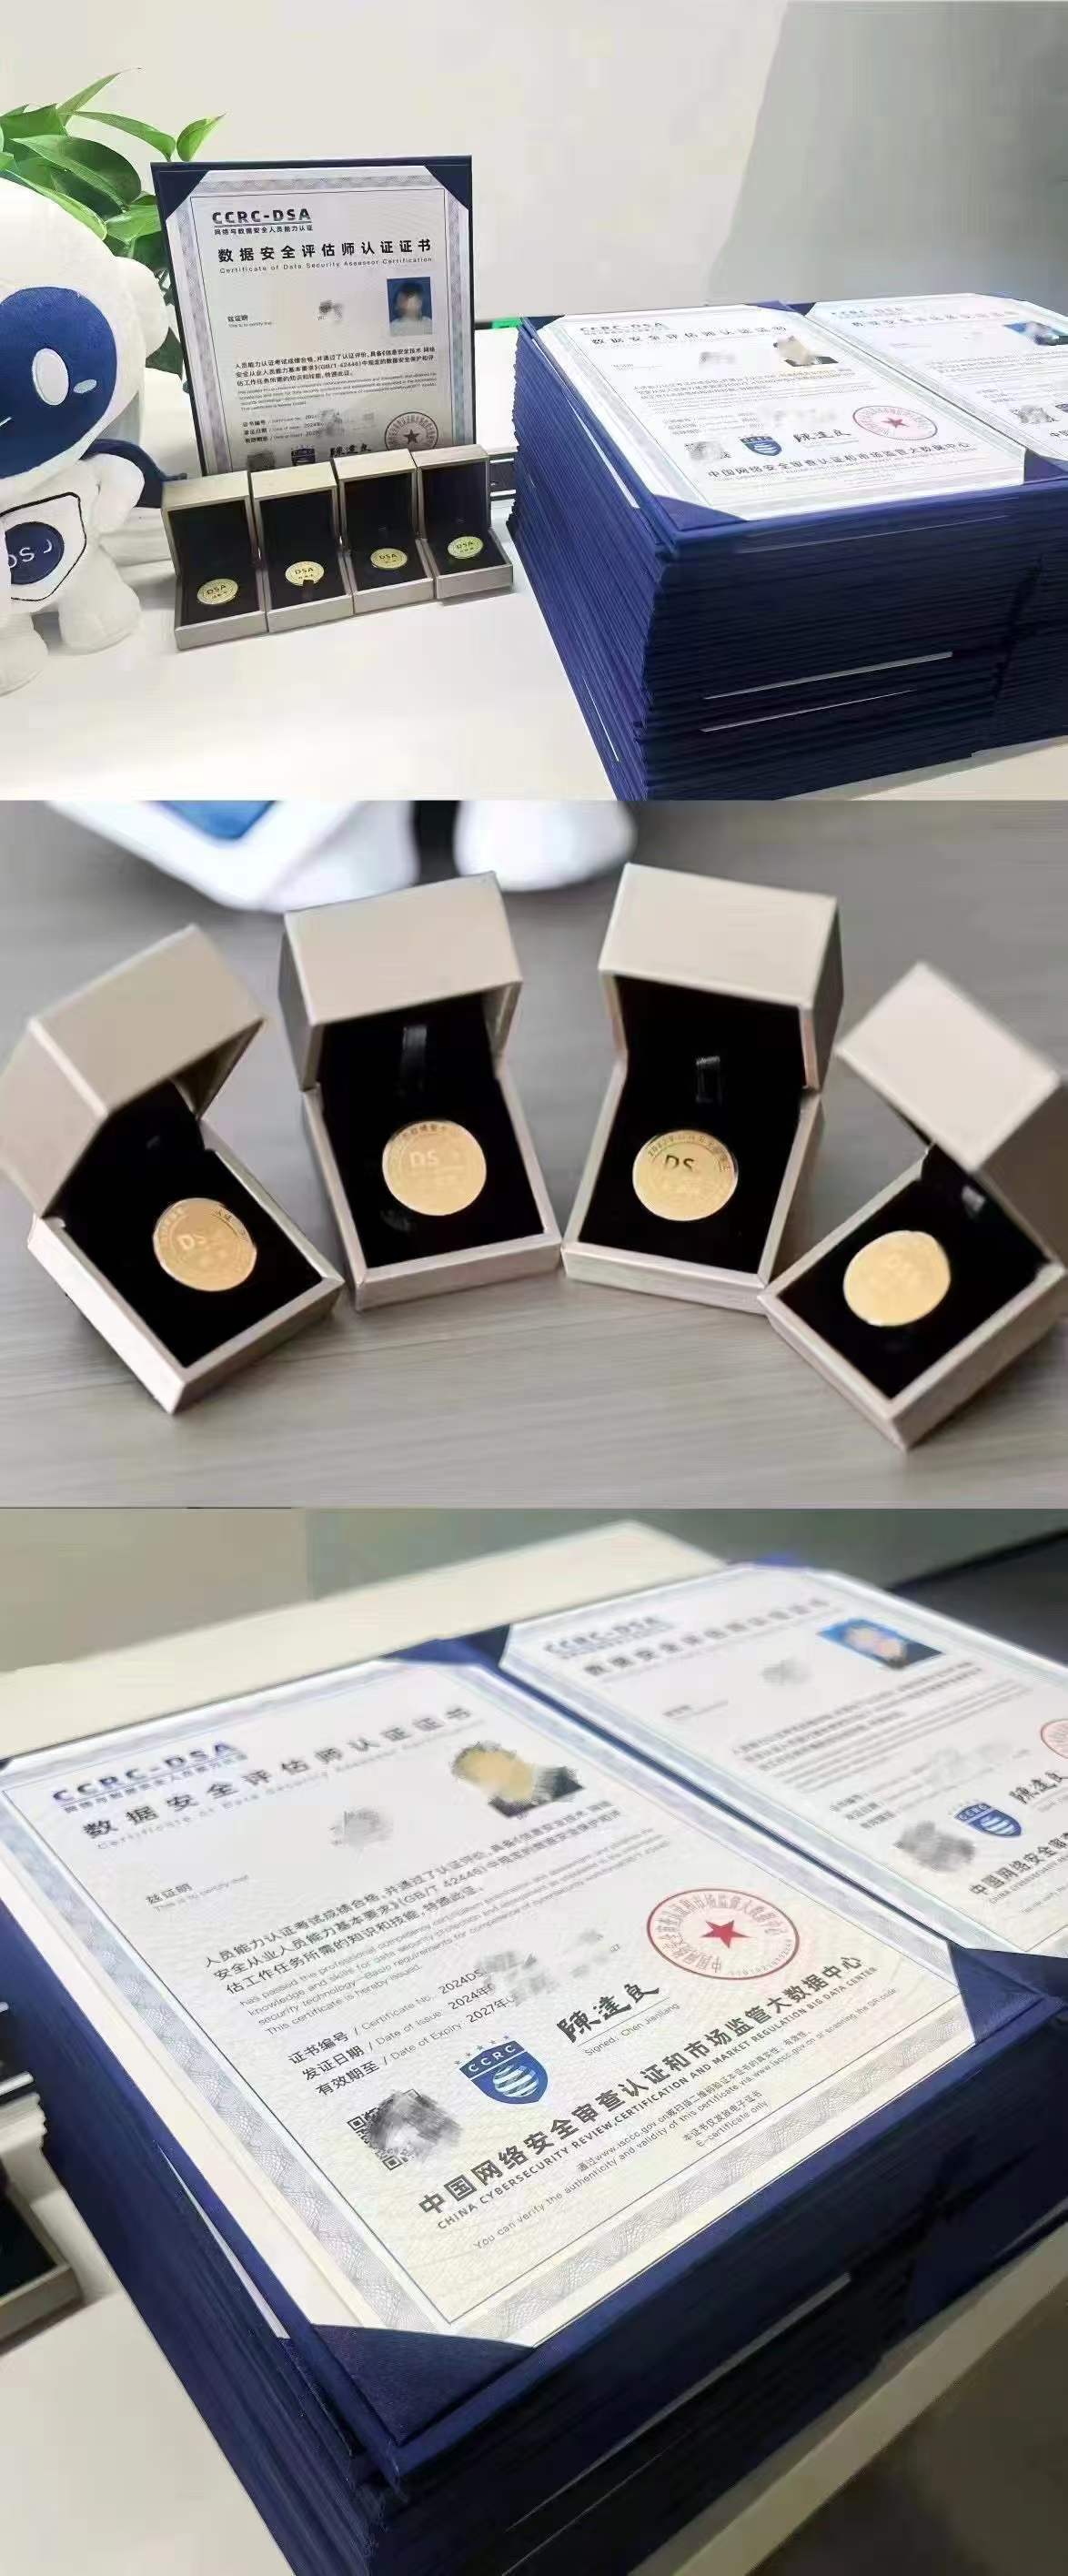
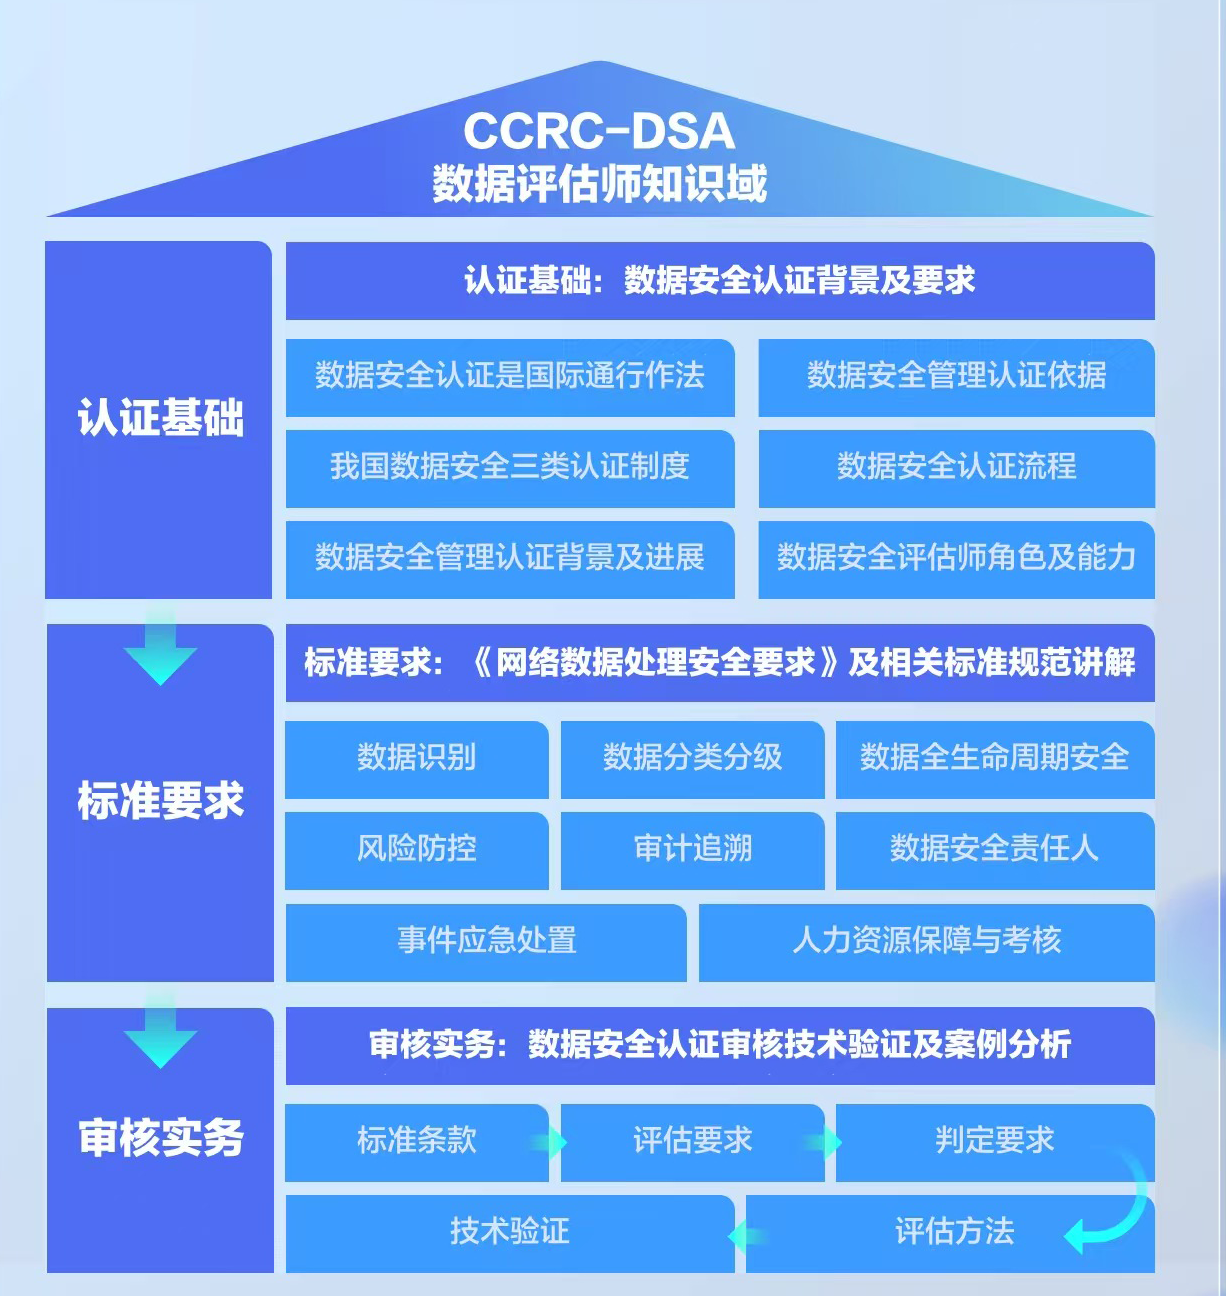
以 CCRC-DSA 这类数据安全评估方向为例,它训练的能力更偏复合:
1. 识资产
能判断哪些数据是一般数据、重要数据、敏感个人信息。
比如:
姓名、手机号:一般个人信息
人脸、病历、行踪、金融账户:敏感个人信息
行业核心经营数据:可能被认定为重要数据
2. 看场景
同样一条数据,在不同场景风险不同。
用户画像用于推荐商品,和用于授信风控,完全是两个风险等级。
3. 对标准
熟悉数据治理相关国标和行业标准,知道制度怎么建、流程怎么留痕。
例如 GB/T 41479 关注网络数据处理安全,重点不是“背条款”,而是能把它翻译成企业内部的操作规范。
4. 出闭环
发现问题只是起点。
真正有用的是:
问题进台账
责任到部门
整改有期限
下次复评能验证
这也是为什么很多企业在招聘时,不再只看“懂不懂安全工具”,更看“能不能把风险讲给业务听”。
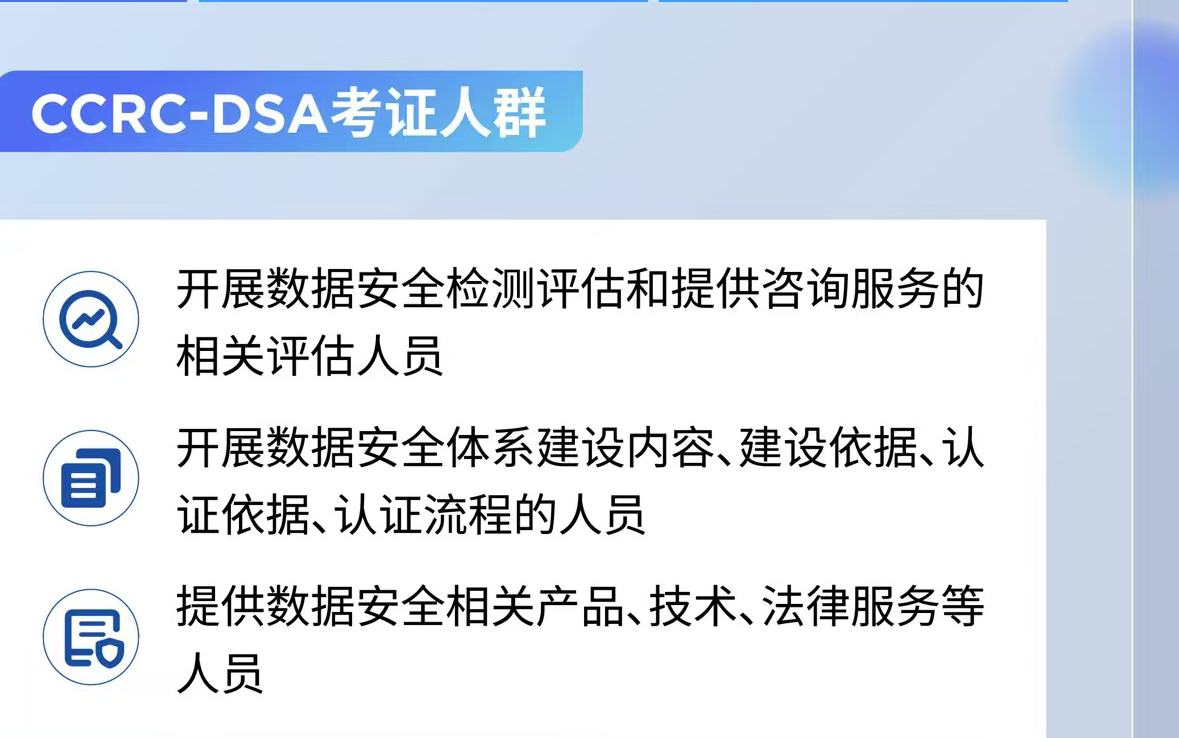
三、哪些人适合补这块认知
不一定非要转岗,下面几类人都用得上:
产品经理:避免功能上线时埋下过度采集隐患
运营增长:清楚用户数据边界,少踩隐私红线
开发人员:写接口时就考虑权限、日志、脱敏
法务合规:把法律要求落到系统和流程里
项目经理/内控:能看懂评估报告,推动整改
AI/数据团队:训练前先评估数据源和再识别风险
这类能力最大的特点:
它不是单一技能,而是叠加技能。
你原本懂业务,再补数据评估思维,价值会放大;
你原本懂技术,再补标准和风险框架,沟通效率会翻倍。
四、学习路径建议:别一上来就背标准
更顺的顺序是这样的:
第一步:建立数据生命周期意识
采集 → 传输 → 存储 → 使用 → 共享 → 销毁
每一步都问一句:
“如果发生异常,能不能发现、能不能止损、能不能追溯?”
第二步:理解分类分级
先分清:
一般个人信息
敏感个人信息
重要数据
核心数据
业务普通数据
不同类别,管理强度不同。
第三步:学一点评估方法
重点掌握:
资产识别
威胁识别
脆弱性分析
风险评价
处置建议
第四步:看真实场景
比如:
第三方SDK会不会超范围拿数据
数据导出有没有审批
测试环境是不是用了真实用户数据
模型训练样本能不能反推个人
五、关于 CCRC-DSA,理性看待
它可以作为系统学习数据安全评估的其中一个路径。
但别把它理解成“拿了就能怎样”的万能钥匙。
更合理的期待是:
帮你建立完整知识框架
让你看懂企业数据治理体系
提升你在合规、安全、数据治理项目中的参与能力
为转岗或深耕数据治理打基础
真正拉开差距的,还是后续你能不能做项目、能不能发现问题、能不能推动闭环。
未来企业需要的,不是只会背制度的人,而是能在业务现场判断风险的人。
数据安全不是“限制创新”,而是让创新跑得更稳。
CCRC-DSA数据安全评估师,北京青蓝智慧科技马老师135-2173-0416/丁老师135-2209-4648