现在很多企业都在补“个人信息保护”的课。
但常见误区是:以为考个证、买套模板,就算合规了。
真实场景里,个人信息保护至少有三层防线。
第一道:PIPP——事前建体系
PIPP 对应的是“专业人员能力体系”。
它的重心不是查问题,而是少出问题。
比如:
用户授权怎么设计更清楚
App 收集信息怎么控边界
数据分类分级怎么落
出安全事故怎么响应
这属于“防火工程”。
做得好,后面审计和压力都会小很多。
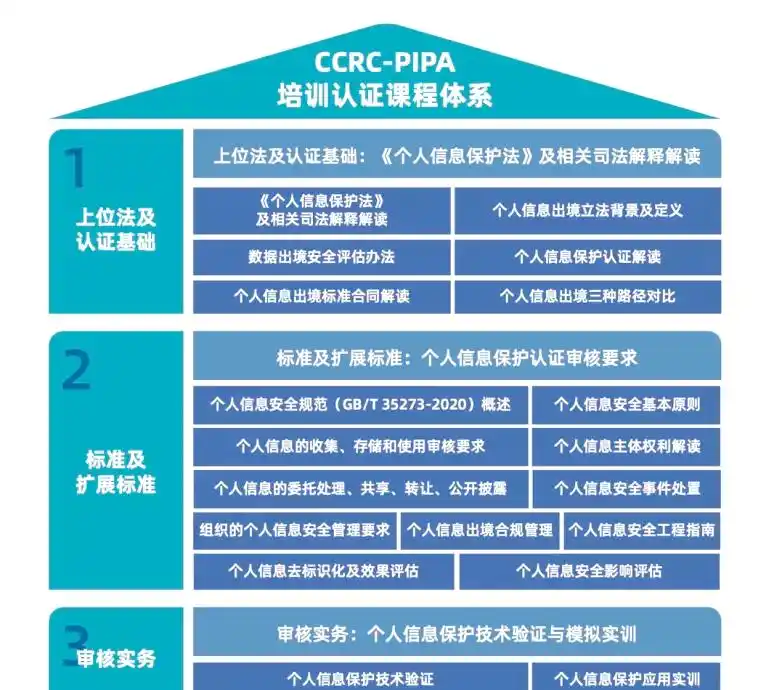
第二道:PIPA——事中做评估
PIPA 对应的是“评估能力”。
新产品上线前、新功能迭代前、数据出境前,都该有一次评估。
它解决的是:
这个功能会不会过度收集?
这个第三方接口有没有风险?
这次营销活动踩不踩隐私红线?
影响评估材料经不经得起看?
可以把它理解成“上车前的安检”。
第三道:PIPCA——事后独立审计
PIPCA 对应的是“合规审计能力”。
它更强调独立视角:
制度有没有执行?
流程有没有留痕?
问题有没有整改闭环?
报告能不能经得起复盘?
这就像房子住了一段时间后,请独立工程师来查结构、查电路、查隐患。
为什么三条线不能互相替代
只学 PIPP:
容易“自己觉得合规”,但缺独立验证。
只做 PIPA:
评估很细,但未必形成持续审计闭环。
只做 PIPCA:
能查问题,但企业日常没人建体系,审计永远在救火。
企业侧更合理的搭配
中小团队可以先这样配:
业务线有人懂 PIPP 框架
上线前走 PIPA 式评估清单
定期引入 PIPCA 式审计视角复盘
个人侧也一样:
合规岗:PIPP 打底
评估岗:PIPA 补专项
审计岗:PIPCA 练独立判断
CCRC-PIPP个人信息保护专业人员
CCRC-PIPCA个人信息保护合规审计人员
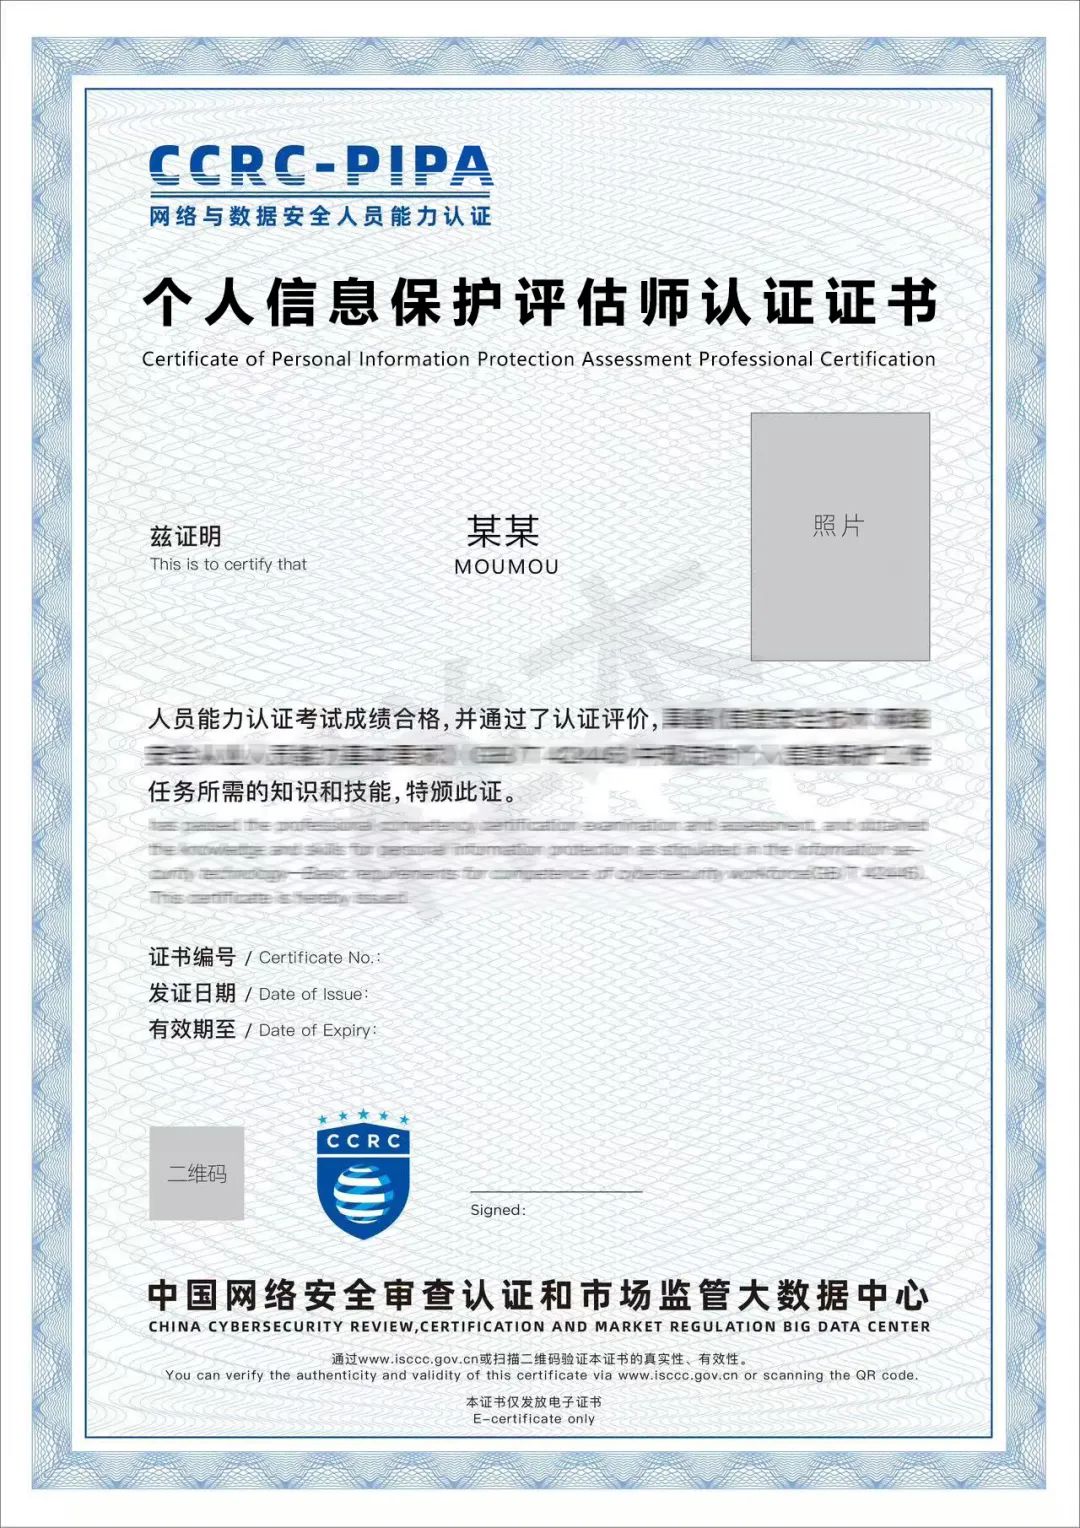
CCRC-PIPA个人信息保护评估师认证
北京青蓝智慧科技马老师135-2173-0416/丁老师135-2209-4648
未来几年,数据合规不会停在“写隐私政策”这个层面。
它会越来越像财务、法务一样,变成企业里的基础治理能力。
PIPP、PIPA、PIPCA 不是三个冷冰冰缩写,
而是同一件事的三面:
建好防线、看清风险、查到实处。