大模型走进办公系统、客服后台、代码仓库和业务流水线之后,一个过去不太被注意的岗位,正在悄悄变成刚需。
它不是“训练模型的人”,也不是“写提示词的人”,而是站在模型和企业之间,负责回答三个问题:
这个AI,会不会把敏感数据带出去?
这个模型,有没有被投毒、被注入、被越权调用?
如果AI出错、滥用、生成违规内容,谁来兜底和处置?
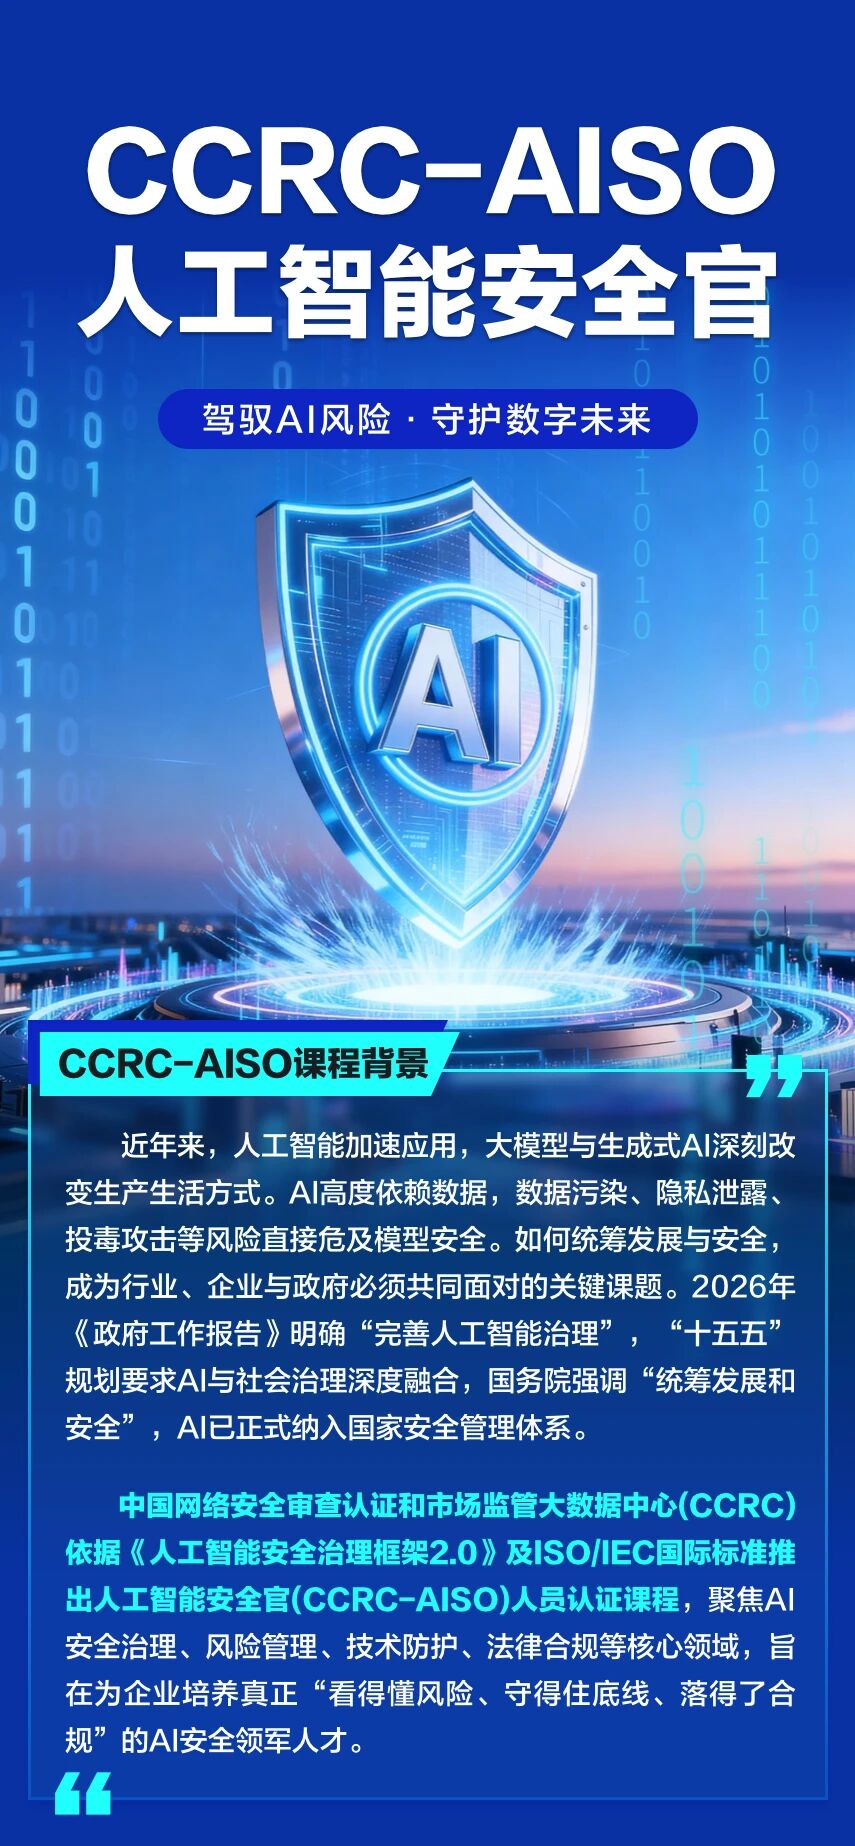
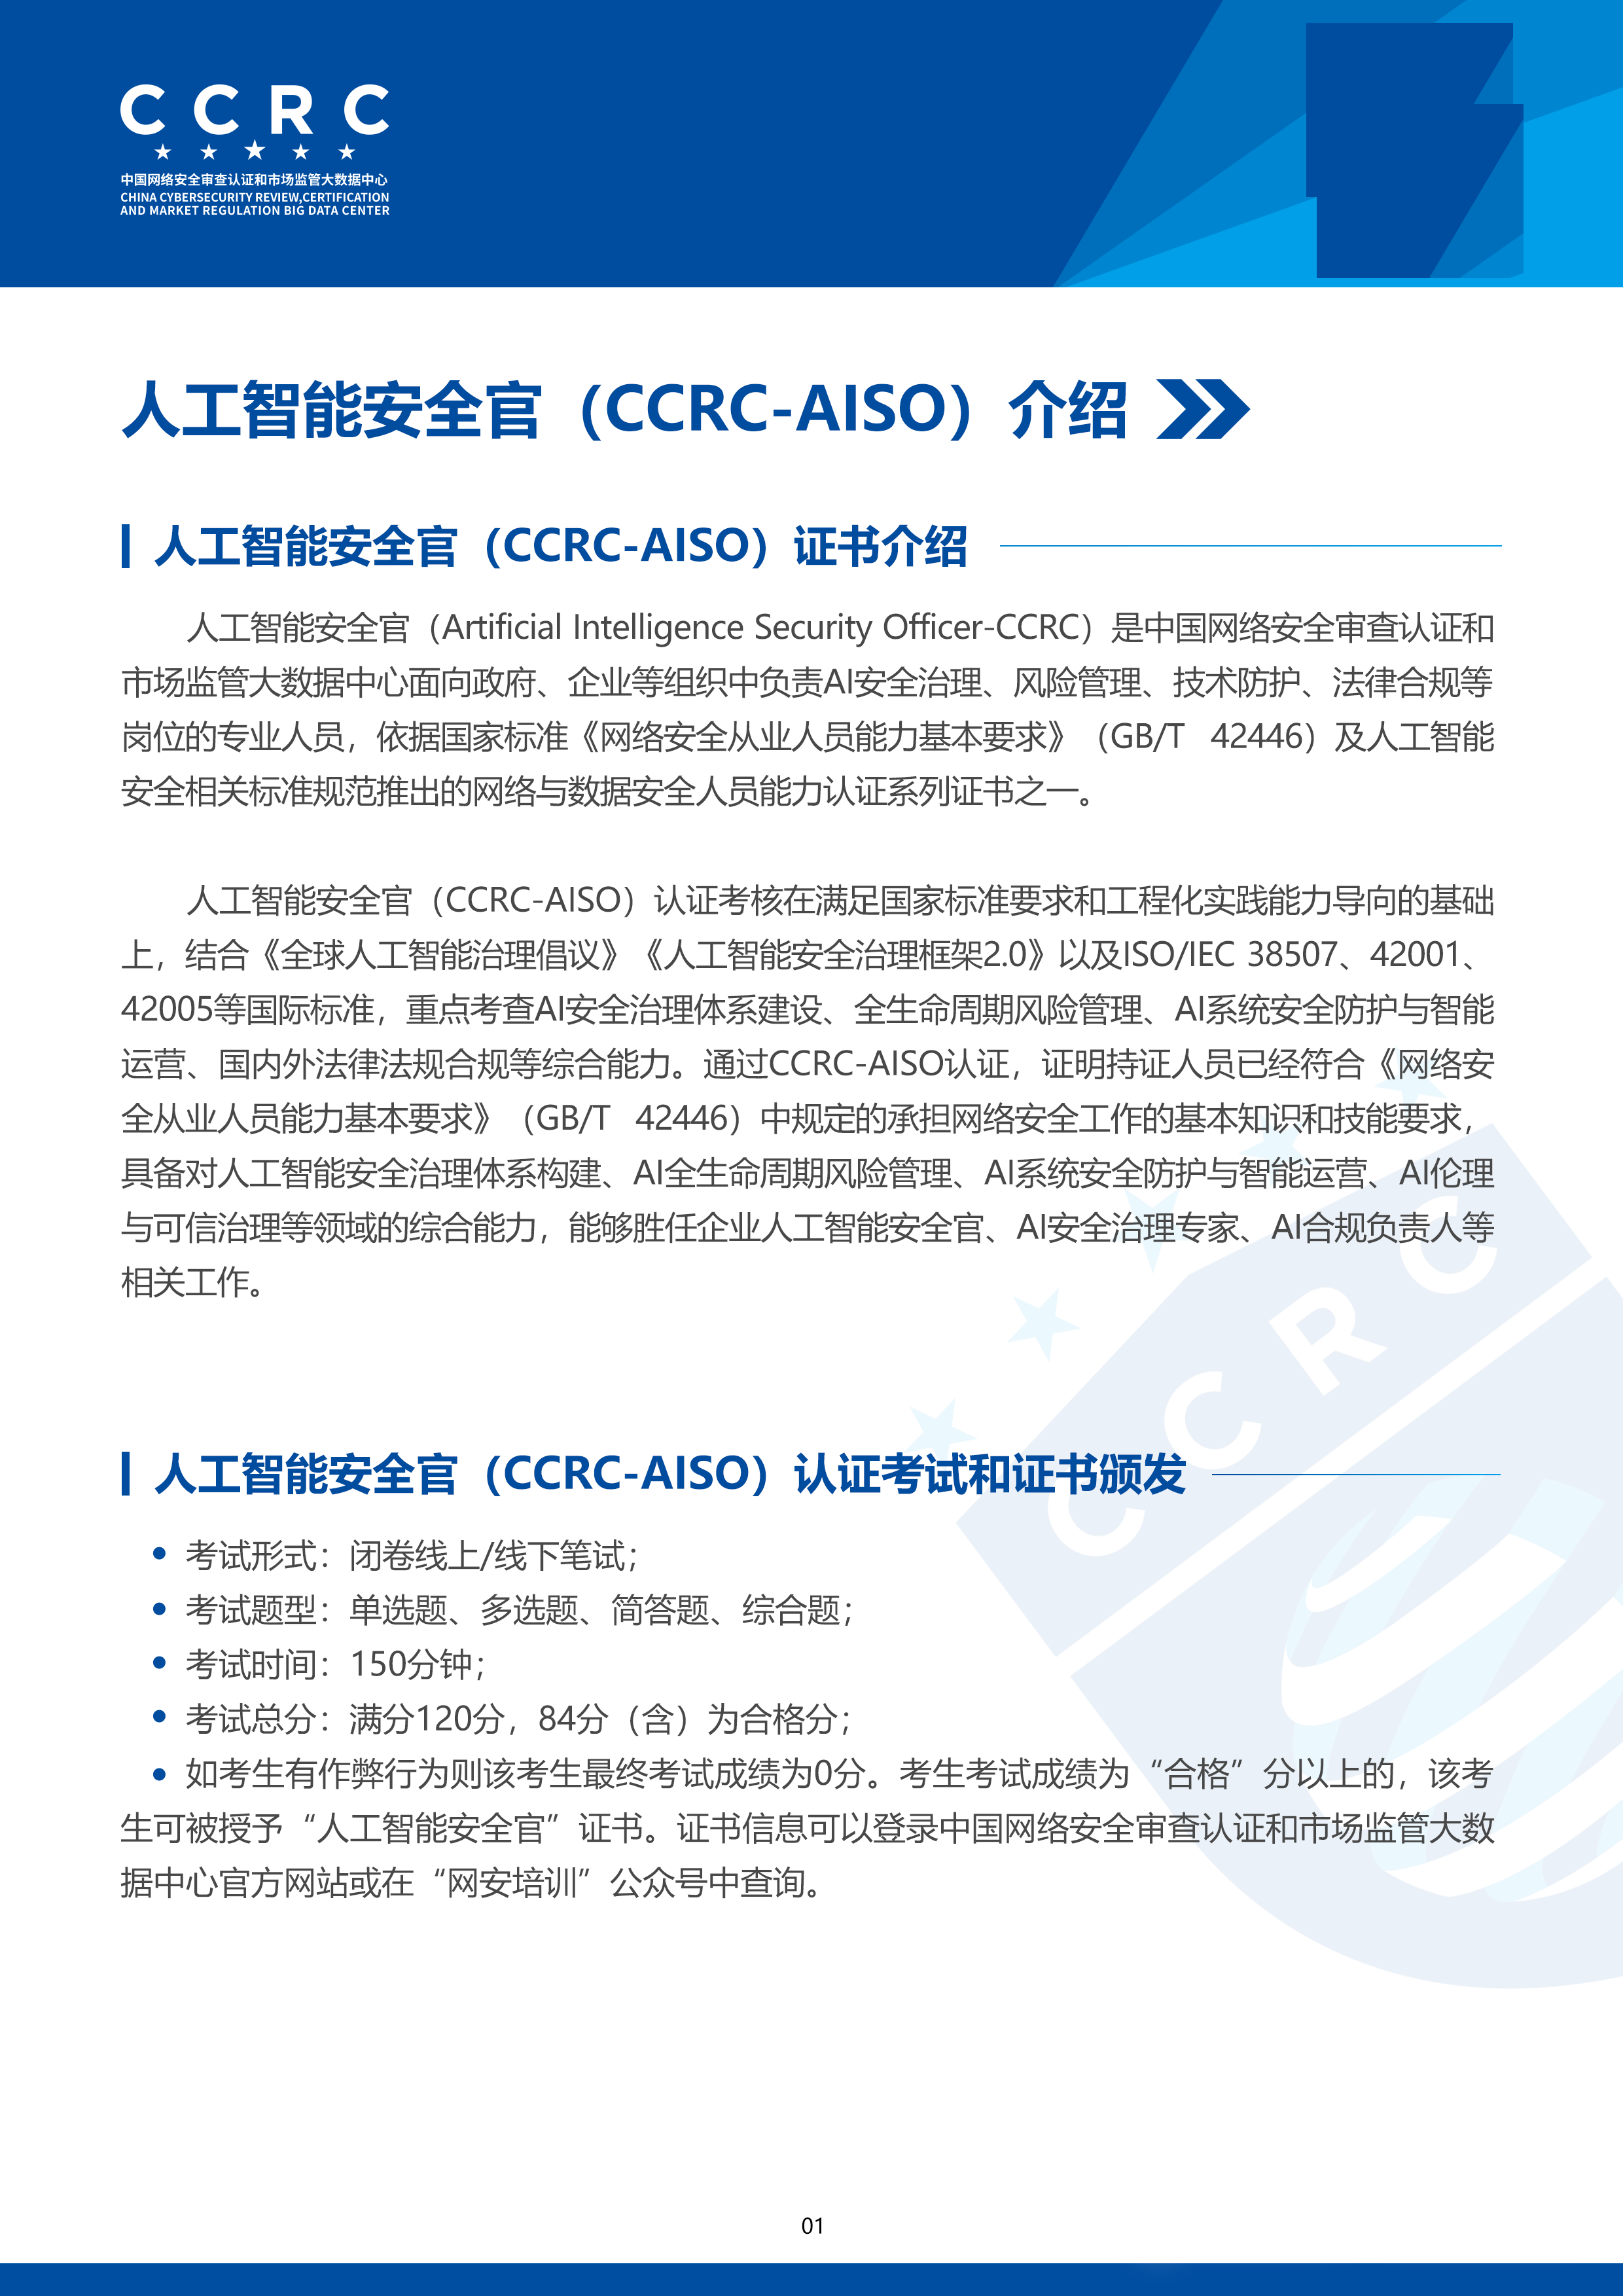
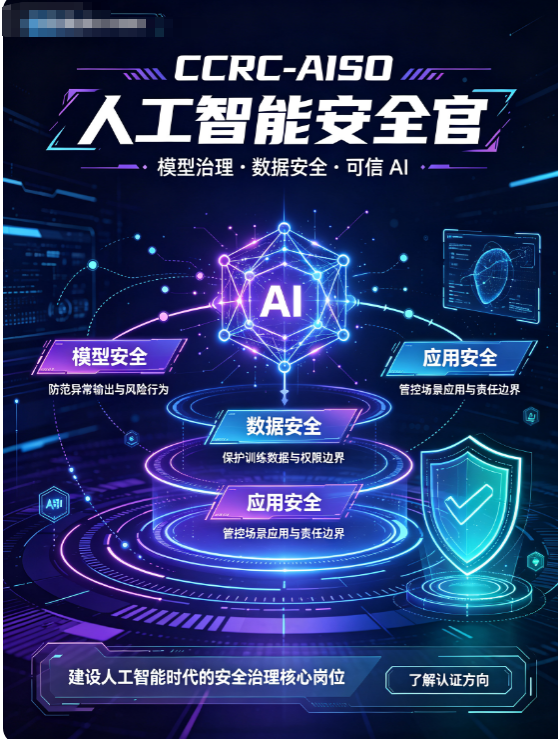
这类角色,行业里现在常叫它:人工智能安全官(CCRC-AISO方向)。
一、为什么突然需要“AI安全官”?
早期大家理解AI安全,停留在“别让模型说脏话、别生成违规图”。
但现在的AI不是聊天框了。它会:
读企业知识库
调业务接口
查数据库
发邮件、建工单、跑脚本
和别的智能体串联执行任务
这时候风险就从“内容不安全”变成“行为不安全”。
常见隐患包括:
数据投毒:训练或检索数据被混入恶意样本
提示注入:用一句话把模型带偏、套取内部信息
模型后门:特定触发条件下输出预设错误结果
对抗样本:微小扰动让模型判断失真
深度伪造:声音、人脸、视频被用于欺诈
智能体越权:AI拿到不该有的系统权限
隐私推断:从模型反馈中反推用户敏感信息
这些事不是未来风险,而是已经在金融、通信、互联网等行业被反复验证的现实问题。
所以企业慢慢意识到:
AI项目不能只配产品经理和算法工程师,还得有人专门管“安全边界”。
二、人工智能安全官,到底管什么?
通俗讲,人工智能安全官不是单点“杀毒岗”,而是一个复合角色:既懂技术,又懂治理,还懂合规。
它的工作大致分成四条线。
1. 管全生命周期风险
从模型设计、数据准备、训练推理、上线部署,到日常运维和退出下线,每一环都要有风险清单。
比如:
训练数据从哪来,能不能溯源?
模型发布前有没有做过安全测评?
智能体调用工具时,权限怎么收口?
出问题时,日志能不能复盘到具体动作?
2. 管技术防护
不是只装防火墙,而是要做:
红蓝对抗
越狱测试
提示注入检测
模型窃取防护
深度伪造识别
异常行为熔断
相当于给AI系统做“体检+安保”。
3. 管合规落地
AI上线涉及数据来源、算法逻辑、生成内容标识、用户权益、审计留痕等一整套要求。
安全官要把抽象规则,变成企业里能执行的:
内部审批流
数据合规清单
内容标识机制
应急响应预案
4. 管伦理与信任
模型不能只“能用”,还要“可控、可解释、可追责”。
比如:
关键决策为什么这么给结果?
是否存在偏见和歧视?
出错了责任怎么划分?
用户数据能不能被追溯和撤回?
三、哪些人适合关注这个方向?
不是只有安全工程师才需要学。
更准地说,这几类人都值得了解:
1. 网络安全、数据安全技术同学
本来就有攻防基础,补一层AI威胁模型,转型更顺。
2. 合规、法务、内控、审计岗
AI时代,合规不能只看合同和制度,要看模型行为、数据流和调用链。
3. 企业IT、研发管理者
只要团队在用大模型、低代码、智能体、知识库,就需要有人懂边界。
4. 业务负责人
金融、通信、医疗、政务、电商、内容平台,AI一接业务,风险就和业务收入绑在一起。
5. 想往AI治理方向转的人
比起卷模型训练,AI安全治理是更缺人的细分赛道:
技术门槛有,但不是纯算法岗;复合能力反而更吃香。
四、一个成熟企业,AI安全应该长什么样?
可以参考“四步闭环”:
第一步:看得清
先盘点企业里有哪些模型、插件、知识库、智能体、外部接口。
不知道资产在哪,就谈不上防护。
第二步:管得住
给AI设身份、设权限、设边界。
不是“能连什么就连什么”,而是:
最小权限
高频动作复核
高风险操作人工确认
敏感数据脱敏
第三步:测得出
上线前做安全评估:
提示注入测试
越狱测试
数据投毒模拟
工具调用异常检测
别等出事再补洞。
第四步:追得回
每次输入、检索、推理、调用、输出都留痕。
出问题时能定位:
是哪次对话触发的
调了哪个工具
读了哪份数据
谁授权过的
AI安全不是一次性项目,而是持续运营。
五、CCRC-AISO这类能力体系,价值在哪?
市面上一提AI,大家容易只盯着“怎么用得更爽”。
但企业真正缺的是中间层人才:
既懂AI怎么跑,也懂风险怎么防,还能把制度落下去。
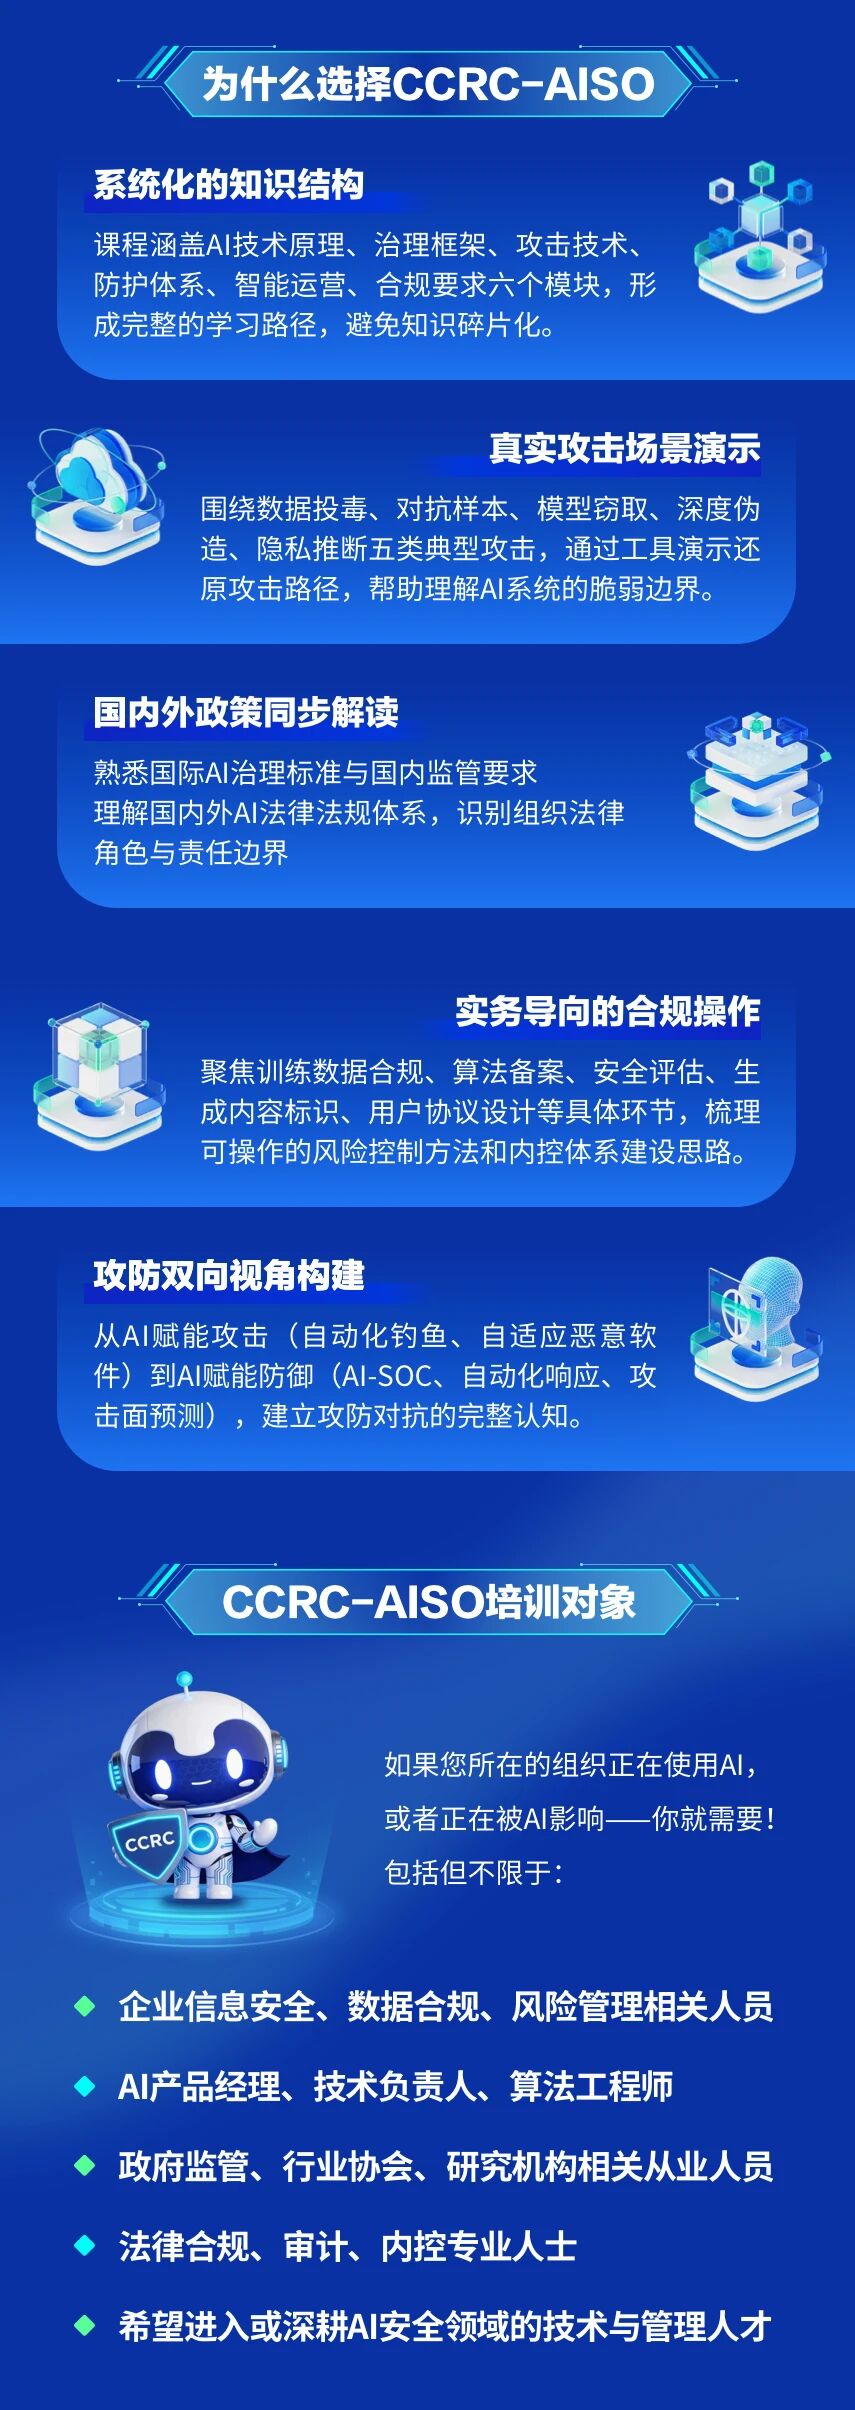
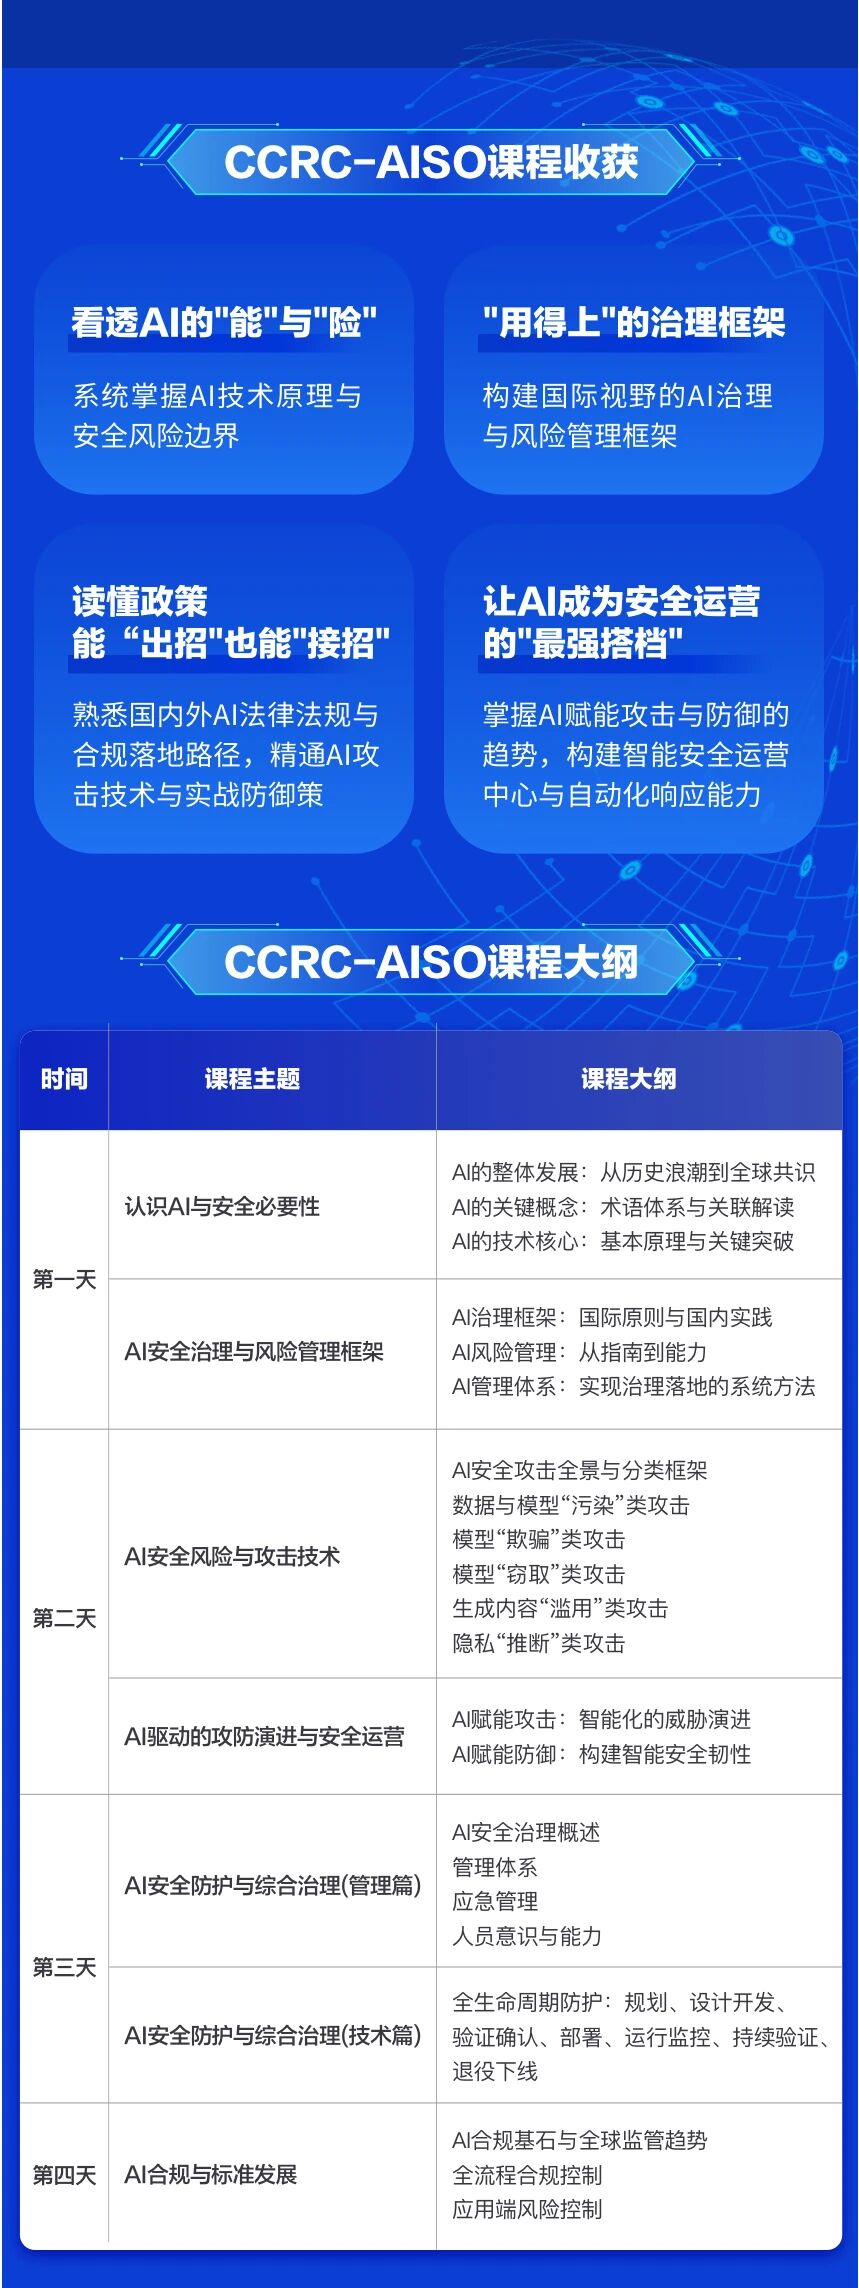
像CCRC-AISO这种人工智能安全官方向的能力建设,重点不是背概念,而是补齐三块:
技术侧:攻击、防护、检测、响应
治理侧:框架、流程、职责、应急预案
合规侧:数据、算法、内容、审计
它更适合被理解成一种岗位能力地图,而不是“考了就能如何”的万能钥匙。
对企业来说,价值是:
少踩数据泄露坑
少出AI乱操作事故
建立内部AI使用规范
有专人负责安全运营
对个人来说,价值是:
从“会用AI”升级到“能管AI”
从单点技术岗走向复合治理岗
在AI落地潮里,找到一个更稳的切入点
六、未来几年,这个方向只会更重要
AI的竞争,前半场是“模型能力”;
后半场一定是“安全治理”。
因为模型越聪明,权限越大,一旦失控,代价也越大。
以后评价一个企业AI用得好不好,不只是看:
效率高不高
成本低不低
生成快不快
还要看:
风险能不能看见
权限能不能收住
出事能不能复盘
责任能不能分清
这也是为什么“人工智能安全官”会从边缘岗位,慢慢变成企业AI团队里的关键角色。
AI时代,最稀缺的不是会提问的人,而是能兜底的人
很多人还在学怎么让AI写文案、写代码、做图。
但下一阶段,真正有壁垒的是:
能让AI在企业里安全跑起来的人。
人工智能安全官不一定站在聚光灯下,
但它会是AI规模化落地时,最不可替代的“守门人”。
对于企业,是风控;
对于个人,是转型窗口;
对于行业,是AI从“尝鲜”走向“可用、可控、可信”的必经路。
CCRC-AISO人工智能安全官,北京青蓝智慧科技马老师135-2173-0416/丁老师135-2209-4648